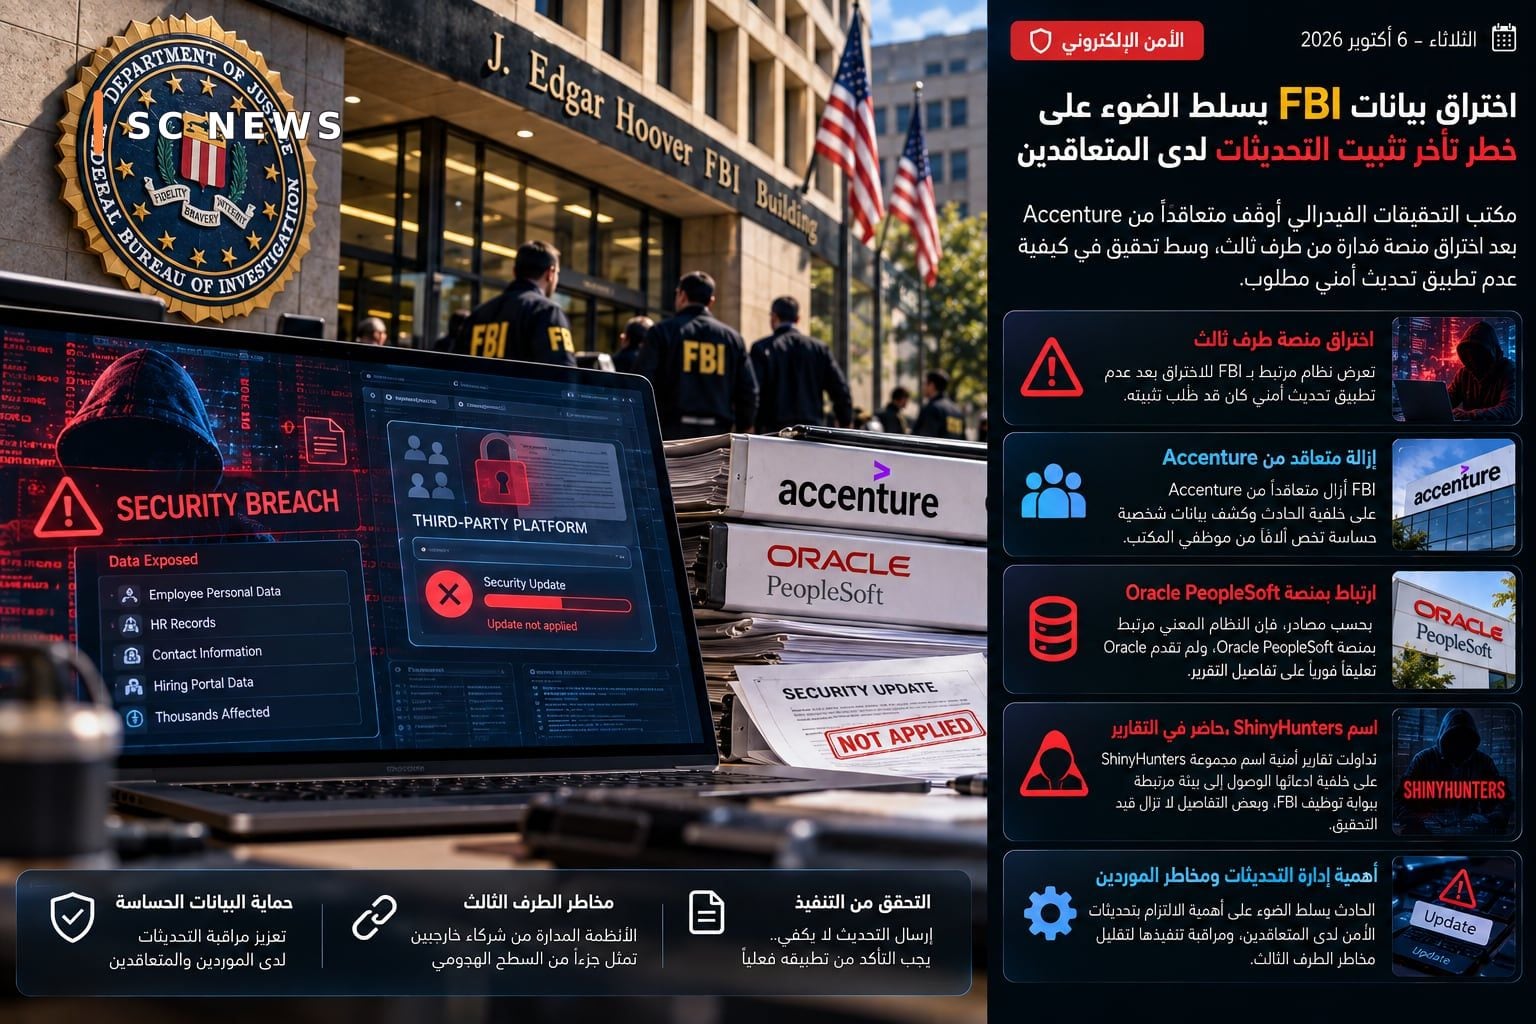
Una brecha de seguridad que afectó a un sistema vinculado a la Oficina Federal de Investigaciones (FBI) de EE. UU. volvió a poner en primer plano el archivo de gestión de actualizaciones de seguridad para proveedores y contratistas, luego de que funcionarios revelaran que una plataforma administrada por un tercero había sido comprometida después de que no se implementara una actualización de seguridad que se había solicitado instalar.
Reuters informó en un informe publicado hoy que el FBI destituyó a un contratista de Accenture tras el incidente, que provocó la exposición de datos personales sensibles pertenecientes a miles de empleados de oficina.
Un alto funcionario del FBI dijo, según el informe, que el problema estaba relacionado con una falla dentro de una plataforma administrada por un tercero después de que no se implementó una actualización de seguridad. Emitiéndolo explícitamente.
Según fuentes que hablaron con Reuters, el sistema en cuestión está vinculado a la plataforma Oracle PeopleSoft, mientras que Accenture se encontraba entre las entidades que prestaban servicios relacionados con el entorno afectado. Oracle no proporcionó comentarios inmediatos sobre los detalles del informe en el momento de su publicación.
Los informes de seguridad circularon el nombre. El grupo ShinyHunters supuestamente accedió a un entorno vinculado al portal de reclutamiento del FBI durante el último mes, pero algunos detalles de la ruta de piratería todavía se basan en declaraciones atribuidas a los atacantes y fuentes periodísticas y, por lo tanto, no todas las acusaciones técnicas que circulan deben tratarse como tales. Resultados finales de la investigación.
La importancia del incidente se extiende más allá de la propia institución afectada. En grandes corporaciones y agencias gubernamentales, los sistemas empresariales pueden distribuirse entre equipos internos, empresas de consultoría, proveedores de software y servicios administrados. Cuanto mayor sea el número de partes, más limitada será la responsabilidad Instalar actualizaciones y realizar un seguimiento de las alertas de seguridad es más complicado.
Tener una actualización de seguridad no significa que el problema haya desaparecido. Primero debe identificar los sistemas vulnerables, probar la actualización, programar su implementación, confirmar su éxito y luego monitorear el entorno después de la implementación. Cualquier brecha entre estos pasos puede dejar el sistema En riesgo incluso si el procesamiento técnico ya está disponible.
Aquí aparece claramente el concepto de riesgos a terceros. Una organización puede tener un equipo de seguridad sólido, pero un servicio administrado por un contratista externo sigue siendo parte de su superficie de ataque. Por lo tanto, las políticas de seguridad corporativas modernas son exigentes. Proveedores con registros claros de actualizaciones, cronogramas específicos para remediar vulnerabilidades críticas y pruebas de que el cambio realmente se implementó.
El incidente también contiene una lección sobre el seguimiento del cumplimiento. El envío de instrucciones al contratista no sustituye a la verificación técnica de su implementación. Los sistemas sensibles necesitan A herramientas centralizadas que pueden mostrar el estado de las actualizaciones y generar una alerta cuando un sistema vulnerable no se trata.
Para las agencias gubernamentales, la cuestión se vuelve más delicada debido a la naturaleza de los datos que pueden contener los sistemas de recursos humanos, contratación o servicios internos. hasta Un sistema que no contiene información operativa confidencial puede contener datos personales que son valiosos para los atacantes.
El FBI dijo que estaba trabajando en la contención y evaluación, mientras que Accenture dijo en su respuesta que estaba orgullosa de apoyar a la oficina, según Reuters. Aún no se ha anunciado el resultado final de la investigación que defina todas las etapas del incidente. y responsabilidades en detalle.