Une faille de sécurité qui a touché un système lié au Federal Bureau of Investigation (FBI) des États-Unis a remis au premier plan le fichier de gestion des mises à jour de sécurité pour les fournisseurs et les sous-traitants, après que des responsables ont révélé qu'une plate-forme gérée par un tiers avait été compromise après qu'une mise à jour de sécurité dont l'installation avait été demandée n'ait pas été mise en œuvre.
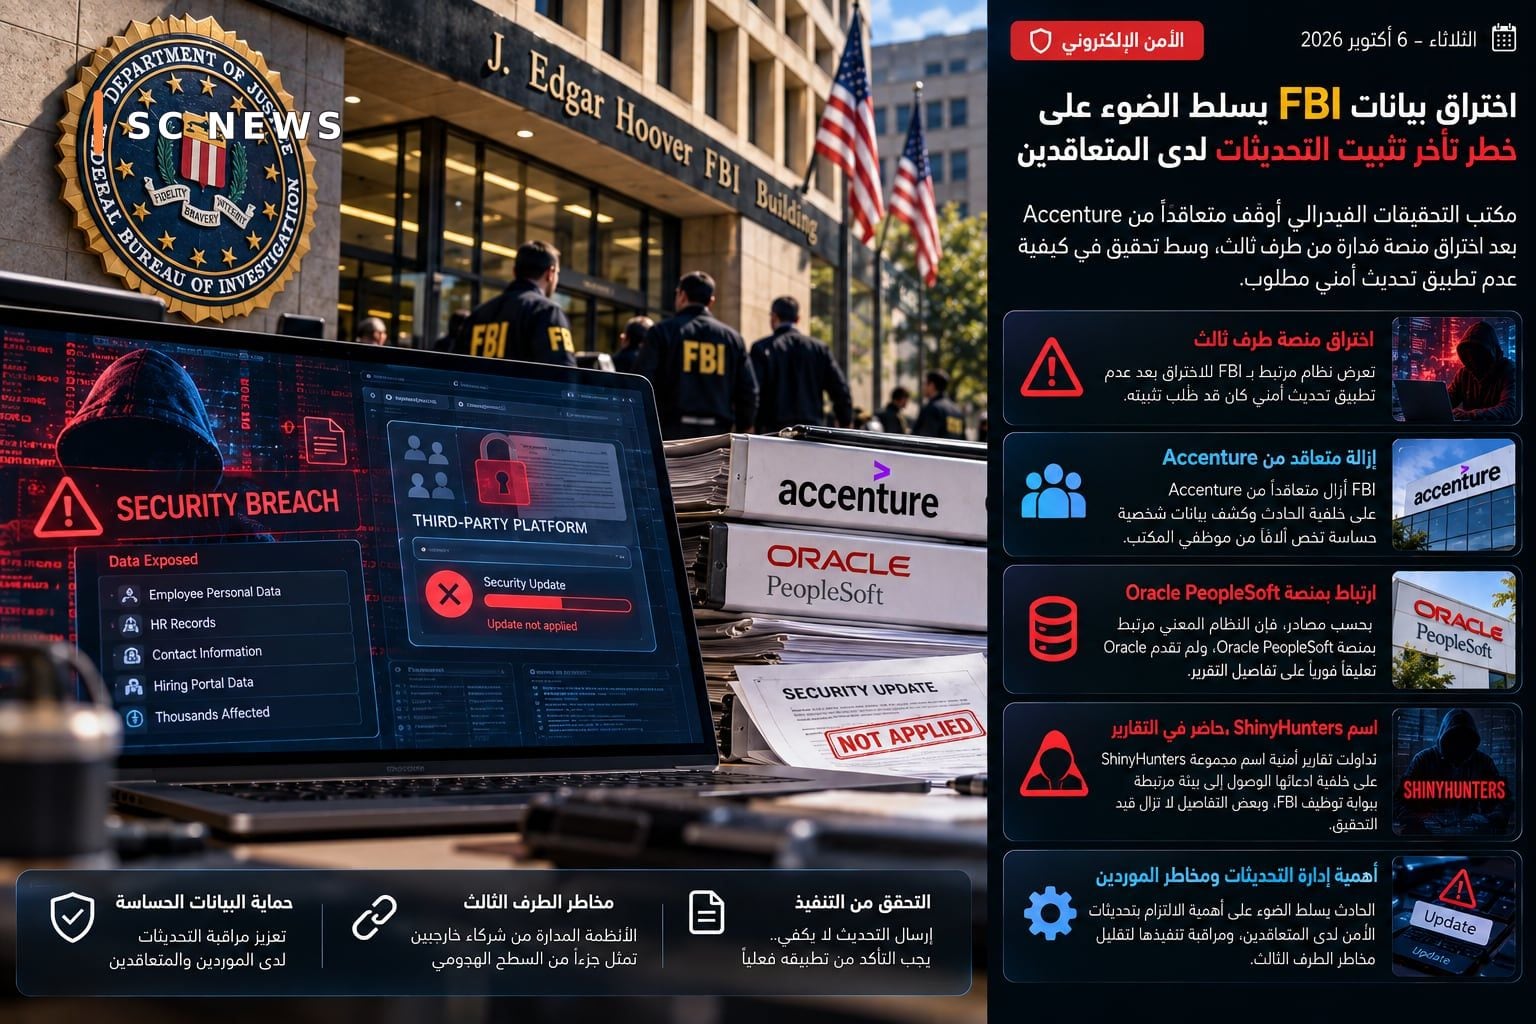
Reuters a rapporté dans un rapport publié aujourd'hui que le FBI avait licencié un sous-traitant d'Accenture à la suite de l'incident, qui a conduit à la divulgation de données personnelles sensibles appartenant à des milliers d'employés de bureau.
Un haut responsable du FBI a déclaré, selon le rapport, que le problème était lié à une panne au sein d'une plateforme gérée par un tiers après qu'une mise à jour de sécurité n'ait pas été mise en œuvre. Le publier explicitement.
Selon des sources interrogées par Reuters, le système en question est lié à la plateforme Oracle PeopleSoft, tandis qu'Accenture faisait partie des entités fournissant des services liés à l'environnement affecté. Oracle n'a pas fourni de commentaires immédiats sur les détails du rapport au moment de la publication.
Des rapports de sécurité ont fait circuler le nom Le groupe ShinyHunters aurait accédé à un environnement lié au portail de recrutement du FBI au cours du mois dernier, mais certains détails du parcours de piratage reposent toujours sur des déclarations attribuées aux attaquants et à des sources journalistiques. Par conséquent, toutes les allégations techniques qui circulent ne doivent pas être traitées comme telles. Résultats finaux de l'enquête.
L'importance de l'incident s'étend au-delà de l'institution touchée elle-même. Dans les grandes entreprises et les agences gouvernementales, les systèmes d'entreprise peuvent être répartis entre les équipes internes, les sociétés de conseil, les éditeurs de logiciels et les services gérés. Plus le nombre de parties est grand, plus la responsabilité est limitée L'installation des mises à jour et le suivi des alertes de sécurité sont plus compliqués.
Avoir une mise à jour de sécurité ne signifie pas que le problème a disparu. Vous devez d'abord identifier les systèmes vulnérables, tester la mise à jour, planifier son déploiement, confirmer son succès, puis surveiller l'environnement après la mise en œuvre. Tout écart entre ces étapes peut quitter le système En danger même si un traitement technique est déjà disponible.
Ici apparaît clairement la notion de risques tiers. Une organisation peut disposer d’une équipe de sécurité solide, mais un service géré par un prestataire externe reste une partie de sa surface d’attaque. Les politiques modernes de sécurité des entreprises exigent donc Fournisseurs disposant d'enregistrements clairs des mises à jour, de délais précis pour corriger les vulnérabilités critiques et de la preuve que le changement a effectivement été mis en œuvre.
L’incident est également porteur d’une leçon en matière de contrôle de la conformité. L'envoi des instructions au contractant ne remplace pas la vérification technique de leur mise en œuvre. Les systèmes sensibles ont besoin Vers des outils centralisés capables d'afficher l'état des mises à jour et de déclencher une alerte lorsqu'un système vulnérable n'est pas traité.
Pour les agences gouvernementales, la question devient plus sensible en raison de la nature des données qui peuvent être contenues dans les systèmes de ressources humaines, de recrutement ou des services internes. jusqu'à Un système qui ne contient pas d'informations opérationnelles confidentielles peut contenir des données personnelles précieuses pour les attaquants.
Le FBI a déclaré qu'il travaillait sur le confinement et l'évaluation, tandis qu'Accenture a déclaré dans sa réponse qu'elle était fière de soutenir le bureau, selon Reuters. Le résultat final de l'enquête définissant toutes les étapes de l'incident n'a pas encore été annoncé. et les responsabilités en détail.