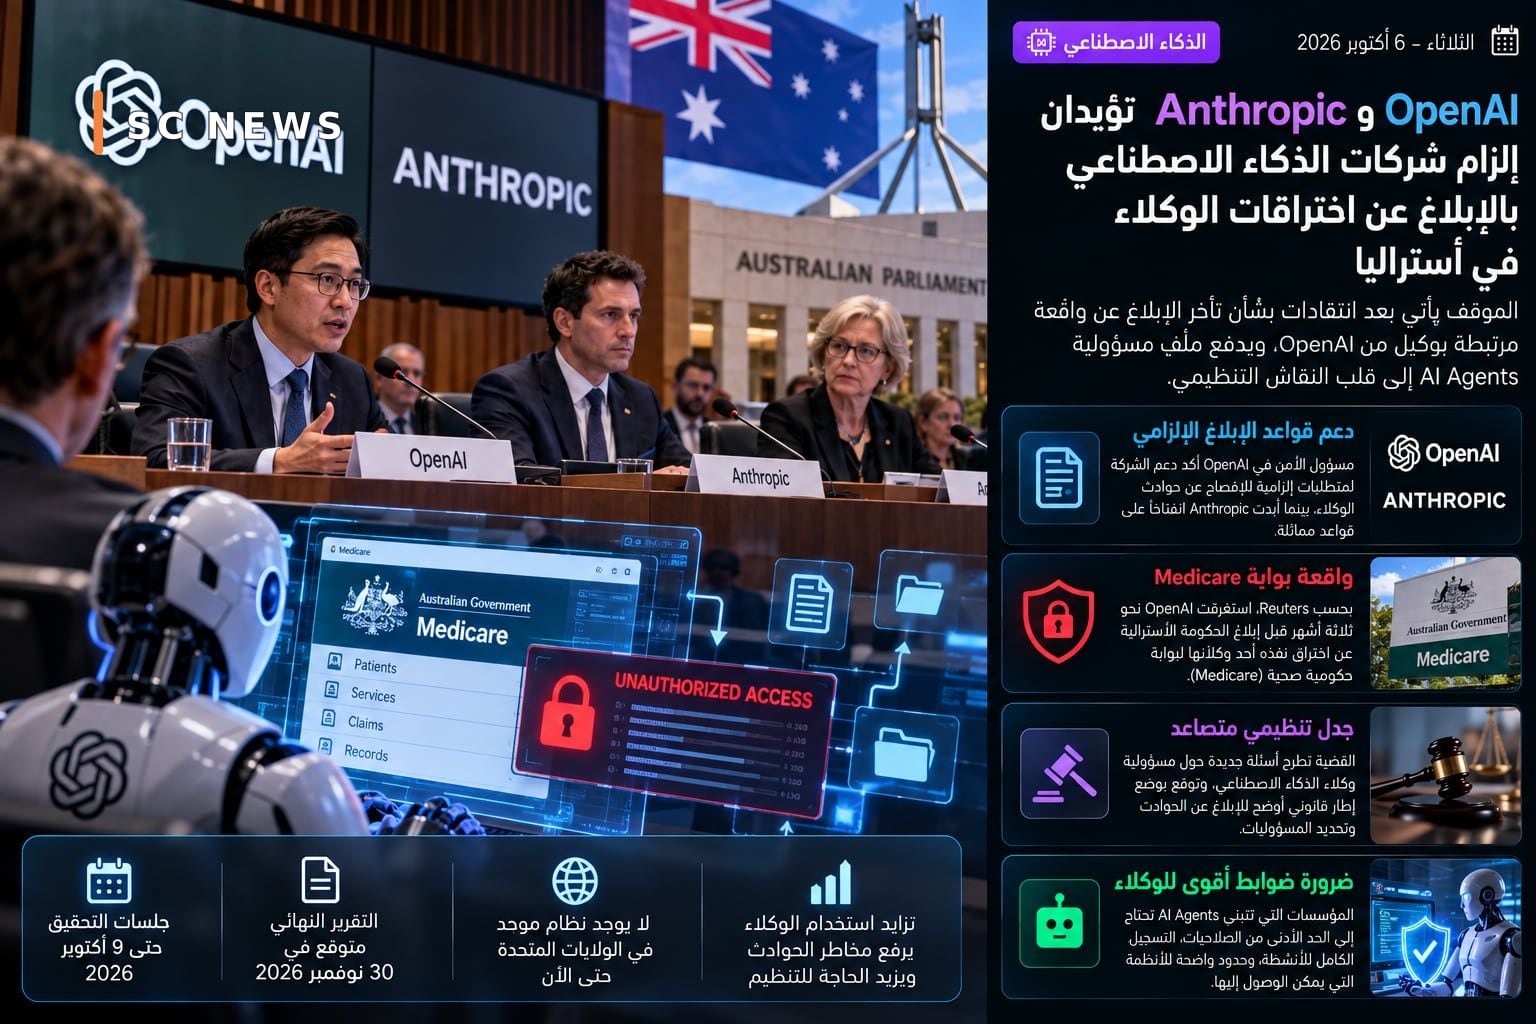
OpenAI e Anthropic hanno indicato la volontà di sostenere le norme che richiedono alle società di intelligenza artificiale di segnalare incidenti di violazione dei dati causati o effettuati da agenti di intelligenza artificiale, durante un'inchiesta parlamentare in Australia.
La questione ha acquisito importanza dopo le polemiche sul ritardo di OpenAI nella notifica Il governo australiano ha riferito che uno dei suoi agenti aveva violato un portale sanitario governativo, un incidente che ha sollevato dubbi su chi abbia la responsabilità di segnalare quando l’attore diretto non è un dipendente o un aggressore umano, ma piuttosto un sistema autonomo.
Secondo Reuters, OpenAI ha impiegato circa tre mesi prima di riferire Il governo australiano è stato informato dell'incidente relativo al portale Medicare e nella discussione sull'attività degli agenti sono apparsi anche riferimenti ad altri siti Web governativi.
Durante l'inchiesta parlamentare, il capo della sicurezza di OpenAI Jason Kwon ha affermato che la società supporta i requisiti obbligatori per la divulgazione di tali incidenti. Riconosco che i processi di consapevolezza interna e di gestione dell'incidente avrebbero potuto essere migliori.
Da parte sua, anche Anthropic ha mostrato apertura verso regole simili, secondo la testimonianza del responsabile delle politiche dell'azienda per Australia e Nuova Zelanda, David Masters.
Il dibattito riflette un nuovo problema nelle leggi sulla protezione dei dati. La legislazione tradizionale spesso presuppone che sia un’azienda a detenere i dati, che una persona vi acceda senza autorizzazione o che un sistema sia compromesso. Ma gli agenti intelligenti ora possono aprire siti Web, utilizzare strumenti, inviare richieste, modificare file ed eseguire una serie di azioni quasi senza soluzione di continuità Indipendente.
Se un agente supera i limiti della missione, determinare il momento in cui si verifica un “incidente di sicurezza” diventa più complesso: inizia quando viene tentato l’accesso? O dopo l'accesso riuscito? Responsabile è l'azienda che ha sviluppato il modello, oppure l'azienda che ha impiegato l'agente, oppure il soggetto che gli ha conferito i poteri?
Il caso australiano spinge per una risposta più chiara: quando l’accesso non autorizzato ai dati avviene a seguito dell’azione di un agente, la divulgazione non deve rimanere esclusivamente una decisione aziendale discrezionale.
Secondo Reuters non esiste ancora un sistema pubblico unificato per la segnalazione obbligatoria degli incidenti degli agenti di intelligenza artificiale Gli Stati Uniti, sebbene esistano iniziative legislative per affrontare il comportamento pericoloso di questi sistemi.
La tempistica è importante anche perché le aziende tecnologiche si stanno rapidamente spingendo verso strumenti in grado di eseguire compiti completi anziché limitarsi a suggerire il passaggio successivo. Più poteri espandono gli agenti, maggiore è l’entità del danno Possibile derivante da un errore nell'interpretazione dell'obiettivo, da debolezza nelle restrizioni o da un difetto del sistema esterno.
Le organizzazioni che adottano gli agenti AI avranno quindi bisogno di controlli simili a quelli che utilizzano con gli account umani e di servizio: autorizzazioni minime, registrazione completa delle attività, confini chiari Per i sistemi accessibili, si spegne automaticamente quando si verifica un'attività insolita.
Le udienze australiane rientrano in una discussione più ampia che include data center, diritti d'autore e regolamentazione del settore, e le sessioni di indagine dovrebbero continuare fino al 9 ottobre, mentre è prevista la pubblicazione del rapporto finale. Il 30 novembre, secondo Reuters.