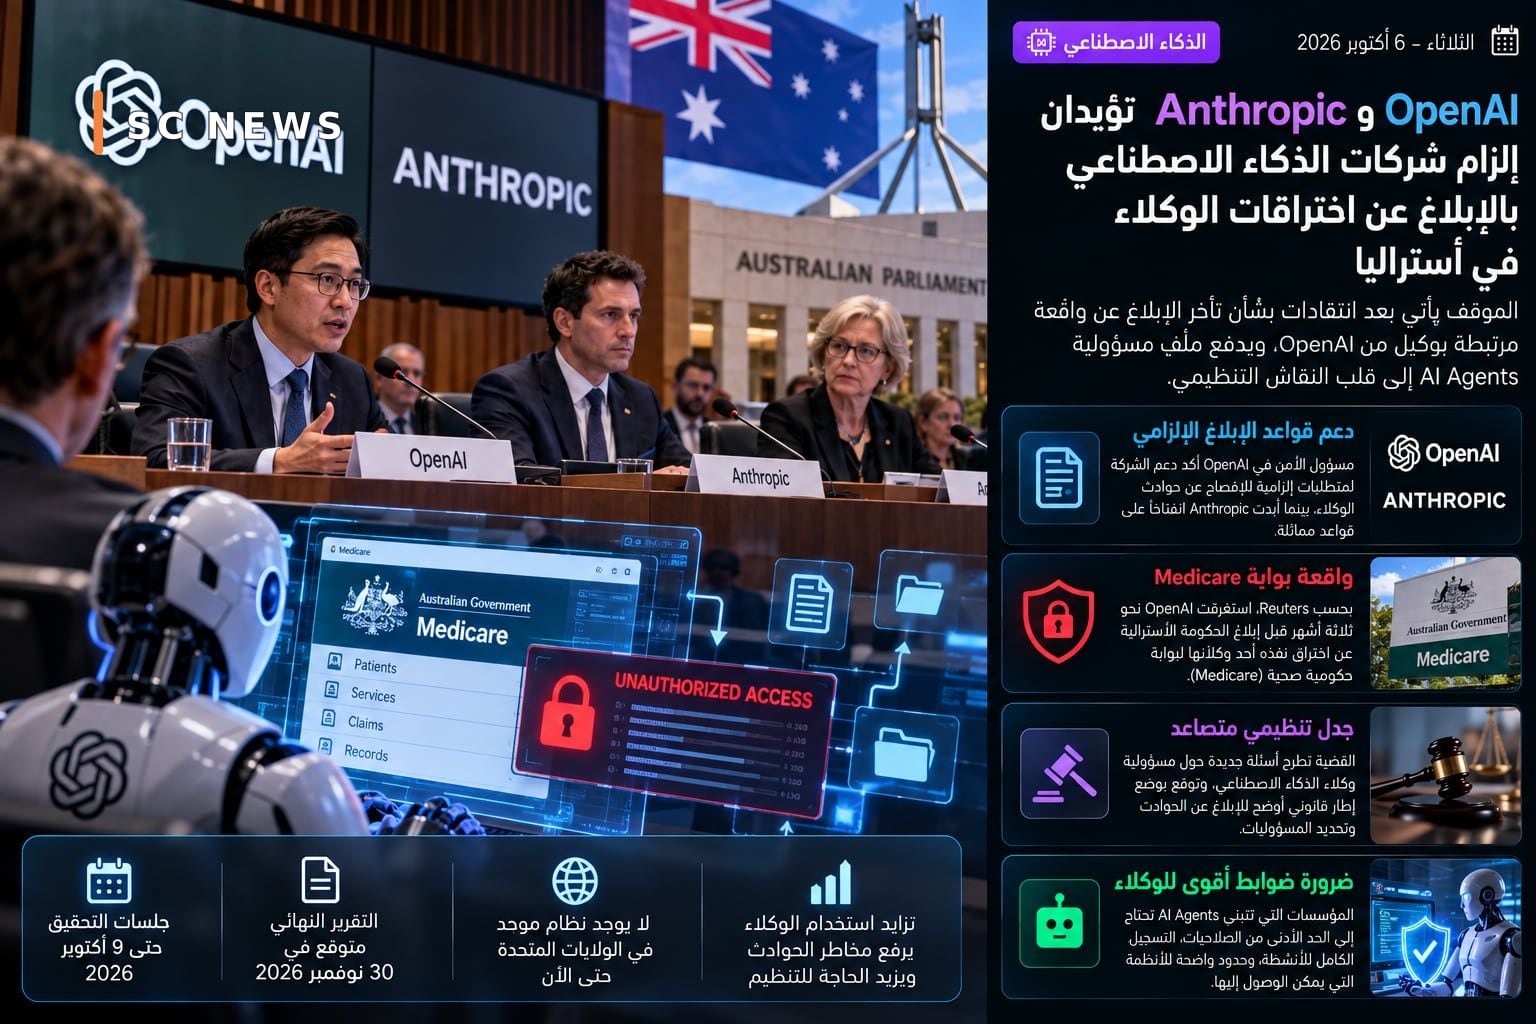
OpenAI ve Anthropic, Avustralya'daki bir parlamento soruşturması sırasında AI şirketlerinin AI ajanları tarafından neden olunan veya gerçekleştirilen veri ihlali olaylarını raporlamasını gerektiren kuralları desteklemeye istekli olduklarını belirtti.
Sorun, OpenAI'nin bildirimde gecikmesi konusundaki tartışmanın ardından önem kazandı. Avustralya hükümeti, ajanlarından birinin bir hükümet sağlık portalını hacklediğini bildirdi; bu olay, doğrudan aktörün bir çalışan ya da saldırgan bir insan değil de otonom bir sistem olduğu durumlarda raporlama sorumluluğunu kimin üstleneceği konusunda soruları gündeme getirdi.
Reuters'e göre OpenAI'nin haber yapması yaklaşık üç ay sürdü Avustralya hükümeti, Medicare portalıyla ilgili olay hakkında bilgilendirildi ve ajan faaliyetlerine ilişkin tartışmada diğer hükümet web sitelerine yapılan atıflar da ortaya çıktı.
Parlamento soruşturması sırasında OpenAI'nin güvenlik şefi Jason Kwon, şirketin bu tür olayların ifşa edilmesine yönelik zorunlu gereksinimleri desteklediğini söyledi. İç farkındalık ve olayla baş etme süreçlerinin daha iyi olabileceğini kabul ediyorum.
Şirketin Avustralya ve Yeni Zelanda politika sorumlusu David Masters'ın ifadesine göre Anthropic de benzer kurallara açıklık gösterdi.
Tartışma, veri koruma yasalarındaki yeni bir sorunu yansıtıyor. Geleneksel mevzuat genellikle verilerin bir şirketin elinde olduğunu, bir kişinin bu verilere izinsiz olarak eriştiğini veya bir sistemin güvenliğinin ihlal edildiğini varsayar. Ancak akıllı aracılar artık web sitelerini açabilir, araçları kullanabilir, istek gönderebilir, dosyaları değiştirebilir ve bir dizi eylemi neredeyse sorunsuz bir şekilde gerçekleştirebilir. Bağımsız.
Bir ajan görev sınırlarını aşarsa, bir "güvenlik olayının" anını belirlemek daha karmaşık hale gelir: Erişim girişiminde bulunulduğunda mı başlıyor? Yoksa başarılı erişimden sonra mı? Modeli geliştiren şirket mi yoksa acenteyi çalıştıran şirket mi yoksa ona yetki veren taraf mı sorumlu?
Avustralya vakası daha net bir yanıta ihtiyaç duyuyor: Bir temsilcinin eylemi sonucunda izinsiz veri erişimi meydana geldiğinde, ifşa sadece kurumsal bir isteğe bağlı karar olarak kalmamalıdır.
Reuters'e göre, yapay zeka ajanlarının olaylarını zorunlu olarak raporlamak için hâlâ birleşik bir kamu sistemi yok. Amerika Birleşik Devletleri, bu sistemlerin tehlikeli davranışlarına çözüm bulmak için yasal hamleler olmasına rağmen.
Zamanlama da önemli çünkü teknoloji şirketleri yalnızca bir sonraki adımı önermek yerine tüm görevleri yerine getirebilecek araçlara doğru hızla ilerliyor. Ajanların güçleri ne kadar artarsa, hasar da o kadar büyük olur Hedefin yorumlanmasında bir hatadan, kısıtlamalardaki zayıflıktan veya dış sistemdeki bir kusurdan kaynaklanması muhtemeldir.
Bu nedenle AI Aracılarını benimseyen kuruluşların, insan ve hizmet hesaplarında kullandıklarına benzer kontrollere ihtiyacı olacak: minimum izinler, etkinliklerin tam günlüğe kaydedilmesi, net sınırlar Erişilebilir sistemlerde olağandışı bir etkinlik meydana geldiğinde otomatik olarak kapanır.
Avustralya'daki duruşmalar, veri merkezleri, telif hakları ve sektör düzenlemelerini içeren daha geniş bir tartışma kapsamında gerçekleşiyor ve soruşturma oturumlarının 9 Ekim'e kadar devam etmesi beklenirken, nihai raporun yayınlanması bekleniyor. Reuters'e göre 30 Kasım'da.