أثارت ثغرتان أمنيتان بالغتا الخطورة في لغة البرمجة PHP حالة استنفار سيبراني غير مسبوقة في عدد من دول العالم، بعدما كشفت أبحاث أمنية حديثة عن إمكانية استغلالهما لاختراق خوادم المواقع الإلكترونية والتحكم فيها عن بُعد، دون الحاجة إلى امتلاك بيانات تسجيل الدخول.
ودفعت هذه التطورات حكومات ومؤسسات وشركات تقنية إلى اتخاذ إجراءات وقائية عاجلة، شملت تعطيل بعض المواقع والخدمات الرقمية مؤقتًا، بالتزامن مع إصدار تحذيرات من جهات أمنية أمريكية وأوروبية طالبت المؤسسات بتثبيت التحديثات اللازمة فورًا، أو عزل الأنظمة المعرضة للخطر عن الإنترنت لحين تأمينها.
ورغم اتساع نطاق التحذيرات وتسجيل ملايين محاولات الاستغلال والفحص عبر بعض الشبكات، فإن التقارير المتاحة حتى صباح الجمعة لم تثبت وقوع موجة واسعة من الاختراقات الناجحة. ويؤكد خبراء أن غياب الأدلة على هجمات ناجحة واسعة النطاق لا يلغي خطورة الأزمة، خاصةً مع استمرار المهاجمين في البحث عن أنظمة لم تحصل بعد على الإصلاحات الأمنية.
ما قصة الثغرتين اللتين أثارتا القلق العالمي؟
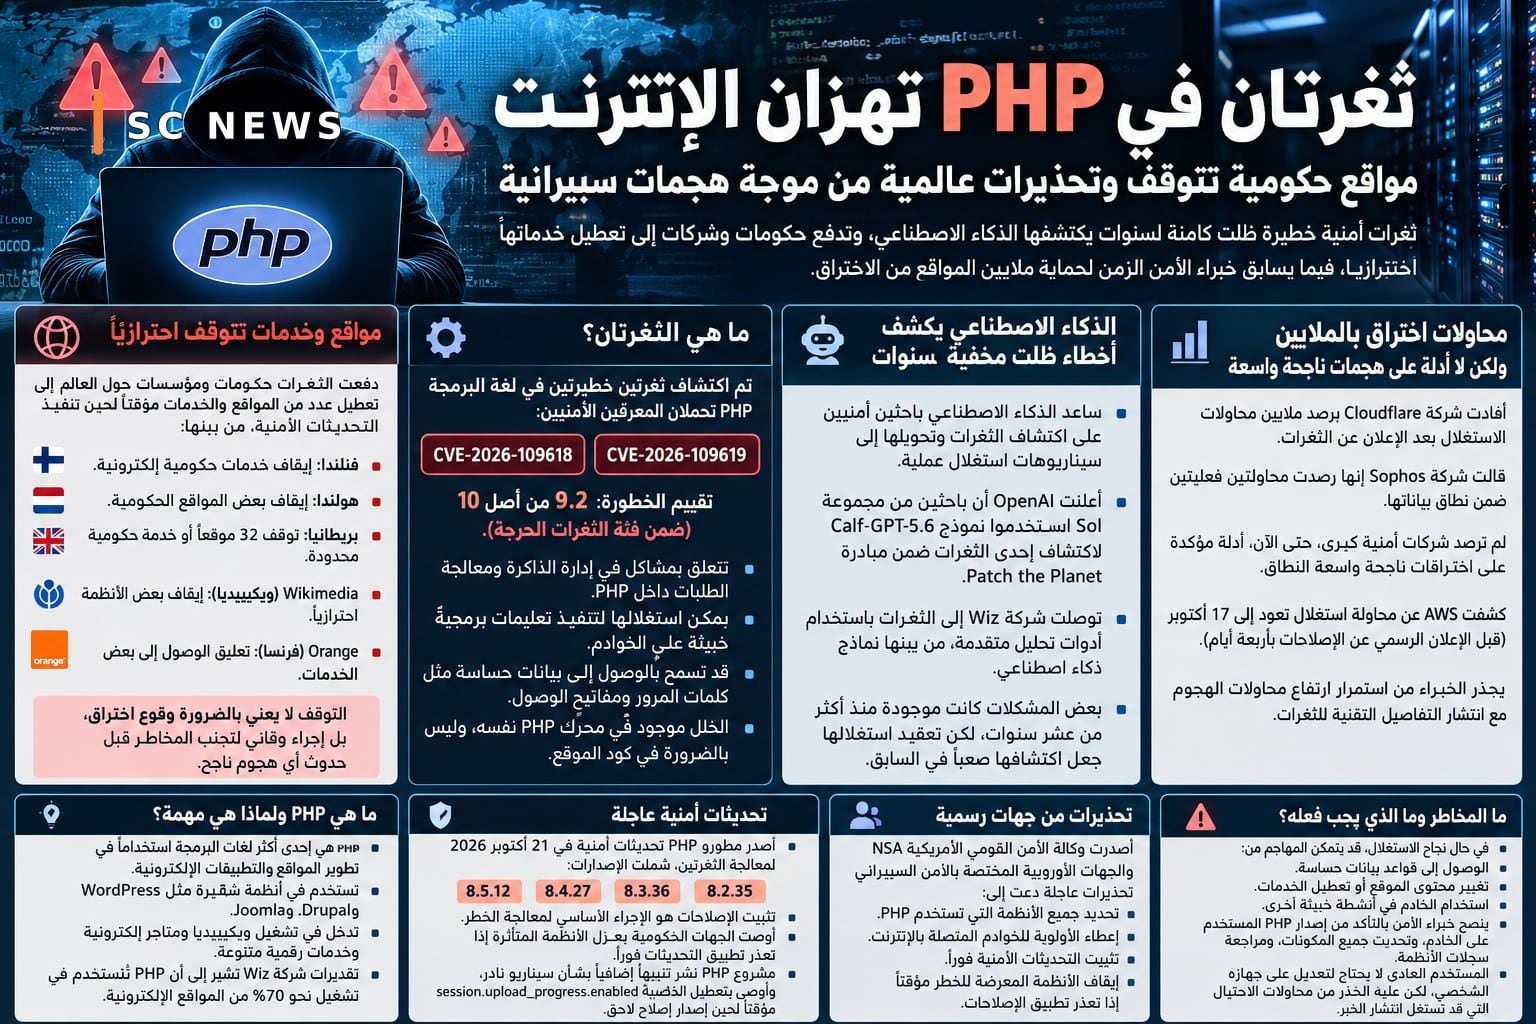
تعود الأزمة إلى اكتشاف خللين أمنيين في المكونات الأساسية للغة PHP، التي تُعد إحدى أكثر لغات البرمجة استخدامًا في تطوير المواقع والتطبيقات الإلكترونية، وتعمل خلف أنظمة شهيرة مثل WordPress وDrupal وJoomla، فضلًا عن تقنيات تدخل في تشغيل ويكيبيديا ومتاجر إلكترونية وخدمات رقمية متنوعة.
وتشير تقديرات شركة الأمن السيبراني Wiz إلى أن PHP تُستخدم في تشغيل نحو 70% من المواقع الإلكترونية، وهو تقدير يعكس انتشار اللغة الكبير، لكنه لا يعني بالضرورة أن جميع هذه المواقع معرضة للاستغلال بالطريقة نفسها.
وتحمل الثغرتان المعرّفين الأمنيين CVE-2026-109618 وCVE-2026-109619، وقد حصلت كل منهما على تقييم خطورة يبلغ 9.2 من أصل 10 وفق معيار CVSS، بما يضعهما ضمن فئة الثغرات الحرجة.
وتكمن المشكلة في آليات داخلية تتعلق بإدارة الذاكرة ومعالجة الطلبات داخل PHP. ففي ظروف معينة، يمكن للأخطاء البرمجية أن تتسبب في التعامل مع بيانات غير سليمة أو إعادة استخدام معلومات سبق تحرير الذاكرة المرتبطة بها.
وقد تتيح هذه الأخطاء للمهاجمين تنفيذ تعليمات برمجية خبيثة على الخوادم، أو الوصول إلى معلومات حساسة مخزنة في الذاكرة، تشمل كلمات المرور ومفاتيح الوصول إلى الخدمات الرقمية وبيانات المستخدمين.
والأخطر أن الخلل موجود في محرك PHP نفسه، وليس بالضرورة في الكود الخاص بالموقع، ما يعني أن تحديث نظام إدارة المحتوى وحده قد لا يكون كافيًا لإزالة الخطر.
الذكاء الاصطناعي يكشف أخطاء ظلت مخفية لأكثر من عقد
برز دور الذكاء الاصطناعي بوصفه أحد أهم الجوانب في هذه الأزمة، بعد أن ساعد باحثين أمنيين على اكتشاف نقاط ضعف قديمة وتحويلها إلى سيناريوهات استغلال عملية.
وأعلنت OpenAI أن باحثين من مجموعة Calif استخدموا نموذج GPT-5.6 Sol في اكتشاف إحدى الثغرات ضمن مبادرة Patch the Planet، التي تهدف إلى تسريع اكتشاف المشكلات الأمنية ومعالجتها بالتعاون مع مطوري البرمجيات ومؤسسات الحماية.
وفي مسار بحثي مستقل، توصلت شركة Wiz إلى الثغرات باستخدام أدوات تحليل متقدمة، من بينها نماذج ذكاء اصطناعي وتقنيات متخصصة في فحص الشيفرات البرمجية.
وبحسب المعلومات المنشورة، كانت بعض المشكلات الأساسية موجودة منذ أكثر من عشر سنوات، إلا أن تعقيد استغلالها جعل التعامل معها باعتبارها تهديدًا عمليًا أمرًا صعبًا في السابق.
وقد ساعدت أدوات الذكاء الاصطناعي الحديثة في تقليل الوقت والجهد اللازمين لفهم الأخطاء المعقدة واختبار إمكانية استغلالها، وهو تطور يعكس تحولًا مهمًا في طبيعة أبحاث الأمن السيبراني.
لكن هذه القدرات تثير في الوقت نفسه مخاوف بشأن إمكانية استخدامها من جانب الجهات الخبيثة لتطوير وسائل اختراق بصورة أسرع، وتقليص الفترة المتاحة أمام المؤسسات لإصلاح أنظمتها.
مواقع حكومية وشركات توقف خدماتها احترازيًا
لم تتوقف تداعيات الثغرتين عند إصدار التنبيهات الأمنية، بل امتدت إلى تعطيل عدد من المواقع والخدمات الرقمية في أوروبا ومناطق أخرى من العالم.
فقد أوقفت جهات حكومية في فنلندا وهولندا خدمات إلكترونية مؤقتًا أثناء تنفيذ إجراءات الحماية، كما تأثرت مواقع تابعة لمؤسسات عامة ومنصات إلكترونية أخرى.
وفي بريطانيا، كشفت السلطات عن إيقاف 32 موقعًا أو خدمة محدودة النطاق كإجراء وقائي، فيما شهدت صفحات مرتبطة بمؤسسات إعلامية وخدمات محلية حالات تعطل أو توقف مؤقت.
وأعلنت مؤسسة Wikimedia، المشرفة على ويكيبيديا، اتخاذ إجراءات احترازية شملت إيقاف بعض الأنظمة إلى حين استكمال التحديثات والتحقق من سلامتها.
كما علقت شركة الاتصالات الفرنسية Orange الوصول إلى بعض خدماتها خلال تنفيذ الإصلاحات، في حين امتدت المخاوف إلى قطاعات أخرى تعتمد على PHP في بنيتها التقنية.
وتوضح هذه الإجراءات حجم الاعتماد العالمي على مكونات برمجية مشتركة، حيث يمكن لخلل واحد في تقنية واسعة الانتشار أن يدفع مؤسسات مختلفة تمامًا إلى اتخاذ قرارات متزامنة لحماية خدماتها.
ومع ذلك، فإن توقف هذه المواقع لا يمثل دليلًا على تعرضها للاختراق؛ إذ اختارت مؤسسات عديدة تعليق خدماتها مؤقتًا لتجنب المخاطر قبل وقوع أي هجوم ناجح.
محاولات اختراق بالملايين.. لكن أين الهجمات الناجحة؟
على الرغم من المخاوف المرتبطة بالثغرتين، أظهرت التقييمات الأمنية الأولية تباينًا بين الحجم الكبير لمحاولات الاستغلال وبين الأدلة المتاحة على نجاح الهجمات.
وأفادت شركة Cloudflare برصد تصاعد سريع في الأنشطة المرتبطة باستغلال الثغرات عقب الإعلان عنها، حيث ارتفعت المحاولات من آلاف إلى عشرات ومئات الآلاف، ثم وصلت إلى الملايين عبر شبكتها.
وفي المقابل، قال دون سميث، نائب رئيس أبحاث التهديدات في شركة Sophos، إن البيانات التي حللها فريقه أظهرت محاولتين فعليتين للاستغلال ضمن نطاق الرصد المتاح للشركة.
كما أفادت شركات أمنية بارزة بأنها لم ترصد، حتى مساء الخميس، أدلة مؤكدة على اختراقات ناجحة واسعة النطاق.
ولا يُعد هذا التباين تناقضًا بالضرورة؛ فالشركات تراقب شبكات وأنظمة مختلفة، كما توجد فروق بين عمليات الفحص الآلي، ومحاولات الاستغلال الفعلية، والهجمات التي تنجح في السيطرة على الأنظمة.
ومن جانبها، كشفت Amazon Web Services عن رصد محاولة لاستغلال إحدى الثغرات تعود إلى 17 أكتوبر، أي قبل الإعلان العام عن الإصلاحات بأربعة أيام، باستخدام أنظمة مراقبة أمنية مخصصة لرصد سلوك المهاجمين.
ويشير ذلك إلى أن بعض الجهات بدأت اختبار نقاط الضعف قبل الكشف الرسمي عنها، لكن نجاح هذه المحاولات على خوادم حقيقية لم يكن مؤكدًا في المعلومات المنشورة.
ويحذر خبراء الأمن من أن الفترة المقبلة قد تشهد ارتفاعًا في محاولات الهجوم، مع انتشار التفاصيل التقنية الخاصة بالثغرات واستمرار وجود خوادم تعمل بإصدارات غير محدثة.
تحديثات أمنية عاجلة وتحذيرات من الأجهزة الحكومية
في 21 أكتوبر 2026، أصدر مطورو PHP تحديثات أمنية طارئة لمعالجة الثغرتين، شملت الإصدارات التالية:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
وأكد فريق تطوير اللغة أن تثبيت الإصلاحات هو الإجراء الأساسي لمعالجة الخطر بصورة كاملة، مشيرًا إلى أن وسائل الحماية المؤقتة قد تحد من بعض مسارات الهجوم، لكنها لا تمثل بديلًا عن تحديث الأنظمة المتأثرة.
وأصدرت وكالة الأمن القومي الأمريكية NSA والجهات الأوروبية المختصة بالأمن السيبراني تحذيرات عاجلة طالبت بتحديد جميع الأنظمة التي تستخدم PHP، وإعطاء الأولوية للخوادم والخدمات المتصلة بالإنترنت.
كما أوصت الجهات المختصة بإيقاف الأنظمة المعرضة للخطر مؤقتًا إذا تعذر تطبيق الإصلاحات الأمنية المناسبة في الوقت المطلوب.
وتزداد صعوبة المهمة بالنسبة إلى المؤسسات التي تعتمد على إصدارات قديمة لم تعد مدعومة رسميًا، وفي مقدمتها PHP 8.1 وما سبقها، إذ قد تحتاج إلى ترقية الأنظمة أو الحصول على تصحيحات أمنية معتمدة من مزودي الدعم.
وفي تطور إضافي يوم الجمعة 23 أكتوبر، نشر مشروع PHP تنبيهًا بشأن سيناريو نادر آخر قد يؤدي إلى تنفيذ تعليمات برمجية عن بُعد عند اجتماع إعدادات معينة، وأوصى بتعطيل خاصية session.upload_progress.enabled مؤقتًا في سياق التعامل مع ذلك الخطر، إلى حين إصدار إصلاح لاحق.
ما المخاطر التي تواجه الشركات وأصحاب المواقع؟
تمثل الأزمة تحديًا مباشرًا للشركات التي تعتمد على مواقع إلكترونية في إدارة المبيعات أو استقبال الطلبات أو حفظ بيانات العملاء، خصوصًا المؤسسات التي لا تملك فرقًا متخصصة لمتابعة التحديثات الأمنية باستمرار.
ففي حالة نجاح المهاجم في استغلال ثغرة من هذا النوع، قد تتضمن العواقب الوصول إلى قواعد بيانات حساسة، أو تغيير محتوى الموقع، أو تعطيل الخدمات، أو استخدام الخادم المخترق في أنشطة إلكترونية خبيثة أخرى.
وتصبح المخاطر أكثر حساسية في القطاعات المالية والتجارية والحكومية، نظرًا إلى طبيعة المعلومات التي تحتفظ بها هذه الأنظمة واعتماد المستخدمين عليها.
وينصح المتخصصون أصحاب المواقع بالتأكد من إصدار PHP المستخدم على الخادم، والتواصل مع مزود الاستضافة للتحقق من تثبيت التحديثات، ومراجعة سجلات الأنظمة لرصد أي نشاط غير طبيعي.
كما ينبغي التأكد من تحديث المكونات البرمجية الإضافية، وفحص الخوادم التي تستخدم PHP بشكل غير مباشر، مثل لوحات التحكم والخدمات الداخلية والأنظمة المدمجة.
ولا يعني استخدام WordPress أو أي منصة تعتمد على PHP أن الموقع تعرض للاختراق بالفعل، لكنه يجعل التحقق من الإصدار المستخدم على الخادم خطوة ضرورية.
أما المستخدم العادي، فلا يحتاج عادةً إلى إجراء تعديل على جهازه الشخصي بسبب هذه الثغرات، لأن المشكلة ترتبط بصورة رئيسية بالخوادم. ومع ذلك، يظل الانتباه للتنبيهات الرسمية ومحاولات الاحتيال التي قد تستغل انتشار الخبر أمرًا مهمًا.
أزمة PHP تكشف تحديًا جديدًا أمام مستقبل الأمن السيبراني
تسلط التطورات الأخيرة الضوء على تحول متسارع في العلاقة بين الذكاء الاصطناعي والأمن الإلكتروني، بعدما أصبحت الأدوات الذكية قادرة على المساعدة في اكتشاف أخطاء برمجية عجزت وسائل الفحص التقليدية عن تحويلها إلى تهديدات عملية لسنوات.
ومن جهة أخرى، تكشف الأزمة عن التحديات المرتبطة بالاعتماد العالمي على مشروعات برمجية مفتوحة المصدر، تعتمد أحيانًا على فرق صيانة محدودة الموارد مقارنة بحجم الاستخدام الهائل لهذه البرمجيات.
ويتمثل التحدي الأساسي في أن اكتشاف الثغرة لم يعد نهاية عملية البحث الأمني، بل أصبح بداية سباق بين المطورين الذين يعملون على إغلاقها والمهاجمين الذين يسعون إلى استغلالها قبل وصول الإصلاحات إلى جميع الأنظمة المتأثرة.
ورغم عدم تأكيد وقوع اختراقات واسعة النطاق حتى صباح الجمعة، فإن استمرار محاولات الاستغلال يعني أن انتهاء موجة التحذيرات لا يساوي انتهاء التهديد.
وتبقى أزمة PHP اختبارًا حقيقيًا لقدرة قطاع التكنولوجيا العالمي على الاستجابة للثغرات الحرجة، وتذكيرًا بأن تأمين الإنترنت لا يعتمد فقط على تطوير تقنيات أكثر تقدمًا، بل يتطلب أيضًا صيانة مستمرة للبرمجيات وتعاونًا سريعًا بين الباحثين والشركات والحكومات.
فالثغرتان اللتان أثارتا القلق العالمي لم تكشفا فقط عن خلل في لغة برمجة واسعة الانتشار، بل كشفتا أيضًا عن واقع جديد أصبح فيه الذكاء الاصطناعي قادرًا على تغيير سرعة اكتشاف الثغرات واستغلالها، بما يفرض على المؤسسات إعادة النظر في الطريقة التي تحمي بها بنيتها الرقمية.