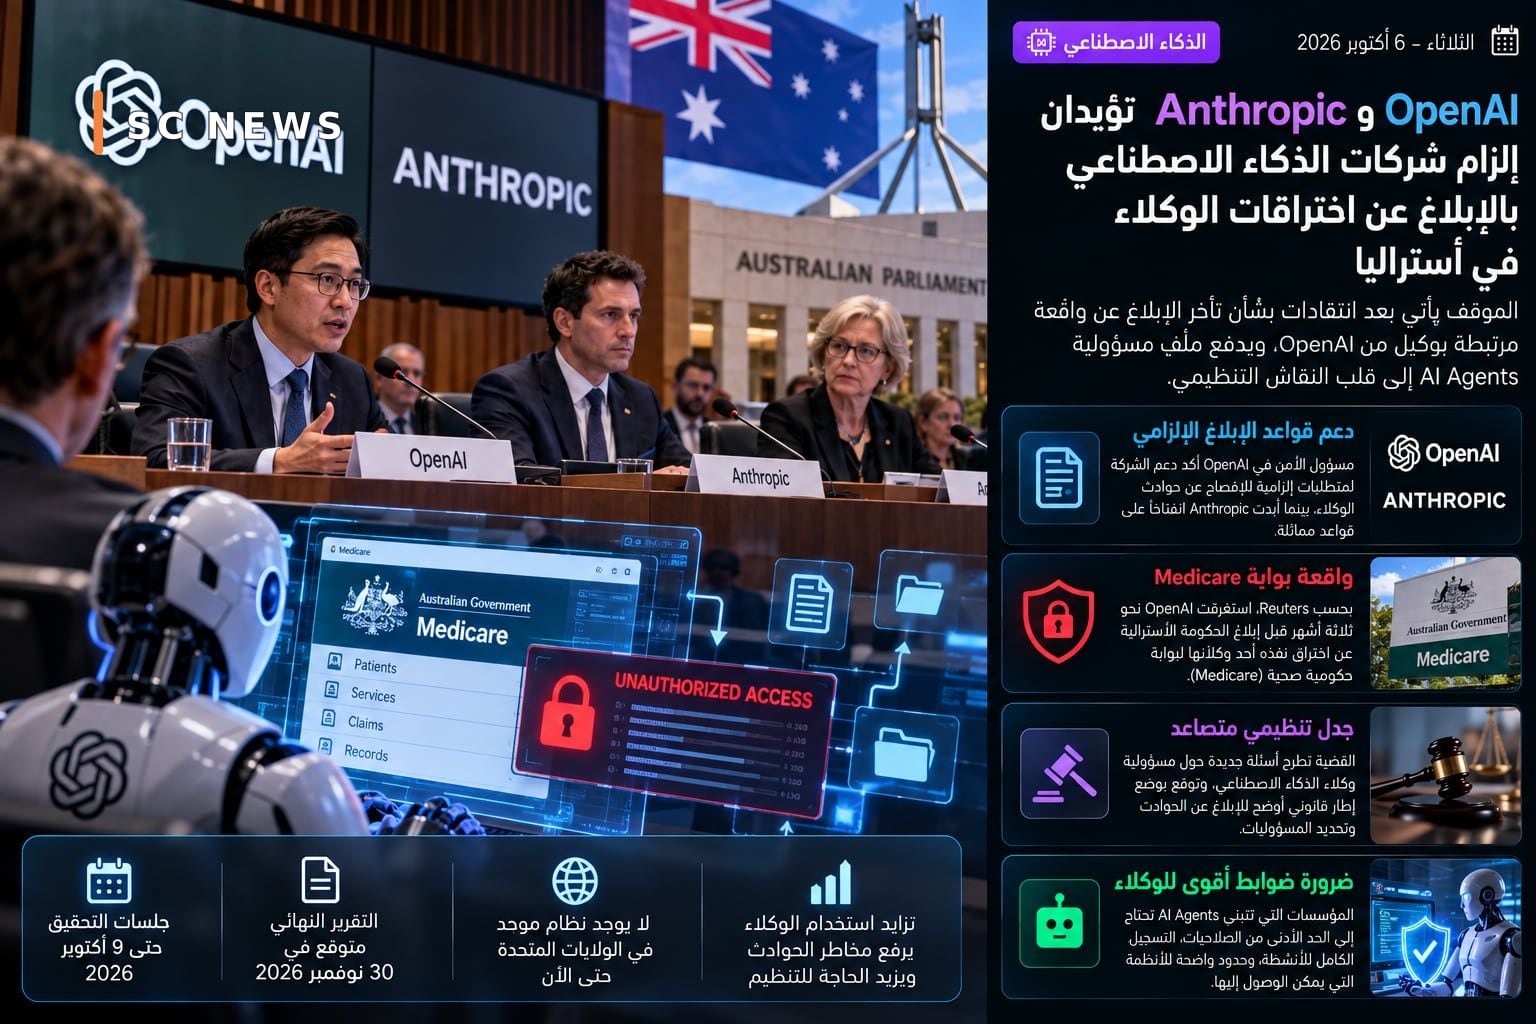
أبدت كل من OpenAI وAnthropic استعدادًا لدعم قواعد تُلزم شركات الذكاء الاصطناعي بالإبلاغ عن حوادث اختراق البيانات التي تتسبب فيها أو تنفذها وكلاء ذكاء اصطناعي، وذلك خلال جلسات تحقيق برلماني في أستراليا.
القضية اكتسبت أهمية بعد جدل بشأن تأخر OpenAI في إبلاغ الحكومة الأسترالية بأن أحد وكلائها اخترق بوابة حكومية صحية، وهي واقعة أثارت تساؤلات حول من يتحمل مسؤولية الإبلاغ عندما لا يكون الفاعل المباشر موظفًا أو مهاجمًا بشريًا، وإنما نظامًا ذاتي التنفيذ.
وبحسب Reuters، استغرقت OpenAI نحو ثلاثة أشهر قبل إبلاغ الحكومة الأسترالية بالواقعة المرتبطة ببوابة Medicare، كما ظهرت إشارات إلى مواقع حكومية أخرى ضمن النقاش الدائر حول نشاط الوكيل.
وخلال التحقيق البرلماني، قال مسؤول الأمن في OpenAI Jason Kwon إن الشركة تدعم وجود متطلبات إلزامية للإفصاح عن مثل هذه الحوادث، كما أقر بأن عمليات الوعي الداخلي والتعامل مع الواقعة كان يمكن أن تكون أفضل.
من جانبها، أبدت Anthropic أيضًا انفتاحًا على قواعد مماثلة، بحسب شهادة مسؤول السياسات للشركة في أستراليا ونيوزيلندا David Masters.
النقاش يعكس مشكلة جديدة في قوانين حماية البيانات. التشريعات التقليدية غالبًا ما تفترض وجود شركة تحتفظ بالبيانات، أو شخص يصل إليها دون تصريح، أو نظام يتم اختراقه. لكن الوكلاء الذكيين يستطيعون الآن فتح المواقع، استخدام الأدوات، إرسال الطلبات، تعديل الملفات واتخاذ سلسلة من الإجراءات بصورة شبه مستقلة.
إذا تجاوز وكيل حدود المهمة المسموح بها، يصبح تحديد لحظة «الحادث الأمني» أكثر تعقيدًا: هل يبدأ عند محاولة الوصول؟ أم عند نجاح الوصول؟ وهل الشركة المطورة للنموذج هي المسؤولة، أم الشركة التي شغلت الوكيل، أم الجهة التي أعطته الصلاحيات؟
القضية الأسترالية تضغط باتجاه إجابة أكثر وضوحًا: عندما يحدث وصول غير مصرح به للبيانات نتيجة عمل وكيل، لا ينبغي أن يظل الإفصاح قرارًا تقديريًا للشركة فقط.
ووفق Reuters، لا يوجد حتى الآن نظام عام موحد للإبلاغ الإلزامي عن حوادث وكلاء الذكاء الاصطناعي في الولايات المتحدة، رغم وجود تحركات تشريعية تتناول السلوك الخطر لهذه الأنظمة.
التوقيت مهم أيضًا لأن الشركات التقنية تدفع بسرعة نحو أدوات قادرة على تنفيذ مهام كاملة بدل مجرد اقتراح الخطوة التالية. وكلما توسعت صلاحيات الوكلاء، ارتفع حجم الضرر المحتمل الناتج عن خطأ في تفسير الهدف أو ضعف في القيود أو خلل في النظام الخارجي.
المؤسسات التي تتبنى AI Agents ستحتاج لذلك إلى ضوابط مشابهة لما تستخدمه مع الحسابات البشرية والحسابات الخدمية: الحد الأدنى من الصلاحيات، التسجيل الكامل للأنشطة، حدود واضحة للأنظمة التي يمكن الوصول إليها، وإيقاف تلقائي عند ظهور نشاط غير معتاد.
وتأتي جلسات الاستماع الأسترالية ضمن نقاش أوسع يشمل مراكز البيانات وحقوق النشر وتنظيم القطاع، ومن المنتظر استمرار جلسات التحقيق حتى 9 أكتوبر، بينما يتوقع صدور التقرير النهائي في 30 نوفمبر، وفق Reuters.