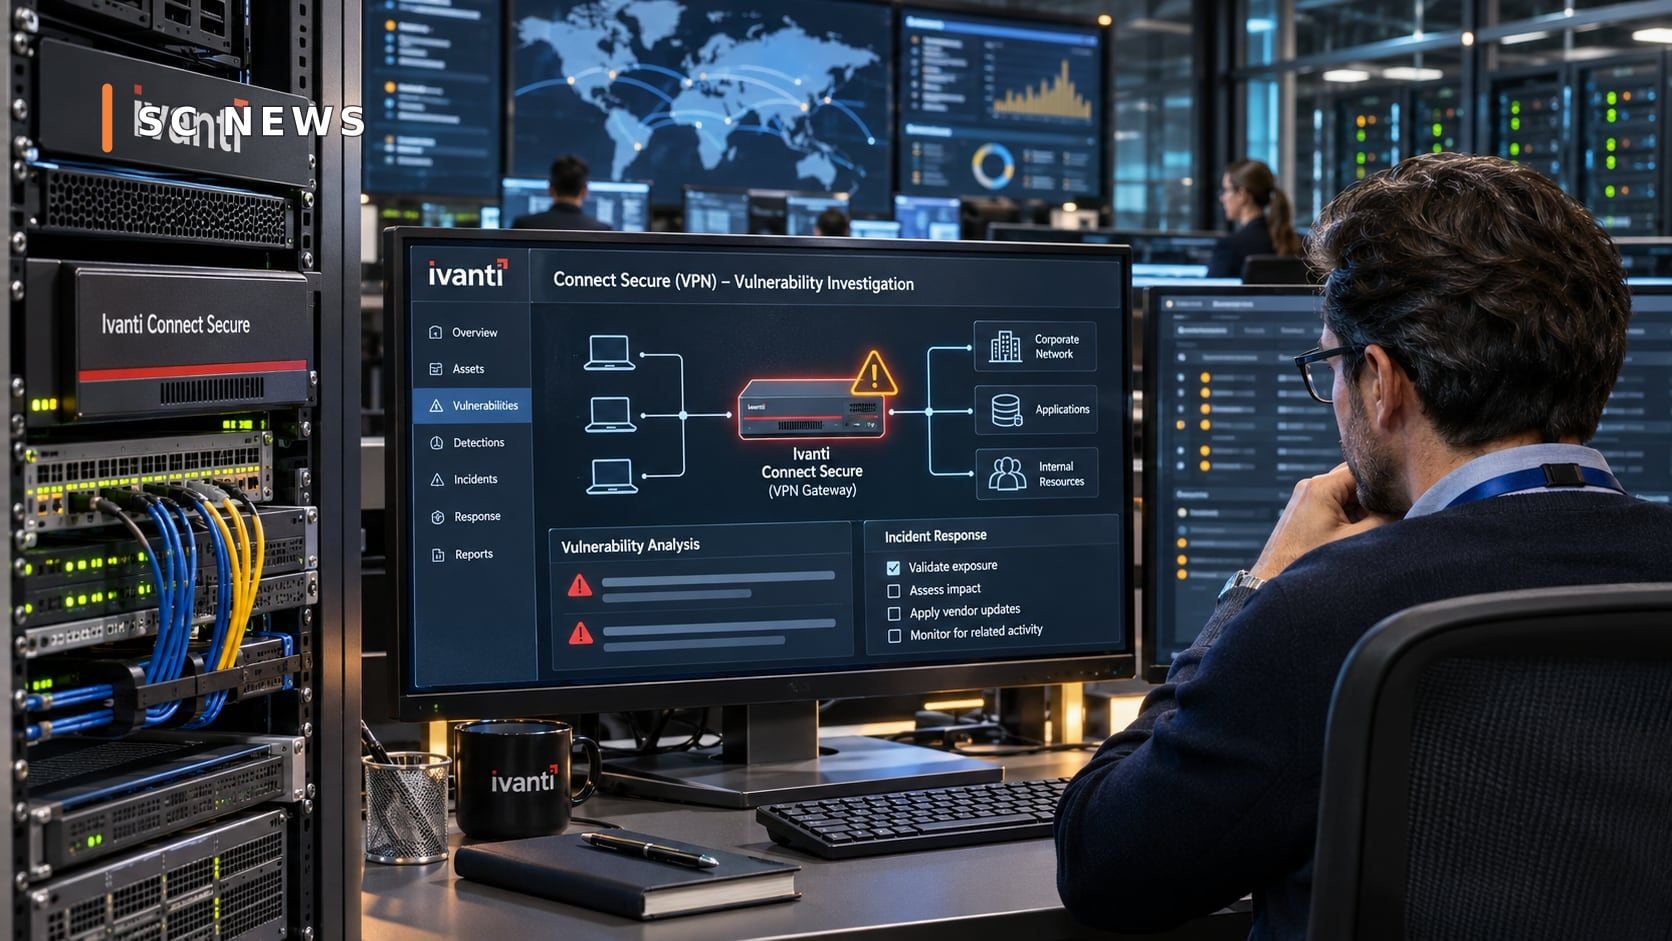
Las organizaciones que confían en las soluciones de conectividad segura de Ivanti enfrentan mayores riesgos de seguridad luego de la divulgación de una serie de vulnerabilidades que se utilizaron en ataques reales contra sistemas Connect Secure, productos utilizados para proporcionar conectividad segura a recursos corporativos y redes internas.
La agencia anunció Ciberseguridad y seguridad de infraestructura US CISA, el viernes 30 de octubre de 2026, agregó dos vulnerabilidades que afectan a Ivanti Connect Secure a su lista de vulnerabilidades conocidas por ser explotadas, conocidas como vulnerabilidades explotadas conocidas o KEV.
La medida se produce después de que las investigaciones de seguridad revelaran la posibilidad de fusionar varios puntos. Debilidad para lograr acceso de alta autoridad a los sistemas objetivo, lo que hace que el problema vaya más allá de la existencia de una única vulnerabilidad que pueda abordarse de forma aislada del resto de componentes.
Las noticias de los piratas informáticos+1
Tres vulnerabilidades dentro de una cadena de ataque
Las dos vulnerabilidades recién agregadas a la lista se relacionan con identificadores:
- CVE-2026-111357: Una falla de verificación de identidad al ejecutar una función confidencial podría permitir una escalada de permisos en circunstancias específicas.
- CVE-2026-118527: una vulnerabilidad relacionada con la generación de identificadores o valores predecibles, que pueden permitir que los archivos se carguen en ubicaciones conocidas del sistema después de que se cumplan las condiciones necesarias. Para explotación.
Los informes indicaron que las dos vulnerabilidades estaban relacionadas con una tercera falla, CVE-2026-104935, que fue revelada previamente y agregada a la lista CISA en octubre.
Según el análisis publicado por la empresa de seguridad Volexity, las tres vulnerabilidades podrían explotarse dentro de una cadena de ataque para obtener privilegios de root, que se encuentran entre los más altos. Niveles de control en los sistemas objetivo.
Esto no significa que cada vulnerabilidad le dé a un atacante no autorizado un control total; El principal peligro proviene de la posibilidad de combinarlos en determinadas circunstancias.
Los atacantes buscan credenciales confidenciales
Las investigaciones indicaron la actividad de un actor de amenazas. Seguida bajo el nombre UTA0576, la serie explotó las vulnerabilidades en operaciones destinadas a obtener información que podría usarse para expandir el hack.
Las actividades observadas incluyeron la búsqueda de credenciales de inicio de sesión e información limitada relacionada con los servicios de Active Directory, así como el intento de encontrar palabras clave. Contraseña de administradores del sistema y claves de recuperación de BitLocker.
La importancia de esta información radica en que puede usarse para acceder a otros sistemas o ampliar el alcance del ataque dentro de la red.
El patrón de actividad también muestra que la ausencia de malware visible o de un archivo de ataque conocido por sí sola no es suficiente para descartar una infracción; Algunos procesos pueden centrarse en la recopilación de datos y la realización de encuestas dentro de los sistemas.
Las actualizaciones de seguridad ya están disponibles
Ivanti ha confirmado que hay soluciones disponibles para abordar las vulnerabilidades asociadas con la cadena de ataque, que incluyen:
- 25.1.1.3
- 22.8R2.6
La versión apropiada depende de la rama del programa. El usuario está dentro de la organización, por lo que se deben revisar las pautas de la empresa antes de implementar la actualización.
También es necesario verificar la integridad del sistema antes de simplemente considerar instalar el parche al final del problema; La actualización aborda la debilidad, pero no garantiza la eliminación de rastros de una infracción que pueda haber ocurrido anteriormente.
Plazos de tramitación y obligaciones reglamentarias
CISA ha fijado fechas para abordar algunas de las lagunas en las entidades civiles federales de EE. UU. cubiertas por sus directivas.
Las fechas incluyeron el 2 de noviembre para la corrección de CVE-2026-111357 y el 13 de noviembre para la corrección de CVE-2026-118527.
Estas fechas no aplican como compromiso Esta es una ley general para todas las empresas del mundo, pero indica el nivel de prioridad que dan las autoridades estadounidenses para abordar estos riesgos.
¿Qué significa esto para las empresas?
El incidente destacó el peligro de los dispositivos de comunicación remota cuando están expuestos a Internet, especialmente porque pueden... Representa un punto de cruce hacia recursos internos sensibles.
Las medidas defensivas apropiadas incluyen hacer un inventario de los sistemas afectados, actualizarlos de acuerdo con las pautas de la empresa, revisar los registros de acceso, examinar cuentas elevadas y buscar indicadores de actividad inusual.
Es preferible que los equipos de seguridad se encarguen de esto. Con estas acciones como proceso de respuesta integrado, no basta con instalar una actualización de software.
¿Qué sigue?
Las agencias de seguridad continúan monitoreando la actividad de exploits y actualizando sus recomendaciones. La prioridad para las organizaciones que utilizan Ivanti Connect Secure sigue siendo comprobar el estado de las versiones instaladas. Aplicar las correcciones apropiadas y revisar la posible explotación previa.