Dos vulnerabilidades de seguridad extremadamente peligrosas en el lenguaje de programación PHP provocaron un estado de ciberalerta sin precedentes en varios países del mundo, luego de que recientes investigaciones de seguridad revelaran la posibilidad de explotarlas para penetrar los servidores de sitios web y controlarlos de forma remota, sin necesidad de poseer datos. Acceso.
Estos acontecimientos llevaron a gobiernos, instituciones y empresas de tecnología a tomar medidas preventivas urgentes, que incluyeron la desactivación temporal de algunos sitios web y servicios digitales, junto con la emisión de advertencias por parte de las autoridades de seguridad estadounidenses y europeas exigiendo a las instituciones que instalaran las actualizaciones necesarias. Inmediatamente, o aislar los sistemas vulnerables de Internet hasta que estén protegidos.
A pesar de la amplia gama de advertencias y del registro de millones de intentos de explotación y examen en algunas redes, los informes disponibles hasta el viernes por la mañana no demostraron que se hubiera producido una gran ola de ataques exitosos. Los expertos confirman que La ausencia de evidencia de ataques exitosos a gran escala no niega la gravedad de la crisis, especialmente porque los atacantes continúan buscando sistemas que aún no han recibido parches de seguridad.
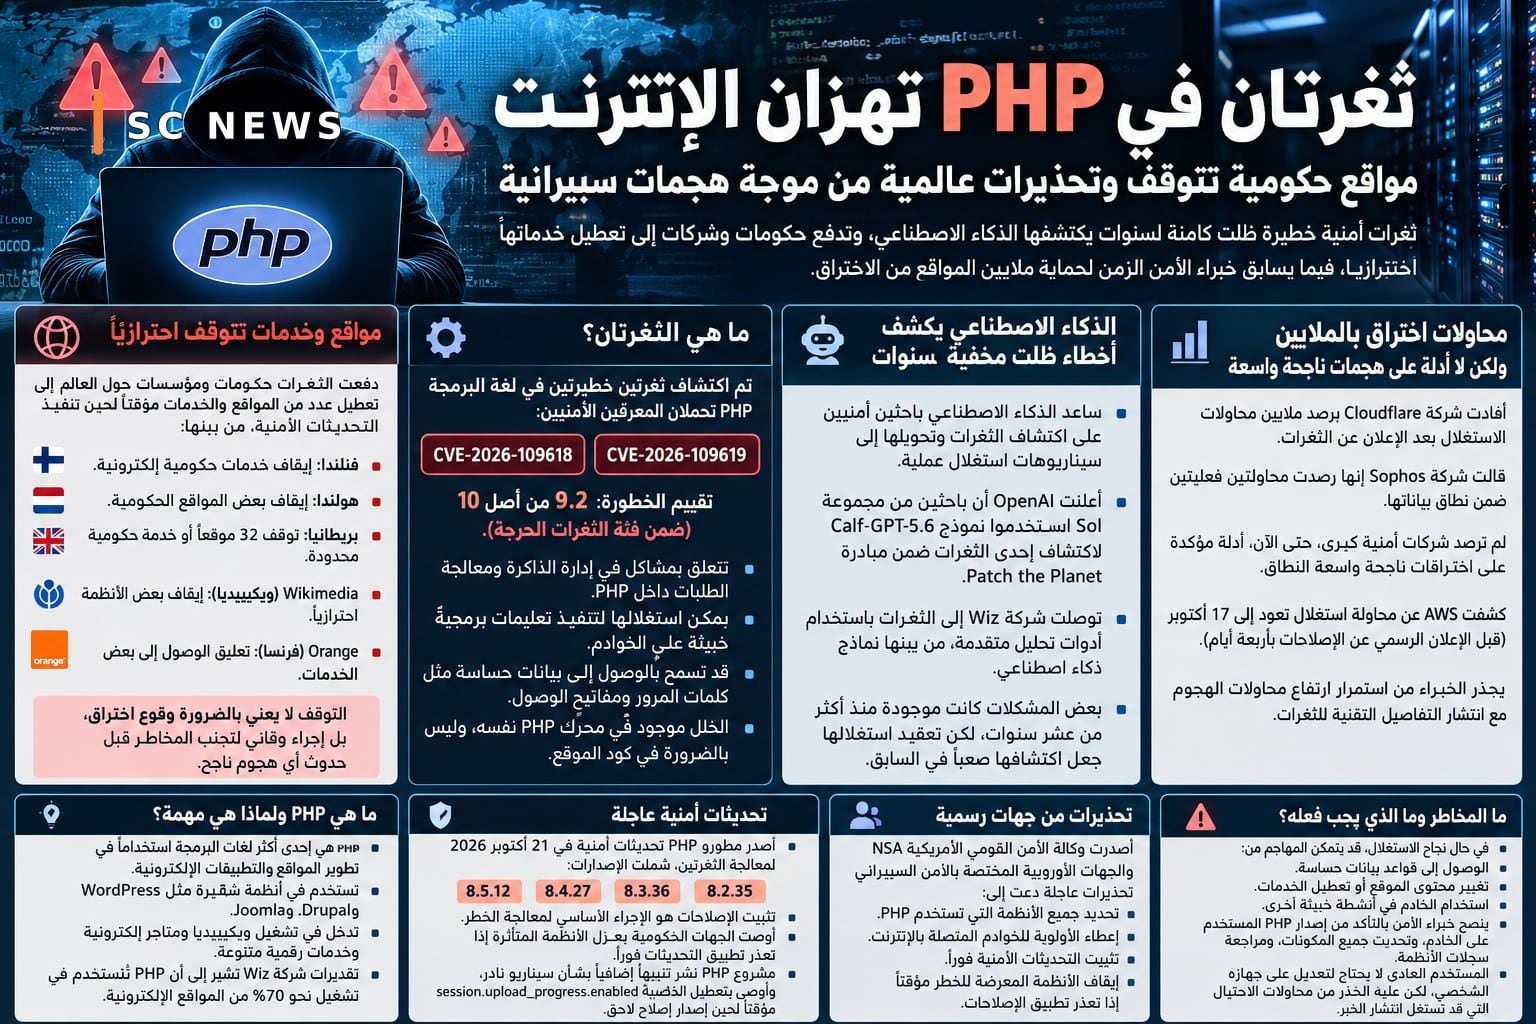
¿Cuál es la historia de las dos vulnerabilidades que provocaron preocupación mundial?
La crisis se debe al descubrimiento de dos fallos de seguridad en... Los componentes básicos del lenguaje PHP, que es uno de los lenguajes de programación más utilizados en el desarrollo de sitios web y aplicaciones electrónicas, y funciona detrás de sistemas populares como WordPress, Drupal y Joomla, así como de tecnologías involucradas en el funcionamiento de Wikipedia, tiendas en línea y diversos servicios digitales.
y ella señala La empresa de ciberseguridad Wiz estima que PHP se utiliza para operar alrededor del 70% de los sitios web, una estimación que refleja el uso generalizado del lenguaje, pero no significa necesariamente que todos estos sitios web sean vulnerables a la explotación de la misma manera.
Ambas vulnerabilidades tienen los identificadores de seguridad CVE-2026-109618 y CVE-2026-109619, ambos con una clasificación de gravedad CVSS de 9,2 sobre 10, lo que los sitúa en la categoría de vulnerabilidad crítica.
El problema radica en los mecanismos internos relacionados con la gestión de la memoria y el procesamiento de solicitudes dentro de PHP. En determinadas circunstancias, los errores de software pueden provocar... Datos incorrectos o reutilización de información previamente liberada en la memoria asociada.
Estos errores pueden permitir a los atacantes ejecutar código malicioso en servidores o acceder a información confidencial almacenada en la memoria, incluidas contraseñas y claves de acceso a servicios digitales. Y datos de usuario.
Lo más peligroso es que la falla existe en el propio motor PHP, y no necesariamente en el código del sitio, lo que significa que actualizar el sistema de gestión de contenidos por sí solo puede no ser suficiente para eliminar el riesgo.
La inteligencia artificial revela errores que han estado ocultos durante más de una década
Ha surgido un papel La inteligencia artificial ha sido identificada como uno de los aspectos más importantes de esta crisis, ya que ha ayudado a los investigadores de seguridad a descubrir viejas vulnerabilidades y convertirlas en escenarios de explotación viables.
OpenAI anunció que investigadores del grupo Calif utilizaron el modelo GPT-5.6 Sol para descubrir una de las vulnerabilidades dentro de la iniciativa Patch the Planet. Su objetivo es acelerar el descubrimiento de problemas de seguridad y abordarlos en cooperación con desarrolladores de software e instituciones de protección.
En una investigación independiente, Wiz identificó las vulnerabilidades utilizando herramientas de análisis avanzadas, incluidos modelos de inteligencia artificial y técnicas de inspección de código.
Según información publicada, algunos de los problemas básicos han estado presentes durante más de diez años, pero la complejidad de su explotación hizo que en el pasado fuera difícil abordarlos como una amenaza práctica.
Las modernas herramientas de inteligencia artificial han ayudado a reducir el tiempo y el esfuerzo necesarios Comprender errores complejos y probar su potencial de explotación, un desarrollo que refleja un cambio importante en la naturaleza de la investigación en ciberseguridad.
Pero al mismo tiempo, estas capacidades generan preocupación sobre la posibilidad de que sean utilizadas por actores maliciosos para desarrollar métodos de piratería más rápido y reducir el período. Disponible para que las organizaciones reparen sus sistemas.
Los sitios web y las empresas gubernamentales han suspendido sus servicios como medida de precaución.
Las repercusiones de las dos vulnerabilidades no se limitaron a la emisión de alertas de seguridad, sino que se extendieron a la interrupción de varios sitios web y servicios digitales en Europa y otras regiones del mundo.
ha sido detenido Las agencias gubernamentales de Finlandia y los Países Bajos prestaron temporalmente servicios electrónicos mientras implementaban medidas de protección, y los sitios web de instituciones públicas y otras plataformas electrónicas también se vieron afectados.
En Gran Bretaña, las autoridades revelaron que 32 sitios web o servicios limitados habían sido bloqueados como medida de precaución, mientras que las páginas enlazadas fueron testigos Las instituciones de medios y los servicios locales experimentan casos de interrupción o cese temporal.
La Fundación Wikimedia, que supervisa Wikipedia, anunció que tomaría medidas de precaución que incluían detener algunos sistemas hasta que se completaran las actualizaciones y se verificara su integridad.
La empresa francesa de telecomunicaciones Orange también ha suspendido el acceso a algunos Sus servicios durante la implementación de reformas, mientras que la preocupación se extendió a otros sectores que dependen de PHP en su arquitectura técnica.
Estas acciones ilustran la dependencia global de componentes de software compartidos, donde una sola falla en una tecnología generalizada puede llevar a organizaciones completamente diferentes al conflicto. Tomar decisiones simultáneas para proteger sus servicios.
Sin embargo, el hecho de que estos sitios estén caídos no constituye evidencia de que hayan sido comprometidos; Muchas organizaciones han optado por suspender temporalmente sus servicios para evitar riesgos antes de que se produzca un ataque exitoso.
Millones de intentos de piratería... pero ¿dónde están los ataques? ¿Exitoso?
A pesar de las preocupaciones asociadas con las dos vulnerabilidades, las evaluaciones de seguridad iniciales mostraron una discrepancia entre el gran volumen de intentos de explotación y la evidencia disponible de ataques exitosos.
Cloudflare informó una rápida escalada en la actividad relacionada con la explotación de vulnerabilidades. Tras su anuncio, los intentos aumentaron de miles a decenas y cientos de miles, y luego llegaron a millones en toda su red.
Por otro lado, Don Smith, vicepresidente de Investigación de Amenazas de Sophos, dijo que los datos analizados por su equipo mostraron dos intentos reales de explotación dentro del alcance de... Seguimiento a disposición de la empresa.
Destacadas empresas de seguridad también informaron que hasta el jueves por la tarde no habían detectado pruebas confirmadas de ataques exitosos a gran escala.
Esta discrepancia no es necesariamente una contradicción; Las empresas monitorean diferentes redes y sistemas, y existen diferencias entre escaneos automatizados, Intentos de explotación reales y ataques que logran controlar los sistemas.
Por su parte, Amazon Web Services reveló que había detectado un intento de explotar una vulnerabilidad que se remontaba al 17 de octubre, es decir, cuatro días antes del anuncio público de las correcciones, utilizando sistemas de monitoreo de seguridad dedicados a monitorear el comportamiento. atacantes.
Esto indica que algunas partes comenzaron a probar vulnerabilidades antes de su divulgación oficial, pero el éxito de estos intentos en servidores reales no fue confirmado en la información publicada.
Los expertos en seguridad advierten que en el próximo período se puede presenciar un aumento de los intentos de ataque, con la propagación de... Detalles técnicos de las vulnerabilidades y presencia continua de servidores con versiones desactualizadas.
Actualizaciones de seguridad urgentes y advertencias de agencias gubernamentales
El 21 de octubre de 2026, los desarrolladores de PHP lanzaron actualizaciones de seguridad de emergencia para abordar las dos vulnerabilidades, incluidas las siguientes versiones:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
El equipo de desarrollo del lenguaje enfatizó que la instalación de correcciones es la medida principal para abordar completamente el riesgo, y señaló que las protecciones temporales pueden limitar algunas rutas de ataque, pero no representan una alternativa a la actualización. Sistemas afectados.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) y las autoridades europeas de ciberseguridad emitieron advertencias urgentes exigiendo que se identifiquen todos los sistemas que utilizan PHP y que se dé prioridad a los servidores y servicios conectados a Internet.
Las autoridades competentes también recomendaron detener Sistemas temporalmente vulnerables si no se pueden aplicar las correcciones de seguridad adecuadas en el tiempo requerido.
La tarea se vuelve más difícil para las organizaciones que dependen de versiones antiguas que ya no cuentan con soporte oficial, especialmente PHP 8.1 y anteriores, ya que es posible que necesiten actualizar los sistemas o Obtenga parches de seguridad aprobados de proveedores de soporte.
En un desarrollo adicional el viernes 23 de octubre, el proyecto PHP publicó una alerta sobre otro escenario poco común que podría conducir a la ejecución remota de código cuando se cumplen ciertas configuraciones, y recomendó deshabilitar temporalmente la propiedad session.upload_progress.enabled en el contexto de Lidiar con ese riesgo, hasta que se publique una solución posterior.
¿Cuáles son los riesgos que enfrentan las empresas y los propietarios de sitios web?
La crisis representa un desafío directo para las empresas que dependen de sitios web para gestionar ventas, recibir pedidos o almacenar datos de clientes, en particular Organizaciones que no cuentan con equipos especializados para monitorear constantemente las actualizaciones de seguridad.
Si un atacante logra explotar una vulnerabilidad de este tipo, las consecuencias pueden incluir acceder a bases de datos confidenciales, cambiar el contenido del sitio web, deshabilitar servicios o usar el servidor comprometido para... Otras actividades electrónicas maliciosas.
Los riesgos se vuelven más sensibles en los sectores financiero, comercial y gubernamental, dada la naturaleza de la información que contienen estos sistemas y la dependencia de los usuarios de ellos.
Los especialistas aconsejan a los propietarios de sitios web que comprueben la versión de PHP que utilizan servidor, comuníquese con el proveedor de alojamiento para verificar que las actualizaciones estén instaladas y revise los registros del sistema para monitorear cualquier actividad anormal.
También debe asegurarse de que los componentes de software adicionales estén actualizados y escanear los servidores que utilizan PHP indirectamente, como paneles de control y servicios internos. y sistemas integrados.
Usar WordPress o cualquier plataforma basada en PHP no significa que el sitio ya haya sido pirateado, pero sí hace que verificar la versión utilizada en el servidor sea un paso necesario.
En cuanto al usuario medio, normalmente no necesita modificar su dispositivo personal debido a estas vulnerabilidades. Porque el problema está relacionado principalmente con los servidores. Sin embargo, sigue siendo importante estar atento a las alertas oficiales y a los intentos de estafa que pueden aprovechar el boca a boca.
La crisis de PHP revela un nuevo desafío para el futuro de la ciberseguridad
Los acontecimientos recientes ponen de relieve un cambio La relación entre la inteligencia artificial y la ciberseguridad se está acelerando, después de que las herramientas inteligentes hayan podido ayudar a descubrir errores de software que los métodos de detección tradicionales no han podido convertir en amenazas prácticas durante años.
Por otro lado, la crisis revela los desafíos asociados Con la dependencia global de los proyectos de software de código abierto, a veces dependen de equipos de mantenimiento con recursos limitados en comparación con la enorme cantidad de uso de este software.
El principal desafío es que descubrir una vulnerabilidad ya no es el final del proceso de investigación de seguridad, sino el comienzo de una carrera entre... Los desarrolladores trabajan para cerrarlo y los atacantes buscan explotarlo antes de que las soluciones lleguen a todos los sistemas afectados.
Aunque hasta el viernes por la mañana no se habían confirmado violaciones a gran escala, los continuos intentos de explotación significan que la ola de advertencias no ha terminado. Equivale al fin de la amenaza.
La crisis de PHP sigue siendo una verdadera prueba de la capacidad del sector tecnológico global para responder a vulnerabilidades críticas, y un recordatorio de que proteger Internet no depende sólo del desarrollo de tecnologías más avanzadas, sino que también requiere un mantenimiento continuo del software y una rápida cooperación entre... Investigadores, empresas y gobiernos.
Las dos vulnerabilidades que provocaron preocupación mundial no solo revelaron una falla en un lenguaje de programación muy extendido, sino que también revelaron una nueva realidad en la que la inteligencia artificial ha podido cambiar la velocidad de descubrimiento y explotación de vulnerabilidades, lo que obliga a las organizaciones a... Repensar la forma en que protege su infraestructura digital.