Deux vulnérabilités de sécurité extrêmement dangereuses dans le langage de programmation PHP ont déclenché un état d'alerte informatique sans précédent dans un certain nombre de pays du monde, après que de récentes recherches en matière de sécurité ont révélé la possibilité de les exploiter pour pénétrer dans les serveurs de sites Web et les contrôler à distance, sans avoir besoin de posséder de données. Se connecter.
Ces évolutions ont incité les gouvernements, les institutions et les entreprises technologiques à prendre des mesures préventives urgentes, notamment la désactivation temporaire de certains sites Web et services numériques, parallèlement à l'émission d'avertissements de la part des autorités de sécurité américaines et européennes exigeant que les institutions installent les mises à jour nécessaires. Immédiatement, ou isolez les systèmes vulnérables d'Internet jusqu'à ce qu'ils soient sécurisés.
Malgré le large éventail d'avertissements et l'enregistrement de millions de tentatives d'exploitation et d'examen sur certains réseaux, les rapports disponibles jusqu'à vendredi matin ne prouvaient pas qu'une grande vague de piratages réussis ait eu lieu. Les experts confirment que L’absence de preuves d’attaques réussies à grande échelle ne nie pas la gravité de la crise, d’autant plus que les attaquants continuent de rechercher des systèmes qui n’ont pas encore reçu de correctifs de sécurité.
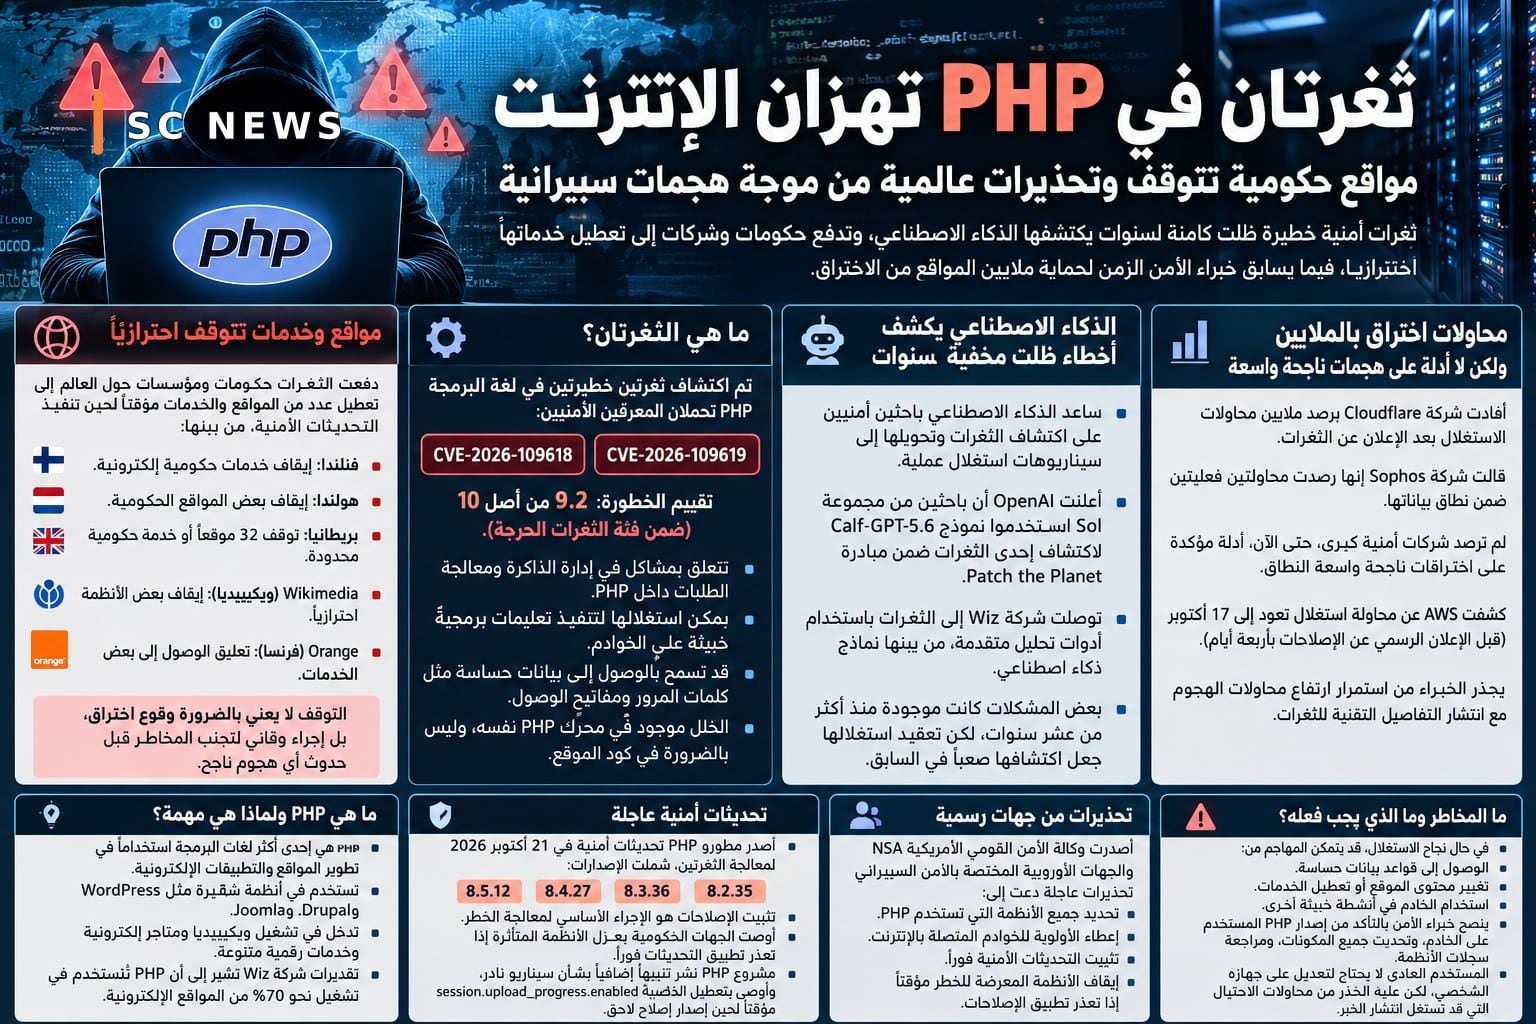
Quelle est l’histoire des deux vulnérabilités qui ont suscité l’inquiétude mondiale ?
La crise est due à la découverte de deux failles de sécurité dans... Les composants de base du langage PHP, qui est l'un des langages de programmation les plus utilisés dans le développement de sites Web et d'applications électroniques, et qui fonctionne sur des systèmes populaires tels que WordPress, Drupal et Joomla, ainsi que sur les technologies impliquées dans le fonctionnement de Wikipédia, des boutiques en ligne et de divers services numériques.
Et elle pointe du doigt La société de cybersécurité Wiz estime que PHP est utilisé pour faire fonctionner environ 70 % des sites Web, une estimation qui reflète l'utilisation généralisée du langage, mais cela ne signifie pas nécessairement que tous ces sites Web sont vulnérables à l'exploitation de la même manière.
Les deux vulnérabilités portent les identifiants de sécurité CVE-2026-109618. et CVE-2026-109619, qui ont tous deux un indice de gravité CVSS de 9,2 sur 10, les plaçant dans la catégorie des vulnérabilités critiques.
Le problème réside dans les mécanismes internes liés à la gestion de la mémoire et au traitement des requêtes au sein de PHP. Dans certaines circonstances, des erreurs logicielles peuvent provoquer... Mauvaises données ou réutilisation d'informations préalablement libérées dans la mémoire associée.
Ces erreurs peuvent permettre aux attaquants d'exécuter du code malveillant sur les serveurs ou d'accéder à des informations sensibles stockées en mémoire, notamment des mots de passe et des clés d'accès aux services numériques. Et les données utilisateur.
Le plus dangereux est que la faille existe dans le moteur PHP lui-même, et pas nécessairement dans le code du site, ce qui signifie que la seule mise à jour du système de gestion de contenu peut ne pas suffire à éliminer le risque.
L'intelligence artificielle révèle des erreurs cachées depuis plus d'une décennie
Un rôle est apparu L’intelligence artificielle a été identifiée comme l’un des aspects les plus importants de cette crise, ayant aidé les chercheurs en sécurité à découvrir d’anciennes vulnérabilités et à les transformer en scénarios d’exploitation réalisables.
OpenAI a annoncé que des chercheurs du groupe Calif ont utilisé le modèle GPT-5.6 Sol pour découvrir l'une des vulnérabilités de l'initiative Patch the Planet. Qui vise à accélérer la découverte des problèmes de sécurité et à les résoudre en coopération avec les développeurs de logiciels et les institutions de protection.
Dans le cadre d'une recherche indépendante, Wiz a identifié les vulnérabilités à l'aide d'outils d'analyse avancés, notamment des modèles d'intelligence artificielle et des techniques d'inspection de code.
Selon les informations publiées, certains des problèmes fondamentaux existent depuis plus de dix ans, mais la complexité de leur exploitation a rendu difficile dans le passé de les traiter en tant que menace pratique.
Les outils modernes d’intelligence artificielle ont contribué à réduire le temps et les efforts nécessaires Comprendre des bogues complexes et tester leur potentiel d’exploitation, une évolution qui reflète un changement important dans la nature de la recherche sur la cybersécurité.
Mais dans le même temps, ces capacités suscitent des inquiétudes quant à la possibilité d’être utilisées par des acteurs malveillants pour développer plus rapidement des méthodes de piratage et réduire les délais. Disponible pour les organisations pour réparer leurs systèmes.
Les sites Web gouvernementaux et les entreprises arrêtent leurs services par mesure de précaution
Les répercussions de ces deux vulnérabilités ne se sont pas limitées à l’émission d’alertes de sécurité, mais se sont plutôt étendues à la perturbation d’un certain nombre de sites Web et de services numériques en Europe et dans d’autres régions du monde.
Il a été arrêté Les agences gouvernementales finlandaises et néerlandaises ont temporairement fourni des services électroniques tout en mettant en œuvre des mesures de protection, et les sites Web appartenant aux institutions publiques et autres plateformes électroniques ont également été touchés.
En Grande-Bretagne, les autorités ont révélé que 32 sites Web ou services limités avaient été fermés par mesure de précaution, tandis que des pages liées étaient observées. Les institutions médiatiques et les services locaux connaissent des cas de perturbation ou d’arrêt temporaire.
La Fondation Wikimedia, qui supervise Wikipédia, a annoncé avoir pris des mesures de précaution, notamment l'arrêt de certains systèmes jusqu'à ce que les mises à jour soient terminées et que leur intégrité soit vérifiée.
La société française de télécommunications Orange a également suspendu l'accès à certains Ses services lors de la mise en œuvre des réformes, tandis que les préoccupations s'étendent à d'autres secteurs qui s'appuient sur PHP dans leur architecture technique.
Ces actions illustrent la dépendance mondiale à l’égard de composants logiciels partagés, où une seule faille dans une technologie répandue peut pousser des organisations complètement différentes dans un conflit. Prendre des décisions simultanées pour protéger ses services.
Cependant, le fait que ces sites soient en panne ne constitue pas une preuve qu’ils ont été compromis ; De nombreuses organisations ont choisi de suspendre temporairement leurs services pour éviter les risques avant qu'une attaque réussie ne se produise.
Des tentatives de piratage par millions... mais où sont les attaques ? Réussi ?
Malgré les inquiétudes associées aux deux vulnérabilités, les premières évaluations de sécurité ont montré un écart entre le volume élevé de tentatives d'exploitation et les preuves disponibles d'attaques réussies.
Cloudflare a signalé une escalade rapide des activités liées à l'exploitation des vulnérabilités. Suite à son annonce, les tentatives sont passées de milliers à des dizaines et des centaines de milliers, pour atteindre ensuite des millions de personnes sur son réseau.
D'autre part, Don Smith, vice-président de la recherche sur les menaces chez Sophos, a déclaré que les données analysées par son équipe montraient deux tentatives réelles d'exploitation dans le cadre de... Surveillance à disposition de l'entreprise.
D’éminentes sociétés de sécurité ont également indiqué que, jeudi soir, elles n’avaient détecté aucune preuve confirmée de piratage réussi à grande échelle.
Cette divergence n’est pas nécessairement une contradiction ; Les entreprises surveillent différents réseaux et systèmes, et il existe des différences entre les analyses automatisées, Tentatives d’exploitation réelles et attaques qui réussissent à contrôler les systèmes.
De son côté, Amazon Web Services a révélé avoir détecté une tentative d'exploitation d'une vulnérabilité remontant au 17 octobre, soit quatre jours avant l'annonce publique des correctifs, à l'aide de systèmes de surveillance de sécurité dédiés à la surveillance des comportements. attaquants.
Cela indique que certaines parties ont commencé à tester les vulnérabilités avant leur divulgation officielle, mais le succès de ces tentatives sur des serveurs réels n'a pas été confirmé dans les informations publiées.
Les experts en sécurité préviennent que la période à venir pourrait connaître une augmentation des tentatives d'attaque, avec la propagation de... Détails techniques des vulnérabilités et présence continue de serveurs exécutant des versions obsolètes.
Mises à jour de sécurité urgentes et avertissements des agences gouvernementales
Le 21 octobre 2026, les développeurs PHP ont publié des mises à jour de sécurité d'urgence pour corriger les deux vulnérabilités, notamment les versions suivantes :
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
L'équipe de développement du langage a souligné que l'installation de correctifs est la principale mesure pour répondre pleinement au risque, notant que les protections temporaires peuvent limiter certaines voies d'attaque, mais qu'elles ne représentent pas une alternative à la mise à jour. Systèmes concernés.
L'Agence nationale de sécurité américaine (NSA) et les autorités européennes de cybersécurité ont émis des avertissements urgents exigeant que tous les systèmes utilisant PHP soient identifiés et que la priorité soit donnée aux serveurs et services connectés à Internet.
Les autorités compétentes ont également recommandé d'arrêter Systèmes temporairement vulnérables si les correctifs de sécurité appropriés ne peuvent pas être appliqués dans le temps requis.
La tâche devient plus difficile pour les organisations qui s'appuient sur d'anciennes versions qui ne sont plus officiellement prises en charge, notamment PHP 8.1 et versions antérieures, car elles peuvent avoir besoin de mettre à niveau les systèmes ou Obtenez des correctifs de sécurité approuvés auprès des fournisseurs de support.
Dans un développement supplémentaire vendredi 23 octobre, le projet PHP a publié une alerte concernant un autre scénario rare pouvant conduire à l'exécution de code à distance lorsque certains paramètres sont satisfaits, et a recommandé de désactiver temporairement la propriété session.upload_progress.enabled dans le contexte de Gérer ce risque, jusqu'à ce qu'un correctif ultérieur soit publié.
Quels sont les risques auxquels sont confrontés les entreprises et les propriétaires de sites Web ?
La crise représente un défi direct pour les entreprises qui s'appuient sur des sites Web pour gérer leurs ventes, recevoir des commandes ou stocker des données clients, notamment Des organisations qui ne disposent pas d'équipes spécialisées pour surveiller en permanence les mises à jour de sécurité.
Si un attaquant réussit à exploiter une vulnérabilité de ce type, les conséquences peuvent inclure l'accès à des bases de données sensibles, la modification du contenu d'un site Web, la désactivation de services ou l'utilisation du serveur compromis pour... Autres activités électroniques malveillantes.
Les risques deviennent plus sensibles dans les secteurs financier, commercial et gouvernemental, compte tenu de la nature des informations détenues par ces systèmes et de la dépendance des utilisateurs à leur égard.
Les spécialistes conseillent aux propriétaires de sites Web de vérifier la version de PHP utilisée serveur, contactez le fournisseur d'hébergement pour vérifier que les mises à jour sont installées et examinez les journaux du système pour surveiller toute activité anormale.
Vous devez également vous assurer que les composants logiciels supplémentaires sont mis à jour et analyser les serveurs qui utilisent indirectement PHP, tels que les panneaux de contrôle et les services internes. et les systèmes embarqués.
L’utilisation de WordPress ou de toute autre plateforme basée sur PHP ne signifie pas que le site a déjà été piraté, mais cela rend la vérification de la version utilisée sur le serveur une étape nécessaire.
Quant à l’utilisateur moyen, il n’a généralement pas besoin de modifier son appareil personnel en raison de ces vulnérabilités. Car le problème est principalement lié aux serveurs. Il reste cependant important d’être au courant des alertes officielles et des tentatives d’arnaques qui peuvent profiter du bouche à oreille.
La crise PHP révèle un nouveau défi pour l'avenir de la cybersécurité
Les développements récents mettent en évidence un changement La relation entre l’intelligence artificielle et la cybersécurité s’accélère, depuis que des outils intelligents sont devenus capables d’aider à découvrir des erreurs logicielles que les méthodes de filtrage traditionnelles étaient incapables de transformer en menaces pratiques depuis des années.
D’un autre côté, la crise révèle les défis associés Avec la dépendance mondiale aux projets de logiciels open source, ils s’appuient parfois sur des équipes de maintenance aux ressources limitées par rapport à l’utilisation massive de ces logiciels.
Le principal défi est que la découverte d’une vulnérabilité n’est plus la fin du processus de recherche en matière de sécurité, mais plutôt le début d’une course entre... Les développeurs s'efforcent de le fermer et les attaquants cherchent à l'exploiter avant que les correctifs n'atteignent tous les systèmes concernés.
Bien qu'aucune violation à grande échelle n'ait été confirmée vendredi matin, la poursuite des tentatives d'exploitation signifie que la vague d'avertissements n'est pas terminée. Équivaut à la fin de la menace.
La crise PHP reste un véritable test de la capacité du secteur technologique mondial à répondre aux vulnérabilités critiques, et un rappel que la sécurité d'Internet ne dépend pas seulement du développement de technologies plus avancées, mais nécessite également une maintenance continue des logiciels et une coopération rapide entre... Chercheurs, entreprises et gouvernements.
Les deux vulnérabilités qui ont suscité l'inquiétude mondiale ont non seulement révélé une faille dans un langage de programmation répandu, mais ont également révélé une nouvelle réalité dans laquelle l'intelligence artificielle est devenue capable de modifier la vitesse de découverte et d'exploitation des vulnérabilités, ce qui oblige les organisations à... Repensez la manière dont elle protège son infrastructure numérique.