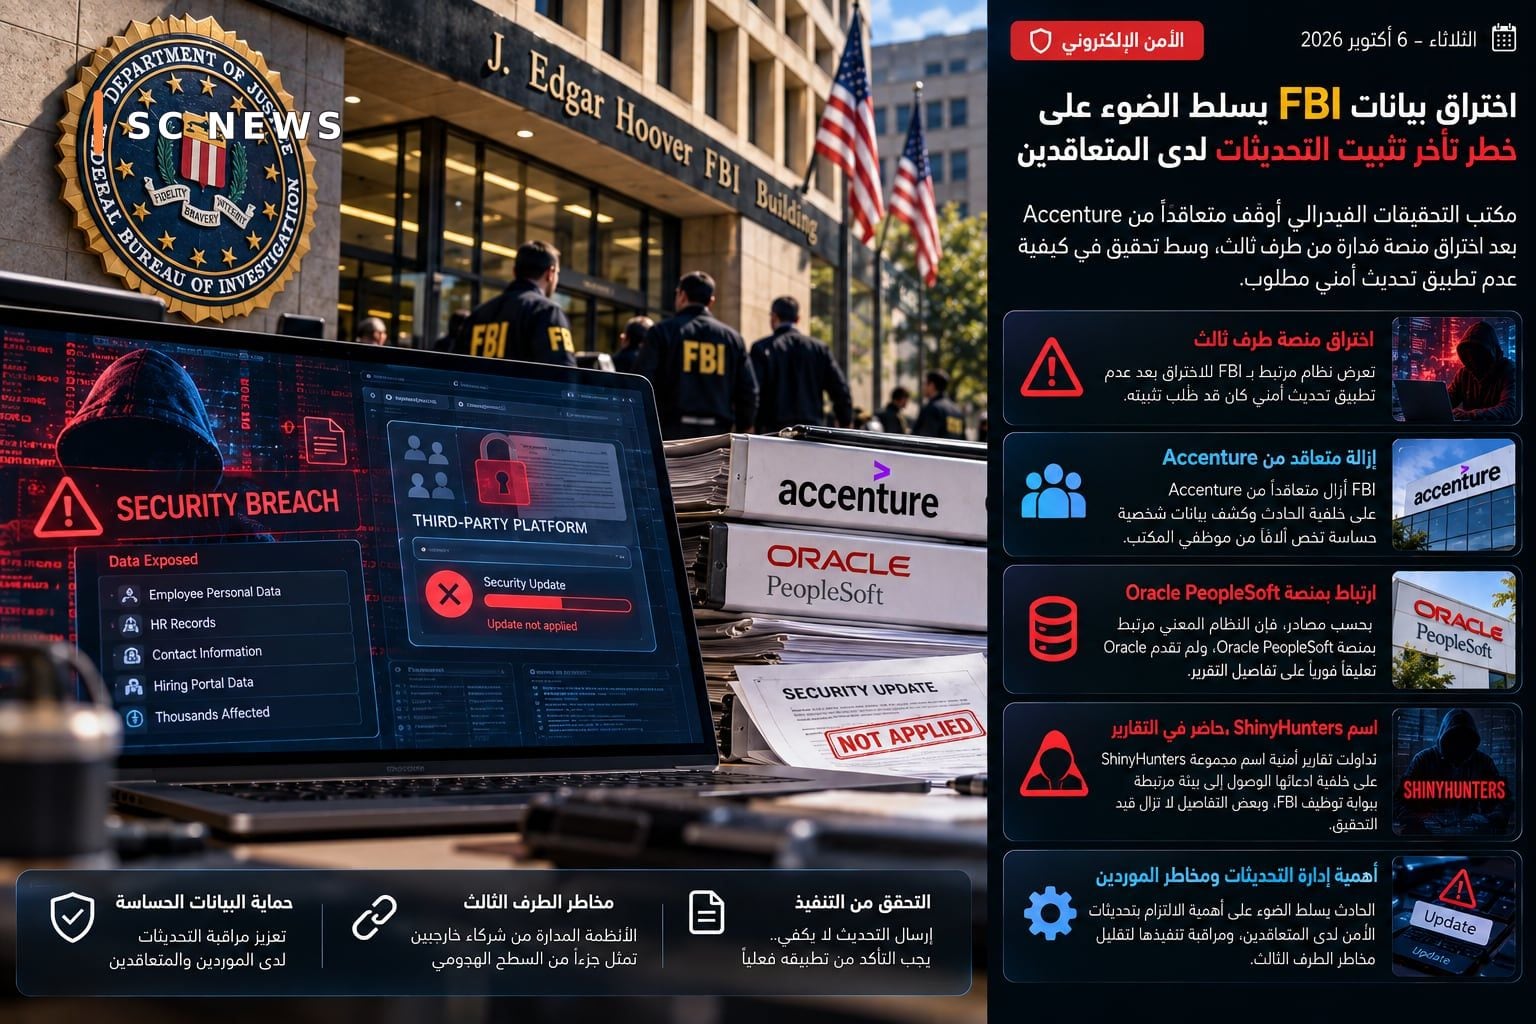
Una violazione della sicurezza che ha colpito un sistema collegato al Federal Bureau of Investigation (FBI) degli Stati Uniti ha riportato in primo piano il file di gestione degli aggiornamenti di sicurezza per fornitori e appaltatori, dopo che i funzionari hanno rivelato che una piattaforma gestita da terzi era stata compromessa dopo che un aggiornamento di sicurezza richiesto non era stato implementato.
Reuters ha riferito in un rapporto pubblicato oggi che l'FBI ha rimosso un appaltatore da Accenture in seguito all'incidente, che ha portato alla divulgazione di dati personali sensibili appartenenti a migliaia di impiegati.
Un alto funzionario dell'FBI ha affermato, secondo il rapporto, che il problema era legato a un guasto all'interno di una piattaforma gestita da terzi dopo che non era stato implementato un aggiornamento di sicurezza. Rilasciandolo esplicitamente.
Secondo fonti interpellate a Reuters, il sistema in questione è legato alla piattaforma Oracle PeopleSoft, mentre Accenture figura tra le entità che forniscono servizi legati all'ambiente interessato. Oracle non ha fornito commenti immediati sui dettagli del rapporto al momento della pubblicazione.
I rapporti sulla sicurezza hanno diffuso il nome Il gruppo ShinyHunters sarebbe entrato nell'ultimo mese in un ambiente legato al portale di reclutamento dell'FBI, ma alcuni dettagli del percorso di hacking si basano ancora su dichiarazioni attribuite agli aggressori e fonti giornalistiche, e quindi non tutte le accuse tecniche che circolano sono da considerare come Risultati finali dell'indagine.
L’importanza dell’incidente va oltre l’istituzione stessa interessata. Nelle grandi aziende e negli enti governativi, i sistemi aziendali possono essere distribuiti tra team interni, società di consulenza, fornitori di software e servizi gestiti. Maggiore è il numero delle parti, minore è la responsabilità Installare gli aggiornamenti e tenere traccia degli avvisi di sicurezza è più complicato.
Avere un aggiornamento di sicurezza non significa che il problema sia risolto. È necessario innanzitutto identificare i sistemi vulnerabili, testare l'aggiornamento, pianificarne l'implementazione, confermarne il successo e quindi monitorare l'ambiente dopo l'implementazione. Qualsiasi intervallo tra questi passaggi potrebbe lasciare il sistema A rischio anche se l'elaborazione tecnica è già disponibile.
Qui appare chiaramente il concetto di rischi terzi. Un'organizzazione può disporre di un team di sicurezza forte, ma un servizio gestito da un appaltatore esterno rimane parte della sua superficie di attacco. Le moderne politiche di sicurezza aziendale sono quindi impegnative Fornitori con registrazioni chiare degli aggiornamenti, tempistiche specifiche per la correzione delle vulnerabilità critiche e prova che la modifica è stata effettivamente implementata.
L'incidente contiene anche una lezione sul monitoraggio della conformità. L'invio delle istruzioni all'appaltatore non sostituisce la verifica tecnica della loro attuazione. I sistemi sensibili hanno bisogno A strumenti centralizzati in grado di mostrare lo stato degli aggiornamenti e inviare un avviso quando un sistema vulnerabile non viene trattato.
Per le agenzie governative, la questione diventa più delicata a causa della natura dei dati che possono essere contenuti nei sistemi di risorse umane, reclutamento o servizi interni. Fino a Un sistema che non contiene informazioni operative riservate può contenere dati personali preziosi per gli aggressori.
L'FBI ha affermato che sta lavorando sul contenimento e sulla valutazione, mentre Accenture ha affermato nella sua risposta di essere orgogliosa di sostenere l'ufficio, secondo Reuters. Non è stato ancora annunciato il risultato finale dell'indagine che definisca tutte le fasi dell'incidente e responsabilità in dettaglio.