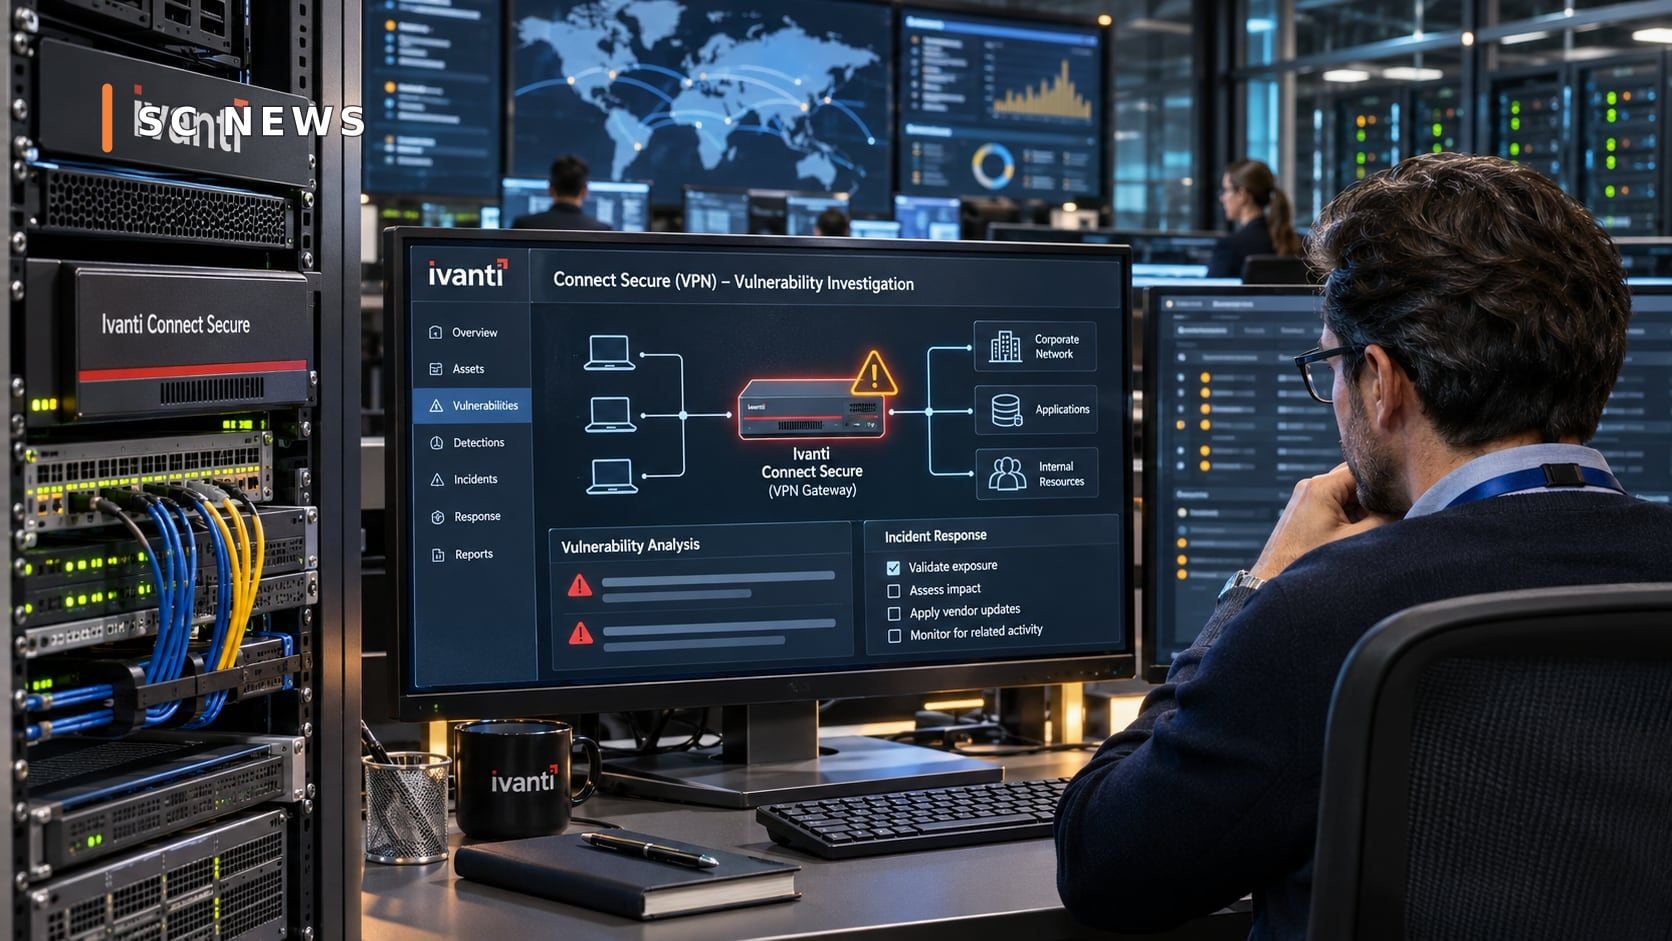
Le organizzazioni che si affidano alle soluzioni di connettività sicura di Ivanti si trovano ad affrontare maggiori rischi per la sicurezza in seguito alla scoperta di una serie di vulnerabilità che sono state utilizzate in attacchi reali contro i sistemi Connect Secure, prodotti utilizzati per fornire connettività sicura alle risorse aziendali e alle reti interne.
Lo ha annunciato l'agenzia Cybersecurity and Infrastructure Security US CISA, venerdì 30 ottobre 2026, ha aggiunto due vulnerabilità che interessano Ivanti Connect Secure al suo elenco di vulnerabilità note per essere sfruttate, note come Known Exploited Vulnerabilities o KEV.
La mossa arriva dopo che le indagini di sicurezza hanno rivelato la possibilità di unire diversi punti Debolezza nell’ottenere un accesso ad alta autorità ai sistemi mirati, che fa sì che il problema vada oltre l’esistenza di una singola vulnerabilità che può essere gestita isolatamente dal resto dei componenti.
Le notizie sugli hacker+1
Tre vulnerabilità all'interno di una catena di attacco
Le due vulnerabilità appena aggiunte all'elenco riguardano gli identificatori:
- CVE-2026-111357: un difetto di verifica dell'identità durante l'esecuzione di una funzione sensibile potrebbe consentire l'escalation delle autorizzazioni in circostanze specifiche.
- CVE-2026-118527: una vulnerabilità relativa alla generazione di identificatori o valori prevedibili, che potrebbe consentire il caricamento di file in posizioni note sul sistema dopo che sono state soddisfatte le condizioni necessarie. Per lo sfruttamento.
I rapporti indicavano che le due vulnerabilità erano collegate a una terza falla, CVE-2026-104935, precedentemente divulgata e aggiunta all'elenco CISA in ottobre.
Secondo l'analisi pubblicata dalla società di sicurezza Volexity, le tre vulnerabilità potrebbero essere sfruttate all'interno di una catena di attacchi per ottenere privilegi di root, che sono tra i più elevati. Livelli di controllo nei sistemi target.
Ciò non significa che ogni singola vulnerabilità dia il controllo completo a un utente malintenzionato non autorizzato; Il pericolo principale deriva dalla possibilità di combinarli in determinate circostanze.
Gli aggressori sono alla ricerca di credenziali sensibili
Le indagini hanno indicato l'attività di un autore di minacce Rintracciata con il nome UTA0576, la serie ha sfruttato le vulnerabilità in operazioni volte a ottenere informazioni che potessero essere utilizzate per espandere l'hacking.
Le attività osservate includevano la ricerca di credenziali di accesso e informazioni limitate relative ai servizi Active Directory, nonché il tentativo di trovare parole chiave Password degli amministratori di sistema e chiavi di ripristino di BitLocker.
L'importanza di queste informazioni sta nel fatto che possono essere utilizzate per accedere ad altri sistemi o per ampliare la portata dell'attacco all'interno della rete.
Il modello di attività mostra anche che la sola assenza di malware visibile o di un file di attacco noto non è sufficiente per escludere una violazione; Alcuni processi possono concentrarsi sulla raccolta di dati e sulla conduzione di sondaggi all'interno dei sistemi.
Gli aggiornamenti di sicurezza sono ora disponibili
Ivanti ha confermato che sono disponibili soluzioni per risolvere le vulnerabilità associate alla catena di attacco, tra cui:
- 25.1.1.3
-22.8R2.6
La versione appropriata dipende dal ramo del programma L'utente è all'interno dell'organizzazione, pertanto è necessario rivedere le linee guida aziendali prima di implementare l'aggiornamento.
È inoltre necessario verificare l'integrità del sistema prima di considerare semplicemente l'installazione della patch la fine del problema; L'aggiornamento risolve il punto debole, ma non garantisce la rimozione delle tracce di una violazione che potrebbe essersi verificata in precedenza.
Termini del trattamento e obblighi normativi
La CISA ha fissato delle date per colmare alcune delle lacune degli enti civili federali statunitensi coperti dalle sue direttive.
Le date includevano il 2 novembre per la riparazione di CVE-2026-111357 e il 13 novembre per la riparazione di CVE-2026-118527.
Queste date non costituiscono un impegno Si tratta di una legge generale per tutte le aziende del mondo, ma indica il livello di priorità dato dalle autorità statunitensi per affrontare questi rischi.
Cosa significa questo per le aziende?
L'incidente ha evidenziato il pericolo dei dispositivi di comunicazione remota quando sono esposti a Internet, soprattutto perché potrebbero... Rappresenta un punto di passaggio verso risorse interne sensibili.
Le misure difensive appropriate includono l'inventario dei sistemi interessati, l'aggiornamento secondo le linee guida aziendali, la revisione dei registri di accesso, l'esame degli account con privilegi elevati e la ricerca di indicatori di attività insolite.
È preferibile che questo venga gestito dai team di sicurezza Con queste azioni come processo di risposta integrato, non si installa semplicemente un aggiornamento software.
Qual è il prossimo passo?
Le agenzie di sicurezza continuano a monitorare l'attività degli exploit e ad aggiornare le loro raccomandazioni. La priorità per le organizzazioni che utilizzano Ivanti Connect Secure resta quella di verificare lo stato delle versioni installate, Applicare le correzioni appropriate ed esaminare il potenziale sfruttamento precedente.