Due vulnerabilità di sicurezza estremamente pericolose nel linguaggio di programmazione PHP hanno scatenato uno stato di allerta informatica senza precedenti in diversi paesi del mondo, dopo che recenti ricerche sulla sicurezza hanno rivelato la possibilità di sfruttarle per penetrare nei server di siti Web e controllarli da remoto, senza la necessità di possedere dati. Login.
Questi sviluppi hanno spinto governi, istituzioni e aziende tecnologiche ad adottare misure preventive urgenti, che includevano la disattivazione temporanea di alcuni siti Web e servizi digitali, in concomitanza con l’emissione di avvertimenti da parte delle autorità di sicurezza americane ed europee che chiedevano alle istituzioni di installare gli aggiornamenti necessari. Immediatamente oppure isolare i sistemi vulnerabili da Internet finché non vengono protetti.
Nonostante l’ampia gamma di avvisi e la registrazione di milioni di tentativi di sfruttamento e di controllo su alcune reti, i rapporti disponibili fino a venerdì mattina non dimostravano che si fosse verificata una grande ondata di attacchi hacker riusciti. Gli esperti lo confermano L’assenza di prove di attacchi su larga scala riusciti non nega la gravità della crisi, soprattutto perché gli aggressori continuano a cercare sistemi che non hanno ancora ricevuto patch di sicurezza.
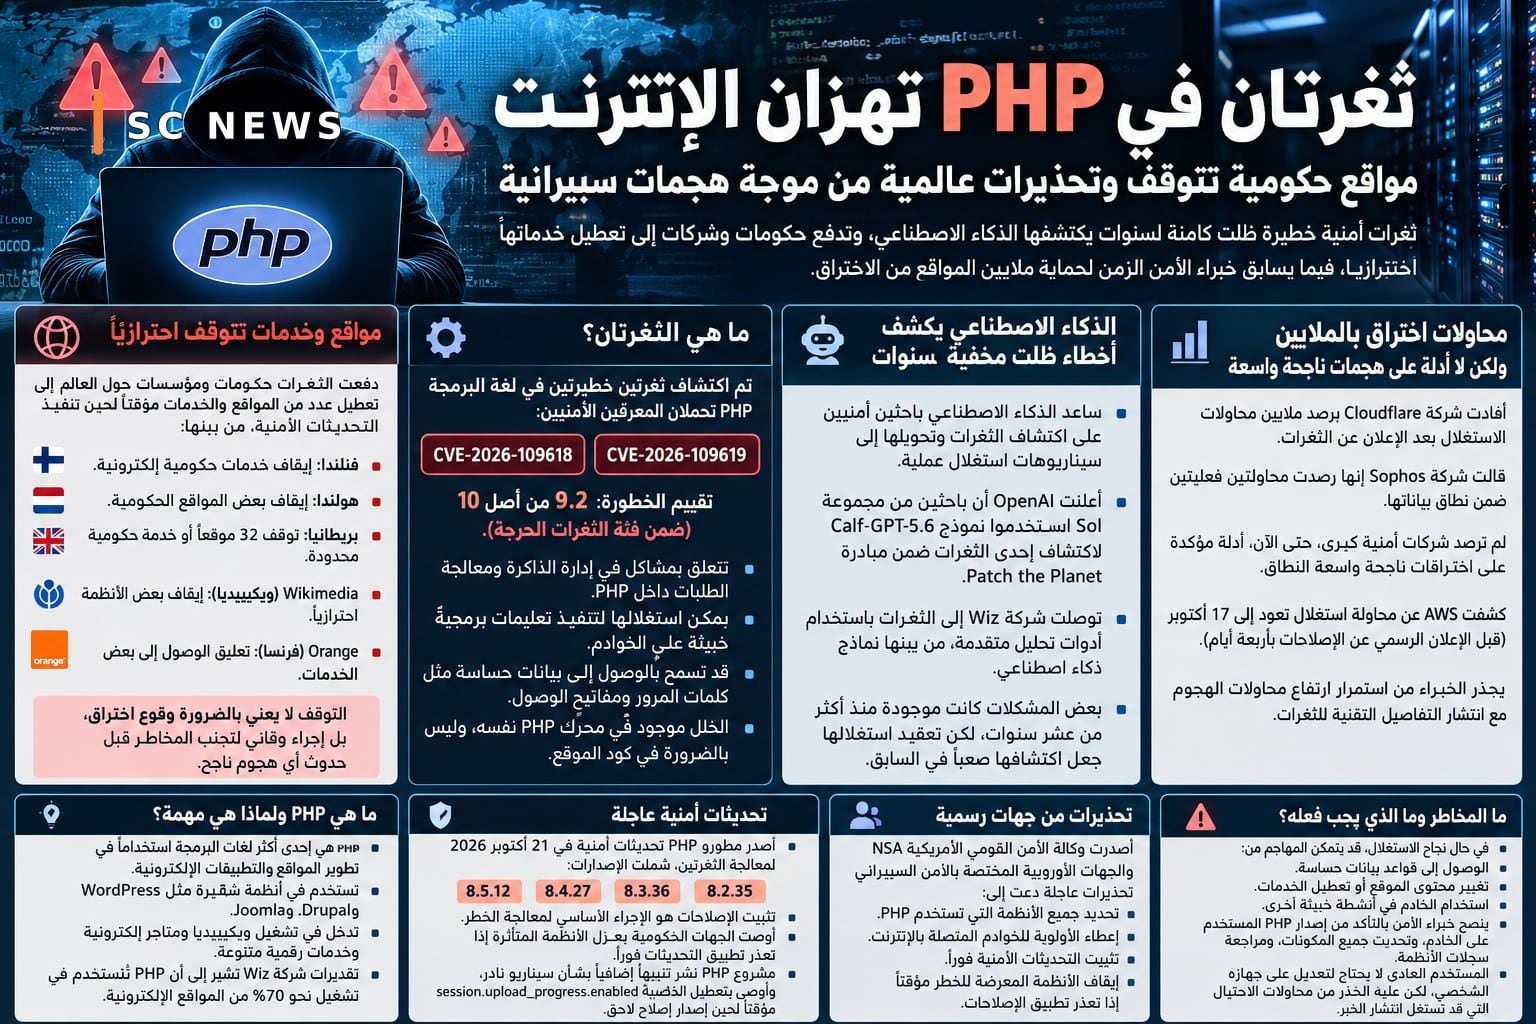
Qual è la storia delle due vulnerabilità che hanno suscitato preoccupazione a livello globale?
La crisi è dovuta alla scoperta di due falle di sicurezza in... I componenti di base del linguaggio PHP, che è uno dei linguaggi di programmazione più utilizzati nello sviluppo di siti Web e applicazioni elettroniche e funziona dietro sistemi popolari come WordPress, Drupal e Joomla, nonché tecnologie coinvolte nel funzionamento di Wikipedia, negozi online e vari servizi digitali.
E lei indica La società di sicurezza informatica Wiz stima che PHP sia utilizzato per gestire circa il 70% dei siti Web, una stima che riflette l'uso diffuso del linguaggio, ma non significa necessariamente che tutti questi siti Web siano vulnerabili allo sfruttamento allo stesso modo.
Entrambe le vulnerabilità hanno gli identificatori di sicurezza CVE-2026-109618 e CVE-2026-109619, entrambi con un punteggio di gravità CVSS di 9,2 su 10, collocandoli nella categoria di vulnerabilità critica.
Il problema risiede nei meccanismi interni legati alla gestione della memoria e all'elaborazione delle richieste all'interno di PHP. In determinate circostanze, gli errori del software possono causare... Dati errati o riutilizzo di informazioni precedentemente liberate nella memoria associata.
Questi errori possono consentire agli aggressori di eseguire codice dannoso sui server o di accedere a informazioni sensibili archiviate in memoria, comprese password e chiavi di accesso ai servizi digitali. E dati utente.
La cosa più pericolosa è che la falla esiste nel motore PHP stesso e non necessariamente nel codice del sito, il che significa che il solo aggiornamento del sistema di gestione dei contenuti potrebbe non essere sufficiente per eliminare il rischio.
L'intelligenza artificiale svela errori nascosti da più di un decennio
È emerso un ruolo L’intelligenza artificiale è stata identificata come uno degli aspetti più importanti di questa crisi, poiché ha aiutato i ricercatori nel campo della sicurezza a scoprire vecchie vulnerabilità e a trasformarle in scenari di sfruttamento realizzabili.
OpenAI ha annunciato che i ricercatori del gruppo Calif hanno utilizzato il modello GPT-5.6 Sol per scoprire una delle vulnerabilità all'interno dell'iniziativa Patch the Planet. Che mira ad accelerare la scoperta dei problemi di sicurezza e ad affrontarli in collaborazione con gli sviluppatori di software e le istituzioni di protezione.
In una ricerca indipendente, Wiz ha identificato le vulnerabilità utilizzando strumenti di analisi avanzati, inclusi modelli di intelligenza artificiale e tecniche di ispezione del codice.
Secondo le informazioni pubblicate, alcuni dei problemi fondamentali esistono da più di dieci anni, ma la complessità del loro sfruttamento ha reso difficile in passato affrontarli come una minaccia pratica.
I moderni strumenti di intelligenza artificiale hanno contribuito a ridurre il tempo e lo sforzo richiesti Comprendere bug complessi e testarne il potenziale di sfruttamento, uno sviluppo che riflette un importante cambiamento nella natura della ricerca sulla sicurezza informatica.
Ma allo stesso tempo, queste capacità sollevano preoccupazioni sulla possibilità che vengano utilizzate da soggetti malintenzionati per sviluppare metodi di hacking più rapidi e ridurre i tempi Disponibile per le organizzazioni per riparare i propri sistemi.
I siti web e le aziende governative interrompono i loro servizi a titolo precauzionale
Le ripercussioni delle due vulnerabilità non si sono limitate all’emissione di avvisi di sicurezza, ma si sono estesi anche all’interruzione di numerosi siti Web e servizi digitali in Europa e in altre regioni del mondo.
È stato fermato In Finlandia e nei Paesi Bassi gli enti statali hanno fornito temporaneamente servizi elettronici attuando misure di protezione e sono stati colpiti anche i siti web di istituzioni pubbliche e altre piattaforme elettroniche.
In Gran Bretagna, le autorità hanno rivelato che 32 siti web o servizi limitati sono stati bloccati a scopo precauzionale, mentre sono state osservate pagine collegate Le istituzioni mediatiche e i servizi locali sperimentano casi di interruzione o di cessazione temporanea.
La Wikimedia Foundation, che supervisiona Wikipedia, ha annunciato l'adozione di misure precauzionali che includevano l'arresto di alcuni sistemi fino al completamento degli aggiornamenti e alla verifica della loro integrità.
Anche la società di telecomunicazioni francese Orange ha sospeso l’accesso ad alcuni I suoi servizi durante l'attuazione delle riforme, mentre le preoccupazioni si estendono ad altri settori che si affidano a PHP nella loro architettura tecnica.
Queste azioni illustrano la dipendenza globale da componenti software condivisi, dove un singolo difetto in una tecnologia diffusa può spingere organizzazioni completamente diverse al conflitto. Prendere decisioni simultanee per proteggere i propri servizi.
Tuttavia, il fatto che questi siti siano inattivi non costituisce prova che siano stati compromessi; Molte organizzazioni hanno scelto di sospendere temporaneamente i propri servizi per evitare rischi prima che si verifichi un attacco riuscito.
Milioni di tentativi di hacking... ma dove sono gli attacchi? Riuscito?
Nonostante le preoccupazioni legate alle due vulnerabilità, le prime valutazioni della sicurezza hanno mostrato una discrepanza tra l’elevato volume di tentativi di sfruttamento e le prove disponibili di attacchi riusciti.
Cloudflare ha segnalato una rapida escalation delle attività legate allo sfruttamento delle vulnerabilità Dopo il suo annuncio, i tentativi sono passati da migliaia a decine e centinaia di migliaia, per poi raggiungere milioni attraverso la sua rete.
D'altra parte, Don Smith, vicepresidente della ricerca sulle minacce di Sophos, ha affermato che i dati analizzati dal suo team hanno mostrato due tentativi reali di sfruttamento nell'ambito di... Monitoraggio a disposizione dell'azienda.
Importanti società di sicurezza hanno inoltre riferito che, fino a giovedì sera, non avevano rilevato prove confermate di attacchi hacker su larga scala riusciti.
Questa discrepanza non è necessariamente una contraddizione; Le aziende monitorano reti e sistemi diversi e esistono differenze tra scansioni automatizzate, Tentativi effettivi di sfruttamento e attacchi che riescono a controllare i sistemi.
Da parte sua, Amazon Web Services ha rivelato di aver rilevato un tentativo di sfruttare una vulnerabilità risalente al 17 ottobre, cioè quattro giorni prima dell'annuncio pubblico dei fix, utilizzando sistemi di monitoraggio della sicurezza dedicati al monitoraggio del comportamento. aggressori.
Ciò indica che alcune parti hanno iniziato a testare le vulnerabilità prima della loro divulgazione ufficiale, ma il successo di questi tentativi su server reali non è stato confermato nelle informazioni pubblicate.
Gli esperti di sicurezza avvertono che nel prossimo periodo potrebbe verificarsi un aumento dei tentativi di attacco, con la diffusione di... Dettagli tecnici delle vulnerabilità e continua presenza di server con versioni non aggiornate.
Aggiornamenti urgenti sulla sicurezza e avvisi da parte di agenzie governative
Il 21 ottobre 2026, gli sviluppatori PHP hanno rilasciato aggiornamenti di sicurezza di emergenza per risolvere le due vulnerabilità, incluse le seguenti versioni:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Il team di sviluppo del linguaggio ha sottolineato che l'installazione delle correzioni è la misura principale per affrontare completamente il rischio, sottolineando che le protezioni temporanee possono limitare alcuni percorsi di attacco, ma non rappresentano un'alternativa all'aggiornamento. Sistemi interessati.
La National Security Agency (NSA) degli Stati Uniti e le autorità europee di sicurezza informatica hanno lanciato avvertimenti urgenti chiedendo che tutti i sistemi che utilizzano PHP vengano identificati e che venga data priorità ai server e ai servizi connessi a Internet.
Anche le autorità competenti hanno raccomandato di fermarsi Sistemi temporaneamente vulnerabili se non è possibile applicare soluzioni di sicurezza adeguate nel tempo richiesto.
Il compito diventa più difficile per le organizzazioni che si affidano a vecchie versioni che non sono più supportate ufficialmente, in particolare PHP 8.1 e versioni precedenti, poiché potrebbero dover aggiornare i sistemi o Ottieni patch di sicurezza approvate dai fornitori di supporto.
In un ulteriore sviluppo di venerdì 23 ottobre, il progetto PHP ha pubblicato un avviso su un altro raro scenario che potrebbe portare all'esecuzione di codice remoto quando determinate impostazioni vengono soddisfatte e ha raccomandato di disabilitare temporaneamente la proprietà session.upload_progress.enabled nel contesto di Affrontare questo rischio fino al rilascio di una soluzione successiva.
Quali sono i rischi che corrono le aziende e i proprietari di siti web?
La crisi rappresenta una sfida diretta soprattutto per le aziende che si affidano ai siti web per gestire le vendite, ricevere ordini o archiviare i dati dei clienti Organizzazioni che non dispongono di team specializzati per monitorare costantemente gli aggiornamenti di sicurezza.
Se un utente malintenzionato riesce a sfruttare una vulnerabilità di questo tipo, le conseguenze possono includere l'accesso a database sensibili, la modifica del contenuto del sito Web, la disattivazione dei servizi o l'utilizzo del server compromesso per... Altre attività elettroniche dannose.
I rischi diventano più sensibili nei settori finanziario, commerciale e governativo, data la natura delle informazioni conservate da questi sistemi e la dipendenza degli utenti da essi.
Gli specialisti consigliano ai proprietari di siti Web di verificare la versione di PHP utilizzata server, contattare il provider di hosting per verificare che gli aggiornamenti siano installati ed esaminare i registri di sistema per monitorare eventuali attività anomale.
Dovresti inoltre assicurarti che i componenti software aggiuntivi vengano aggiornati ed eseguire la scansione dei server che utilizzano indirettamente PHP, come pannelli di controllo e servizi interni e sistemi embedded.
L'utilizzo di WordPress o di qualsiasi piattaforma basata su PHP non significa che il sito sia già stato violato, ma rende necessario il controllo della versione utilizzata sul server.
Per quanto riguarda l'utente medio, di solito non ha bisogno di modificare il proprio dispositivo personale a causa di queste vulnerabilità. Perché il problema è legato principalmente ai server. Tuttavia, è comunque importante essere consapevoli degli avvisi ufficiali e dei tentativi di truffa che potrebbero sfruttare il passaparola.
La crisi di PHP rivela una nuova sfida per il futuro della sicurezza informatica
I recenti sviluppi evidenziano un cambiamento Il rapporto tra intelligenza artificiale e sicurezza informatica sta accelerando, dopo che gli strumenti intelligenti sono diventati in grado di aiutare a scoprire errori software che per anni i metodi di screening tradizionali non sono stati in grado di trasformare in minacce pratiche.
D’altro canto, la crisi rivela le sfide ad essa connesse A causa della dipendenza globale da progetti software open source, a volte si affidano a team di manutenzione con risorse limitate rispetto all'enorme utilizzo di questo software.
La sfida principale è che la scoperta di una vulnerabilità non è più la fine del processo di ricerca sulla sicurezza, ma piuttosto l’inizio di una corsa tra... Gli sviluppatori lavorano per disattivarlo e gli aggressori cercano di sfruttarlo prima che le soluzioni raggiungano tutti i sistemi interessati.
Sebbene fino a venerdì mattina non fosse stata confermata alcuna violazione su larga scala, i continui tentativi di sfruttamento fanno sì che l’ondata di avvertimenti non sia terminata Equivale alla fine della minaccia.
La crisi di PHP rimane un vero banco di prova per la capacità del settore tecnologico globale di rispondere alle vulnerabilità critiche e ci ricorda che la sicurezza di Internet non dipende solo dallo sviluppo di tecnologie più avanzate, ma richiede anche una continua manutenzione del software e una rapida cooperazione tra... Ricercatori, aziende e governi.
Le due vulnerabilità che hanno suscitato preoccupazione a livello globale non solo hanno rivelato un difetto in un linguaggio di programmazione diffuso, ma hanno anche rivelato una nuova realtà in cui l'intelligenza artificiale è diventata in grado di cambiare la velocità di scoperta e sfruttamento delle vulnerabilità, costringendo le organizzazioni a... Ripensare il modo in cui protegge la propria infrastruttura digitale.