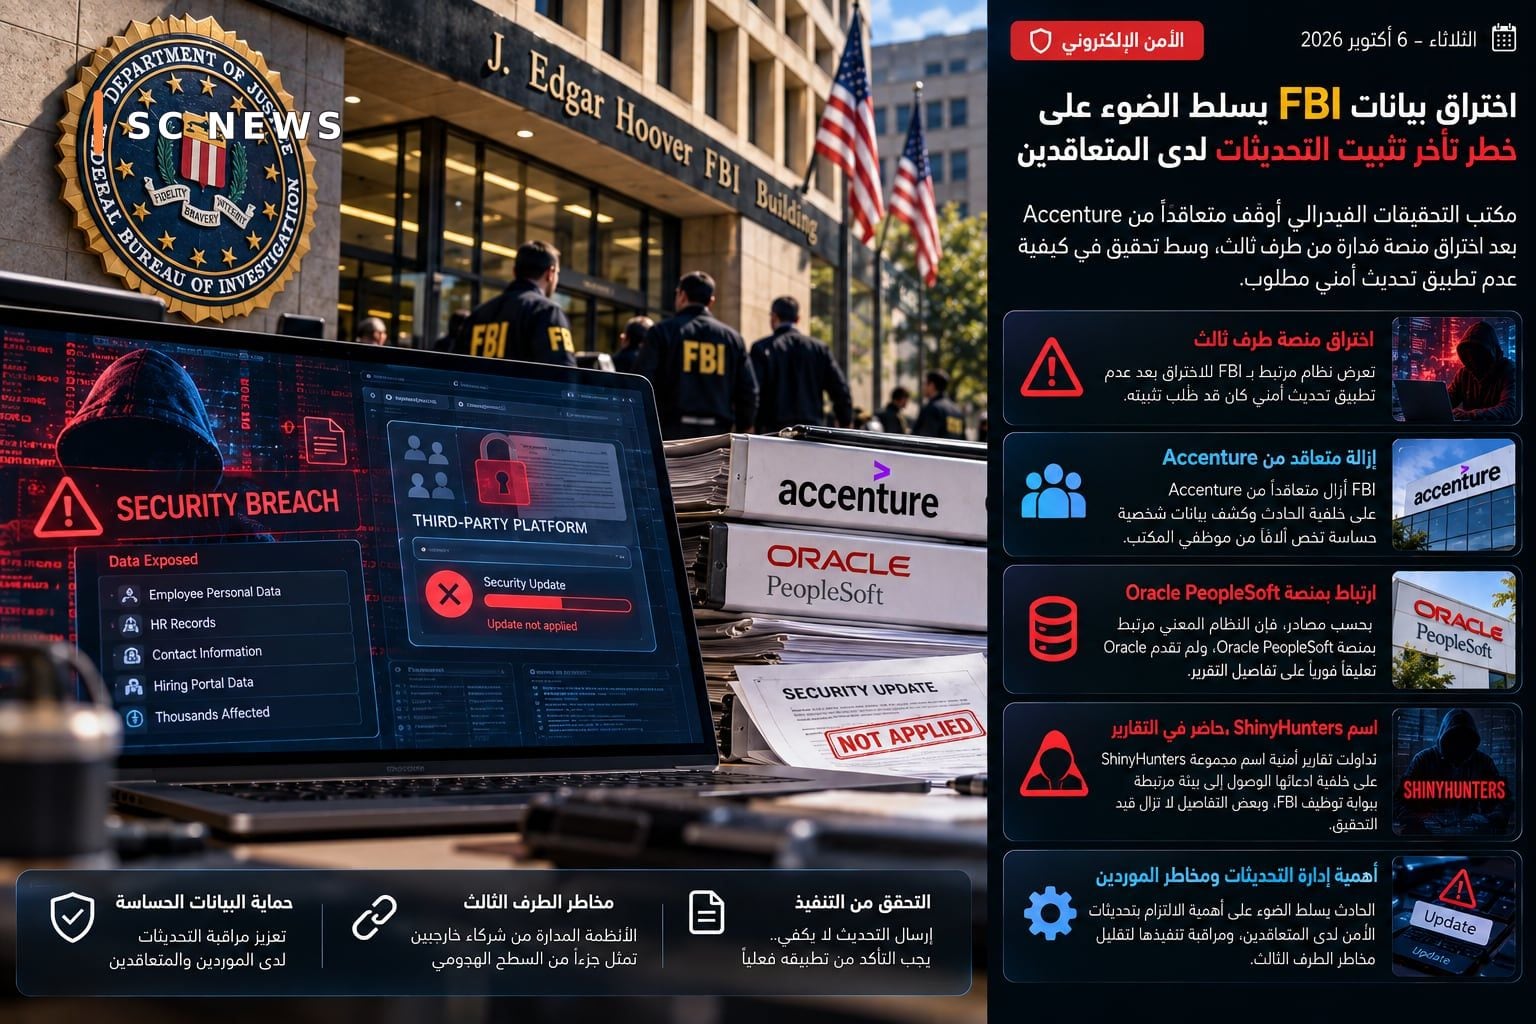
ABD Federal Soruşturma Bürosu'na (FBI) bağlı bir sistemi etkileyen bir güvenlik ihlali, yetkililerin üçüncü bir tarafça yönetilen bir platformun, yüklenmesi talep edilen bir güvenlik güncellemesinin uygulanmamasından sonra tehlikeye atıldığını ortaya çıkarmasının ardından tedarikçiler ve yüklenicilere yönelik güvenlik güncellemesi yönetim dosyasını yeniden ön plana çıkardı.
Reuters bugün yayınlanan bir raporda, binlerce ofis çalışanına ait hassas kişisel verilerin açığa çıkmasına yol açan olayın ardından FBI'ın Accenture'dan bir yükleniciyi uzaklaştırdığını bildirdi.
Rapora göre üst düzey bir FBI yetkilisi, sorunun üçüncü bir tarafça yönetilen bir platformda güvenlik güncellemesinin uygulanmamasından sonra meydana gelen bir arızadan kaynaklandığını söyledi. Açıkça yayınlıyoruz.
Reuters'e konuşan kaynaklara göre, söz konusu sistem Oracle PeopleSoft platformuna bağlıyken, Accenture da etkilenen ortamla ilgili hizmetler sağlayan kuruluşlar arasında yer alıyor. Oracle, yayınlandığı sırada raporun ayrıntıları hakkında hemen yorumda bulunmadı.
Güvenlik raporları ismi dolaştırdı ShinyHunters grubunun geçen ay FBI işe alım portalıyla bağlantılı bir ortama eriştiği iddia ediliyor ancak hackleme yolunun bazı ayrıntıları hala saldırganlara ve gazetecilik kaynaklarına atfedilen ifadelere dayanıyor ve bu nedenle dolaşan tüm teknik iddialar, bu şekilde ele alınmamalı. Soruşturmanın nihai sonuçları.
Olayın önemi, etkilenen kurumun ötesine uzanıyor. Büyük şirketlerde ve devlet kurumlarında kurumsal sistemler, iç ekipler, danışmanlık firmaları, yazılım satıcıları ve yönetilen hizmetler arasında dağıtılabilir. Taraf sayısı arttıkça sorumluluk da artar. Güncellemeleri yüklemek ve güvenlik uyarılarını takip etmek daha karmaşıktır.
Güvenlik güncellemesinin olması sorunun ortadan kalktığı anlamına gelmez. Öncelikle güvenlik açığı bulunan sistemleri belirlemeli, güncellemeyi test etmeli, dağıtımını planlamalı, başarısını onaylamalı ve ardından uygulama sonrasında ortamı izlemelisiniz. Bu adımlar arasındaki herhangi bir boşluk sistemden çıkabilir Teknik işleme halihazırda mevcut olsa bile risk altındadır.
Burada üçüncü taraf riskleri kavramı açıkça ortaya çıkıyor. Bir kuruluşun güçlü bir güvenlik ekibi olabilir ancak dışarıdan bir yüklenici tarafından yönetilen bir hizmet, saldırı yüzeyinin bir parçası olmaya devam eder. Modern kurumsal güvenlik politikaları bu nedenle zorludur Güncelleştirmelerin net kayıtlarına, kritik güvenlik açıklarını gidermek için belirli zaman çizelgelerine ve değişikliğin gerçekten uygulandığına dair kanıta sahip satıcılar.
Olay aynı zamanda uyumluluğun izlenmesine ilişkin bir ders de içeriyor. Yükleniciye talimatların gönderilmesi, bunların uygulanmasının teknik olarak doğrulanmasının yerine geçmez. Hassas sistemlere ihtiyaç var Güncellemelerin durumunu gösterebilen ve savunmasız bir sistem tedavi edilmediğinde uyarı verebilen merkezi araçlara.
Devlet kurumları açısından konu, insan kaynakları, işe alım veya iç hizmet sistemlerinde bulunabilecek verilerin doğası gereği daha hassas hale gelmektedir. değin Gizli operasyonel bilgiler içermeyen bir sistem, saldırganlar için değerli olan kişisel veriler içerebilir.
FBI, kontrol altına alma ve değerlendirme üzerinde çalıştığını söylerken, Reuters'e göre Accenture da ofisi desteklemekten gurur duyduğunu belirtti. Olayın tüm aşamalarını tanımlayan nihai soruşturma sonucu henüz açıklanmadı ve sorumluluklar ayrıntılı olarak anlatılmıştır.