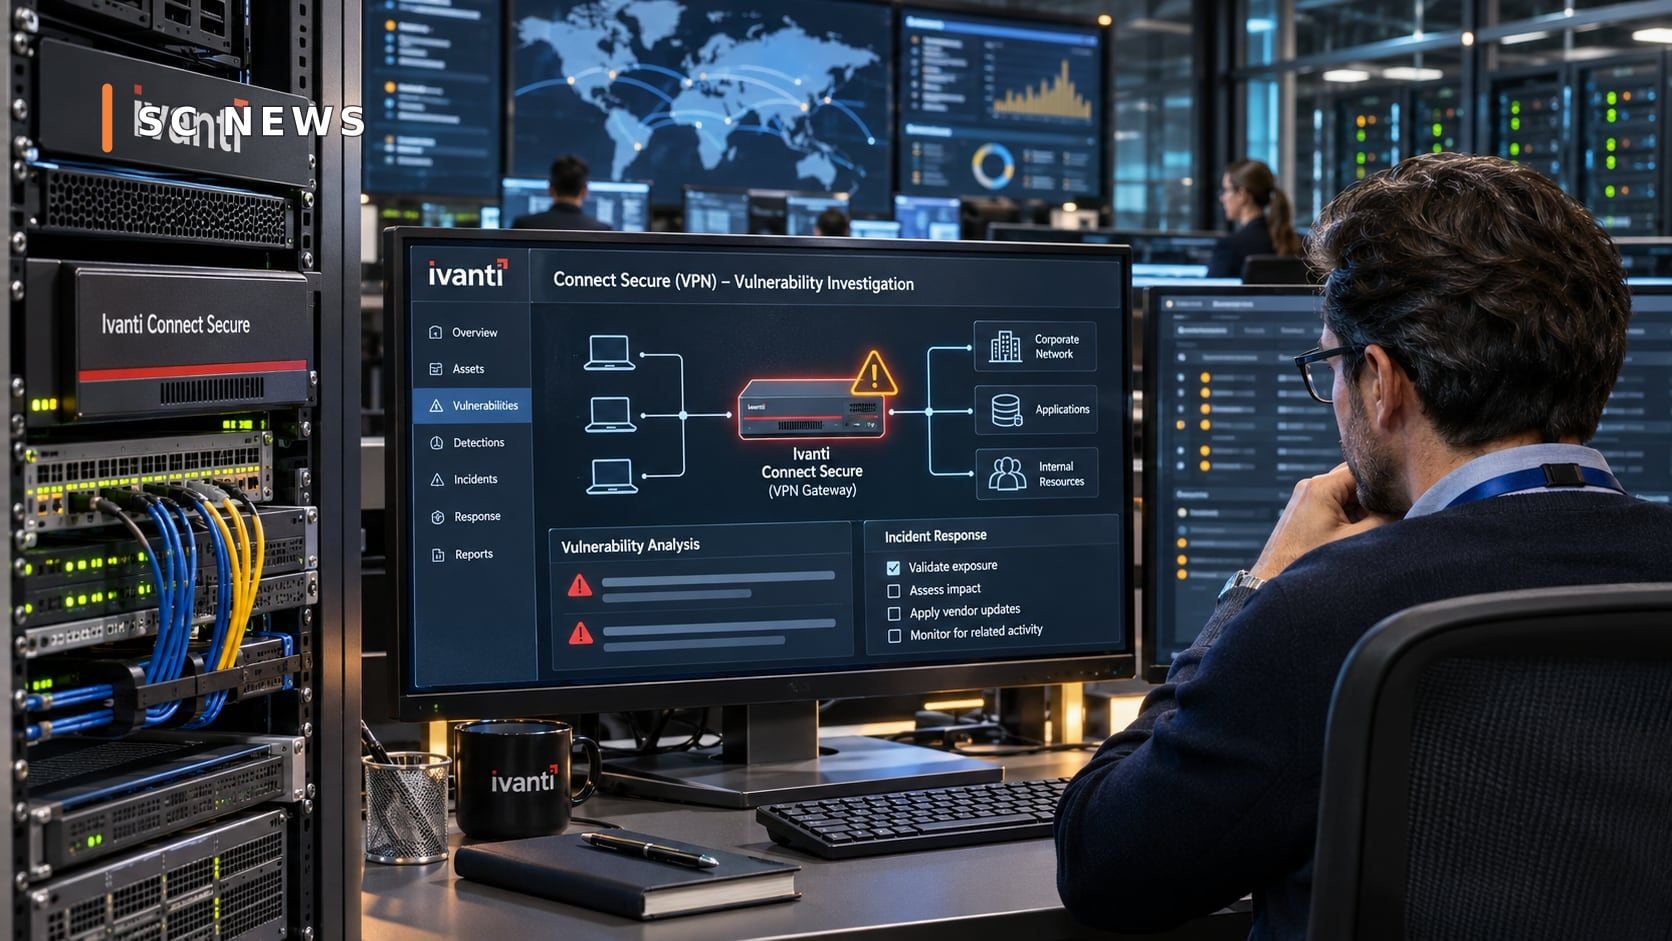
Ivanti'nin güvenli bağlantı çözümlerine güvenen kuruluşlar, kurumsal kaynaklara ve dahili ağlara güvenli bağlantı sağlamak için kullanılan Connect Secure sistemlerine yönelik gerçek saldırılarda kullanılan bir dizi güvenlik açığının açığa çıkmasının ardından artan güvenlik riskleriyle karşı karşıya kalıyor.
Ajans duyurdu Siber Güvenlik ve Altyapı Güvenliği ABD CISA, 30 Ekim 2026 Cuma günü, Ivanti Connect Secure'u etkileyen, istismar edildiği bilinen ve Bilinen İstismara Uğrayan Güvenlik Açıkları veya KEV olarak bilinen güvenlik açıkları listesine iki güvenlik açığı ekledi.
Hareket, güvenlik soruşturmalarının birkaç noktayı birleştirme olasılığını ortaya çıkarmasından sonra geldi Hedeflenen sistemlere yüksek yetkili erişim sağlama konusundaki zayıflık, sorunu diğer bileşenlerden ayrı olarak ele alınabilecek tek bir güvenlik açığının varlığının ötesine taşıyor.
Hacker Haberleri+1
Tek bir saldırı zincirinde üç güvenlik açığı
Listeye yeni eklenen iki güvenlik açığı tanımlayıcılarla ilgilidir:
- CVE-2026-111357: Hassas bir işlevi yürütürken ortaya çıkan bir kimlik doğrulama hatası, belirli durumlarda izinlerin yükseltilmesine izin verebilir.
- CVE-2026-118527: Gerekli koşullar sağlandıktan sonra dosyaların sistem üzerinde bilinen konumlara yüklenmesine izin verebilecek, tanımlayıcılar veya tahmin edilebilir değerler oluşturmaya ilişkin bir güvenlik açığı. İstismar için.
Raporlar, iki güvenlik açığının daha önce açıklanan ve Ekim ayında CISA listesine eklenen üçüncü bir kusur olan CVE-2026-104935 ile bağlantılı olduğunu gösterdi.
Güvenlik şirketi Volexity tarafından yayınlanan analize göre, bu üç güvenlik açığı bir saldırı zinciri içerisinde en yüksek ayrıcalıklar arasında yer alan kök ayrıcalıklarını elde etmek için kullanılabilir. Hedef sistemlerde kontrol seviyeleri.
Bu, her bir güvenlik açığının yetkisiz bir saldırgana tam kontrol sağladığı anlamına gelmez; Asıl tehlike, bunların belirli koşullar altında birleştirilmesi olasılığından kaynaklanmaktadır.
Saldırganlar hassas kimlik bilgileri arıyor
Soruşturmalar bir tehdit aktörünün faaliyetini gösterdi UTA0576 adı altında takip edilen seri, hacklemeyi genişletmek için kullanılabilecek bilgilerin elde edilmesini amaçlayan operasyonlardaki güvenlik açıklarından yararlandı.
Gözlemlenen faaliyetler arasında, oturum açma kimlik bilgilerinin ve Active Directory hizmetleriyle ilgili sınırlı bilgilerin aranmasının yanı sıra anahtar kelimeler bulmaya çalışmak yer alıyordu. Sistem yöneticilerinin şifresi ve BitLocker kurtarma anahtarları.
Bu bilginin önemi, diğer sistemlere erişmek veya ağ içindeki saldırının kapsamını genişletmek için kullanılabilmesidir.
Etkinlik modeli aynı zamanda görünür kötü amaçlı yazılımın veya bilinen bir saldırı dosyasının yokluğunun tek başına bir ihlali dışlamak için yeterli olmadığını gösteriyor; Bazı süreçler veri toplamaya ve sistemler içerisinde anketler yürütmeye odaklanabilir.
Güvenlik güncellemeleri artık mevcut
Ivanti, saldırı zinciriyle ilişkili güvenlik açıklarını gidermek için aşağıdakiler de dahil olmak üzere düzeltmelerin mevcut olduğunu doğruladı:
- 25.1.1.3
-22.8R2.6
Uygun sürüm program dalına bağlıdır Kullanıcı kuruluş içinde olduğundan, güncellemeyi uygulamadan önce şirket yönergelerinin gözden geçirilmesi gerekir.
Sorunun sonunda yamayı yüklemeyi düşünmeden önce sistemin bütünlüğünü doğrulamak da gereklidir; Güncelleme bu zayıf noktayı gideriyor ancak daha önce meydana gelmiş olabilecek bir ihlalin izlerinin silineceğini garanti etmiyor.
İşleme son tarihleri ve düzenleyici yükümlülükler
CISA, direktiflerinin kapsadığı ABD federal sivil kuruluşlarındaki bazı boşlukları gidermek için tarihler belirledi.
Tarihler, CVE-2026-111357'nin iyileştirilmesi için 2 Kasım'ı ve CVE-2026-118527'nin iyileştirilmesi için 13 Kasım'ı içeriyordu.
Bu tarihler taahhüt olarak geçerli değildir Bu, dünya çapındaki tüm şirketler için geçerli olan genel bir yasadır ancak ABD yetkililerinin bu riskleri ele almak için verdiği öncelik düzeyini gösterir.
Bu şirketler için ne anlama geliyor?
Olay, uzaktan iletişim cihazlarının internete maruz kaldıklarında, özellikle de... Hassas iç kaynaklara geçiş noktasını temsil eder.
Uygun savunma önlemleri arasında etkilenen sistemlerin envanterinin çıkarılması, bunların şirket yönergelerine göre güncellenmesi, erişim günlüklerinin gözden geçirilmesi, yükseltilmiş hesapların incelenmesi ve olağandışı etkinlik göstergelerinin aranması yer alır.
Güvenlik ekiplerinin bu durumu halletmesi tercih edilir Entegre bir yanıt süreci olan bu eylemlerle yalnızca bir yazılım güncellemesi yüklemezsiniz.
Sırada ne var?
Güvenlik kurumları, istismar faaliyetlerini izlemeye ve önerilerini güncellemeye devam ediyor. Ivanti Connect Secure kullanan kuruluşların önceliği, yüklü sürümlerin durumunu kontrol etmeye devam ediyor. Uygun düzeltmeleri uygulayın ve önceki potansiyel kullanımları inceleyin.