PHP programlama dilindeki son derece tehlikeli iki güvenlik açığı, son güvenlik araştırmalarının, verilere sahip olmaya gerek kalmadan web sitesi sunucularına uzaktan nüfuz etmek ve kontrol etmek için kullanılabileceğini ortaya çıkarmasının ardından, dünya çapında bir dizi ülkede benzeri görülmemiş bir siber uyarı durumuna yol açtı. Oturum açın.
Bu gelişmeler, hükümetleri, kurumları ve teknoloji şirketlerini, kurumlardan gerekli güncellemeleri yüklemelerini talep eden ABD ve Avrupa güvenlik makamlarından uyarıların yayınlanmasıyla birlikte bazı dijital siteleri ve hizmetleri geçici olarak devre dışı bırakmak da dahil olmak üzere acil önleyici tedbirler almaya sevk etti. veya savunmasız sistemleri güvenli hale getirilene kadar internetten izole edin.
Uyarıların genişliğine ve bazı ağlarda milyonlarca istismar ve tarama girişiminin kaydedilmesine rağmen, Cuma sabahı itibariyle mevcut olan raporlar geniş bir başarılı hack dalgasını kanıtlamadı. Uzmanlar, Başarılı büyük ölçekli saldırılara dair kanıt bulunmaması, özellikle saldırganlar henüz güvenlik düzeltmeleri almamış sistemleri aramaya devam ettikçe, krizin ciddiyetini ortadan kaldırmaz.
Küresel endişeyi artıran iki boşluğun hikayesi nedir?
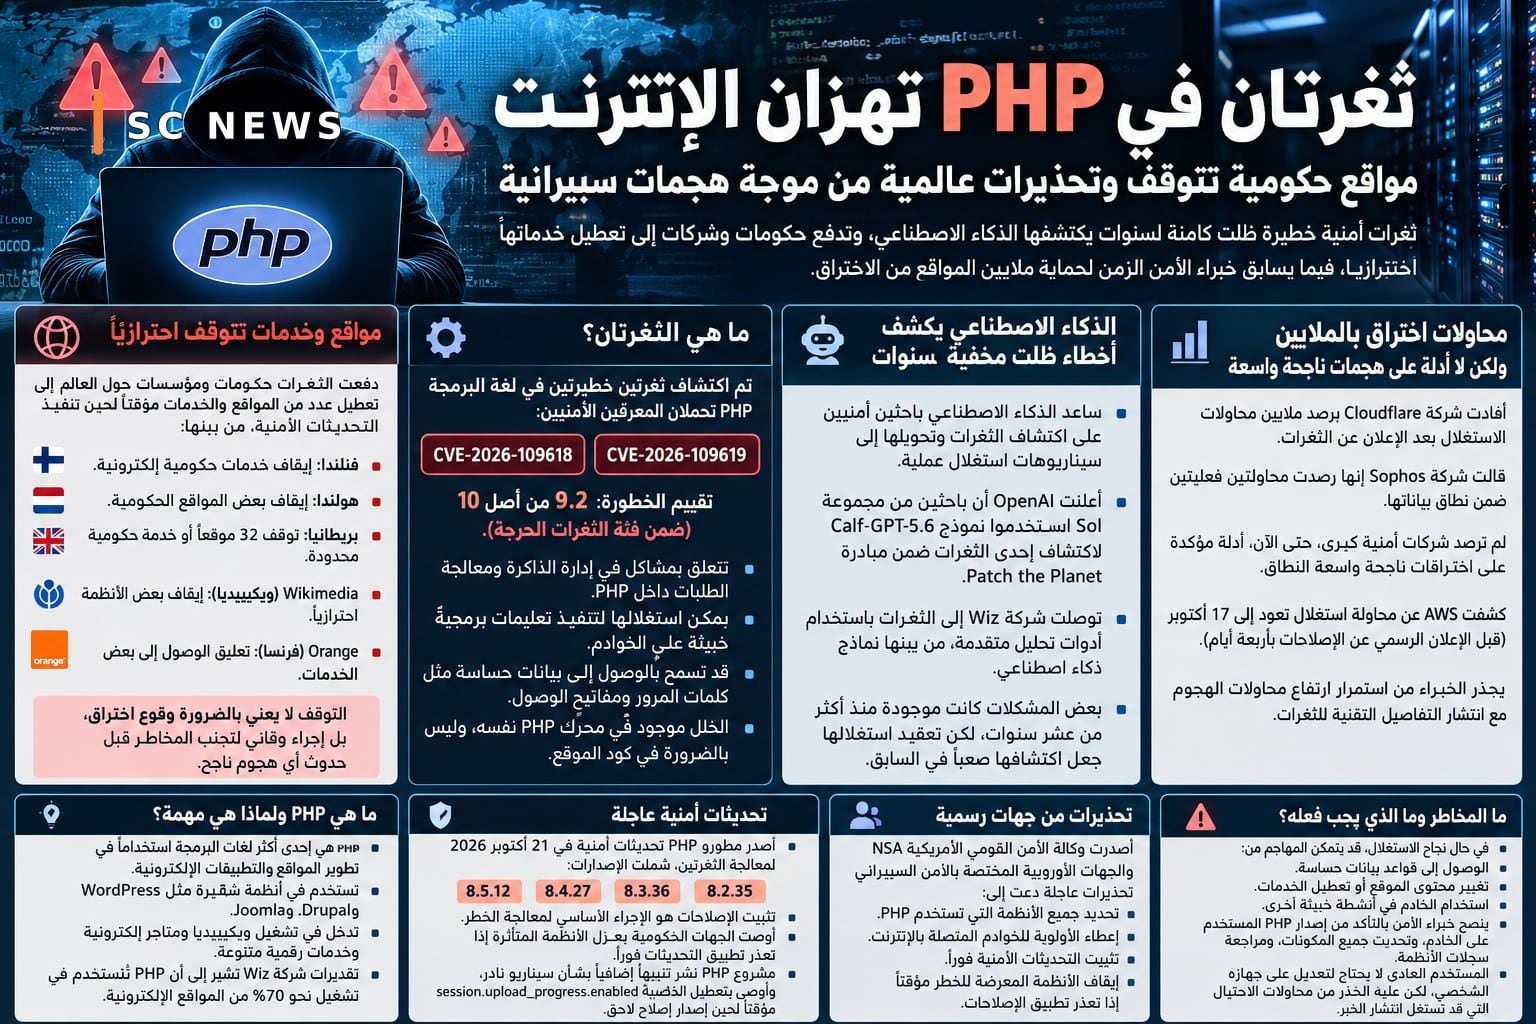
Kriz, iki güvenlik kusurunun keşfedilmesinden kaynaklanıyor Web sitelerinin ve uygulamaların geliştirilmesinde en yaygın kullanılan programlama dillerinden biri olan ve WordPress, Drupal ve Joomla gibi popüler sistemlerin yanı sıra Wikipedia'nın, çevrimiçi mağazaların ve çeşitli dijital hizmetlerin işleyişine müdahale eden teknolojilerin arkasında çalışan PHP'nin temel bileşenleri.
Bu Siber güvenlik şirketi Wiz, PHP'nin web sitelerinin yaklaşık % 70 'ine güç sağlamak için kullanıldığını tahmin ediyor, bu da dilin yayılmasını yansıtan bir tahmin, ancak bu sitelerin hepsinin aynı şekilde sömürüye açık olduğu anlamına gelmiyor.
İki boşluk, CVE -2026-109618 güvenlik tanımlayıcılarınıtaşır veCVE -2026-109619, her biri CVSS standardında 10 üzerinden 9,2 risk derecesine sahiptir ve bunları kritik boşluklar kategorisine yerleştirir.
Sorun, PHP içinde bellek yönetimi ve istek işleme ile ilgili iç mekanizmalarda yatmaktadır. Bazı durumlarda, yazılım hataları Geçersiz veri veya daha önce düzenlenmiş ilişkili bellek bilgilerinin yeniden kullanımı.
Bu hatalar, saldırganların sunucularda kötü amaçlı kod yürütmesine veya dijital hizmetlere erişmek için parolalar ve anahtarlar da dahil olmak üzere bellekte depolanan hassas bilgilere erişmesine izin verebilir ve kullanıcı verileri.
En ciddi olanı, hatanın sitenin kodunda değil, PHP motorunun kendisinde olmasıdır, bu da CMS'yi güncellemenin tek başına riski ortadan kaldırmak için yeterli olmayabileceği anlamına gelir.
Yapay Zeka, On Yılı Aşkın Bir Süredir Gizlenen Hataları Ortaya Çıkardı
Rolü Yapay zeka, güvenlik araştırmacılarının eski güvenlik açıklarını keşfetmelerine ve bunları pratik sömürü senaryolarına dönüştürmelerine yardımcı olduktan sonra bu krizin en önemli yönlerinden biri olarak karşımıza çıkıyor.
OpenAI, Kaliforniya Grubu'ndan araştırmacıların GPT-5.6 sol modelini Gezegeni Yama girişimi içindeki bir güvenlik açığını keşfetmek için kullandığını duyurdu. yazılım geliştiricileri ve güvenlik kuruluşları ile işbirliği içinde güvenlik sorunlarının tespit edilmesini ve düzeltilmesini hızlandırmayı amaçlamaktadır.
Wiz, bağımsız bir araştırma yörüngesinde, yapay zeka modelleri ve özel kod tarama teknikleri de dahil olmak üzere gelişmiş analitik araçları kullanarak güvenlik açıklarını belirledi.
Yayınlanan bilgilere göre, bazı temel sorunlar on yıldan fazla bir süredir var olmuştur, ancak bunları sömürmenin karmaşıklığı, bunlarla geçmişte pratik bir tehdit olarak başa çıkmayı zorlaştırmıştır.
Modern yapay zeka araçları, gereken zamanı ve çabayı azaltmaya yardımcı oldu Karmaşık hataları anlamak ve sömürülebilirliklerini test etmek, siber güvenlik araştırmalarının doğasında önemli bir değişimi yansıtan bir gelişmedir.
Ancak aynı zamanda, bu yetenekler, kötü niyetli aktörler tarafından penetrasyon araçlarını daha hızlı geliştirmek ve süreyi azaltmak için kullanılabilecekleri endişelerini artırmaktadır. kuruluşların sistemlerini elden geçirmeleri için kullanılabilir.
Hizmetlerini önceden durduran devlet web siteleri ve şirketleri
İki boşluğun etkileri, güvenlik uyarılarının yayınlanmasıyla sınırlı kalmadı, ancak Avrupa'da ve dünyanın diğer bölgelerinde bir dizi dijital sitenin ve hizmetin kesintiye uğramasına kadar uzandı.
Durdunuz Finlandiya ve Hollanda'daki devlet kurumları, koruma önlemlerinin uygulanması sırasında geçici olarak e - hizmet vermektedir ve kamu kurumlarına ve diğer çevrimiçi platformlara ait siteler etkilenmiştir.
Britanya'da yetkililer, bağlantılı sayfalara tanık olurken, ihtiyati tedbir olarak kapsamla sınırlı 32 sitenin veya hizmetin askıya alındığını açıkladı Medya kuruluşlarında ve yerel hizmetlerde aksama veya geçici olarak askıya alınma durumları söz konusudur.
Vikipedi'yi denetleyen Wikimedia Vakfı, güncellemeler tamamlanana ve doğrulanana kadar bazı sistemleri askıya almak da dahil olmak üzere ihtiyati tedbirler açıkladı.
Fransız telekom şirketi Orange da bazılarına erişimi askıya aldı reformların uygulanması sırasında hizmetlerini sunarken, endişeler teknik mimarilerinde PHP'ye dayanan diğer sektörlere yayılmıştır.
Bu eylemler, yaygın bir teknolojideki tek bir kusurun tamamen farklı kuruluşları zorlayabileceği ortak yazılım bileşenlerine küresel güven ölçeğini göstermektedir. Hizmetlerini korumak için eşzamanlı kararlar verin.
Bununla birlikte, birçok kurum başarılı bir saldırı gerçekleşmeden önce risklerden kaçınmak için hizmetlerini geçici olarak askıya almayı seçtiğinden, bu sitelerin durdurulması saldırıya uğradıklarının kanıtı değildir.
Milyonlarca Hack Denemesi.. Ama Saldırılar Nerede Başarılımı?
İki boşluk ile ilgili endişelere rağmen, ilk güvenlik değerlendirmeleri, büyük miktarda sömürü girişimi ile saldırıların başarısına ilişkin mevcut kanıtlar arasında bir tutarsızlık olduğunu göstermiştir.
Cloudflare, güvenlik açıklarından yararlanmayla ilgili faaliyetlerde hızlı bir artış olduğunu bildirdi Duyurunun ardından, girişimler binlerce kişiden onlarca ve yüz binlerce kişiye yükseldi ve ardından ağında milyonlara ulaştı.
Buna karşılık, Sophos'taki tehdit araştırmalarından sorumlu başkan yardımcısı Don Smith, ekibinin analiz ettiği verilerin, Şirkete sunulan izleme.
Önde gelen güvenlik şirketleri de perşembe akşamı itibarıyla başarılı büyük ölçekli ihlallere dair kesin kanıtlar tespit etmediklerini bildirdi.
Bu tutarsızlık mutlaka bir çelişki değildir; şirketler farklı ağları ve sistemleri izler ve otomatik denetimler arasında farklılıklar vardır. ve gerçek sömürü girişimleri ve sistemlerin kontrolünü ele geçirmeyi başaran saldırılar.
Amazon Web Services, reformların kamuya açıklanmasından dört gün önce, 17 Ekim'e kadar uzanan bir güvenlik açığından yararlanma girişimini, Saldırganlar.
Bu, bazı kuruluşların güvenlik açıklarını resmi açıklamalarından önce test etmeye başladığını, ancak bu girişimlerin gerçek sunuculardaki başarısının yayınlanan bilgilerde doğrulanmadığını göstermektedir.
Güvenlik uzmanları, önümüzdeki dönemde saldırı girişimlerinde bir artış görülebileceği konusunda uyarıyor Güvenlik açıklarının teknik ayrıntıları ve güncel olmayan sürümleri çalıştıran sunucuların devam etmesi.
Devlet kurumlarından acil güvenlik güncellemeleri ve uyarılar
21 Ekim 2026 'da PHP geliştiricileri, aşağıdaki sürümler de dahil olmak üzere iki boşluğu gidermek için acil güvenlik güncellemeleri yayınladı:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Dil geliştirme ekibi, geçici korumaların bazı saldırı yollarını sınırlayabileceğini, ancak bunların güncellemenin yerine geçmediğini belirterek, onarımları kurmanın riski tam olarak ele almak için birincil önlem olduğunu doğruladı. Etkilenen sistemler.
ABD Ulusal Güvenlik Ajansı (NSA) ve Avrupa siber güvenlik yetkilileri, PHP kullanan tüm sistemlerin tanımlanmasını ve önceliğin İnternet'e bağlı sunuculara ve hizmetlere verilmesini talep eden acil uyarılar yayınladı.
Yetkili makamlar ayrıca durdurulmasını tavsiye etti Uygun güvenlik düzeltmeleri gereken sürede uygulanamazsa sistemler geçici olarak savunmasız kalır.
Artık resmi olarak desteklenmeyen eski sürümlere, özellikle PHP 8.1 ve önceki sürümlere dayanan kuruluşlar için, sistemleri yükseltmeleri veya yükseltmeleri gerekebileceğinden bu görev daha da zorlaşır. Destek sağlayıcılardan onaylı güvenlik yamalarını edinin.
23 Ekim Cuma günü ek bir gelişme olarak PHP projesi, belirli ayarlar karşılandığında uzaktan kod yürütülmesine yol açabilecek başka bir nadir senaryo hakkında bir uyarı yayınladı ve session.upload_progress.enabled özelliğinin geçici olarak devre dışı bırakılmasını önerdi. Daha sonraki bir düzeltme yayınlanana kadar bu riskle başa çıkmak.
Şirketlerin ve web sitesi sahiplerinin karşılaştığı riskler nelerdir?
Kriz, özellikle satışları yönetmek, sipariş almak veya müşteri verilerini depolamak için web sitelerine güvenen şirketler için doğrudan bir zorluk anlamına geliyor. Güvenlik güncellemelerini sürekli izleyecek uzman ekipleri olmayan kuruluşlar.
Bir saldırgan bu tür bir güvenlik açığından yararlanmayı başarırsa, bunun sonuçları arasında hassas veritabanlarına erişim, web sitesi içeriğini değiştirme, hizmetleri devre dışı bırakma veya güvenliği ihlal edilmiş sunucuyu başka amaçlar için kullanma yer alabilir. Diğer kötü amaçlı elektronik faaliyetler.
Bu sistemler tarafından tutulan bilgilerin niteliği ve kullanıcıların bunlara olan güveni göz önüne alındığında, finansal, ticari ve kamu sektörlerinde riskler daha hassas hale gelmektedir.
Uzmanlar, web sitesi sahiplerine kullanılan PHP sürümünü kontrol etmelerini tavsiye ediyor Sunucu, güncellemelerin yüklendiğini doğrulamak için barındırma sağlayıcısıyla iletişime geçin ve anormal etkinlikleri izlemek için sistem günlüklerini inceleyin.
Ayrıca ek yazılım bileşenlerinin güncellendiğinden emin olmalı ve kontrol panelleri ve dahili hizmetler gibi dolaylı olarak PHP kullanan sunucuları taraymalısınız. ve gömülü sistemler.
WordPress veya herhangi bir PHP tabanlı platformun kullanılması, sitenin zaten saldırıya uğradığı anlamına gelmez, ancak sunucuda kullanılan sürümün kontrol edilmesini gerekli bir adım haline getirir.
Ortalama bir kullanıcıya gelince, bu güvenlik açıkları nedeniyle genellikle kişisel cihazında değişiklik yapmasına gerek kalmıyor. Çünkü sorun esas olarak sunucularla ilgilidir. Ancak ağızdan ağza bilgiden yararlanabilecek resmi uyarılara ve dolandırıcılık girişimlerine karşı dikkatli olmak yine de önemlidir.
PHP krizi, siber güvenliğin geleceği için yeni bir zorluğu ortaya çıkarıyor
Son gelişmeler bir değişime işaret ediyor Yapay zeka ve siber güvenlik arasındaki ilişki, geleneksel tarama yöntemlerinin yıllardır pratik tehditlere dönüştüremediği yazılım hatalarının akıllı araçların keşfedilmesine yardımcı olmasıyla birlikte hızlanıyor.
Öte yandan kriz beraberinde gelen zorlukları da ortaya çıkarıyor Açık kaynaklı yazılım projelerine olan küresel güven nedeniyle, bu yazılımın yoğun kullanımıyla karşılaştırıldığında bazen sınırlı kaynaklara sahip bakım ekiplerine güveniyorlar.
Asıl zorluk, bir güvenlik açığının keşfedilmesinin artık güvenlik araştırma sürecinin sonu değil, daha ziyade iki kişi arasındaki bir yarışın başlangıcı olmasıdır. Geliştiriciler onu kapatmaya çalışıyor ve saldırganlar, düzeltmeler etkilenen tüm sistemlere ulaşmadan önce bu durumdan yararlanmaya çalışıyor.
Cuma sabahı itibarıyla büyük çaplı bir ihlal doğrulanmamış olsa da, istismar girişimlerinin devam etmesi, uyarı dalgasının sona ermediği anlamına geliyor Tehdidin sonuna eşittir.
PHP krizi, küresel teknoloji sektörünün kritik güvenlik açıklarına yanıt verme yeteneği açısından gerçek bir test olmaya devam ediyor ve İnternet'in güvenliğini sağlamanın yalnızca daha gelişmiş teknolojilerin geliştirilmesine bağlı olmadığını, aynı zamanda sürekli yazılım bakımı ve hızlı işbirliği gerektirdiğini de hatırlatıyor. Araştırmacılar, şirketler ve hükümetler.
Küresel endişeye yol açan iki güvenlik açığı, yalnızca yaygın bir programlama dilindeki bir kusuru ortaya çıkarmakla kalmadı, aynı zamanda yapay zekanın güvenlik açıklarını keşfetme ve kullanma hızını değiştirebildiği yeni bir gerçekliği de ortaya çıkardı; bu da kuruluşları... Dijital altyapısını koruma şeklini yeniden düşünün.