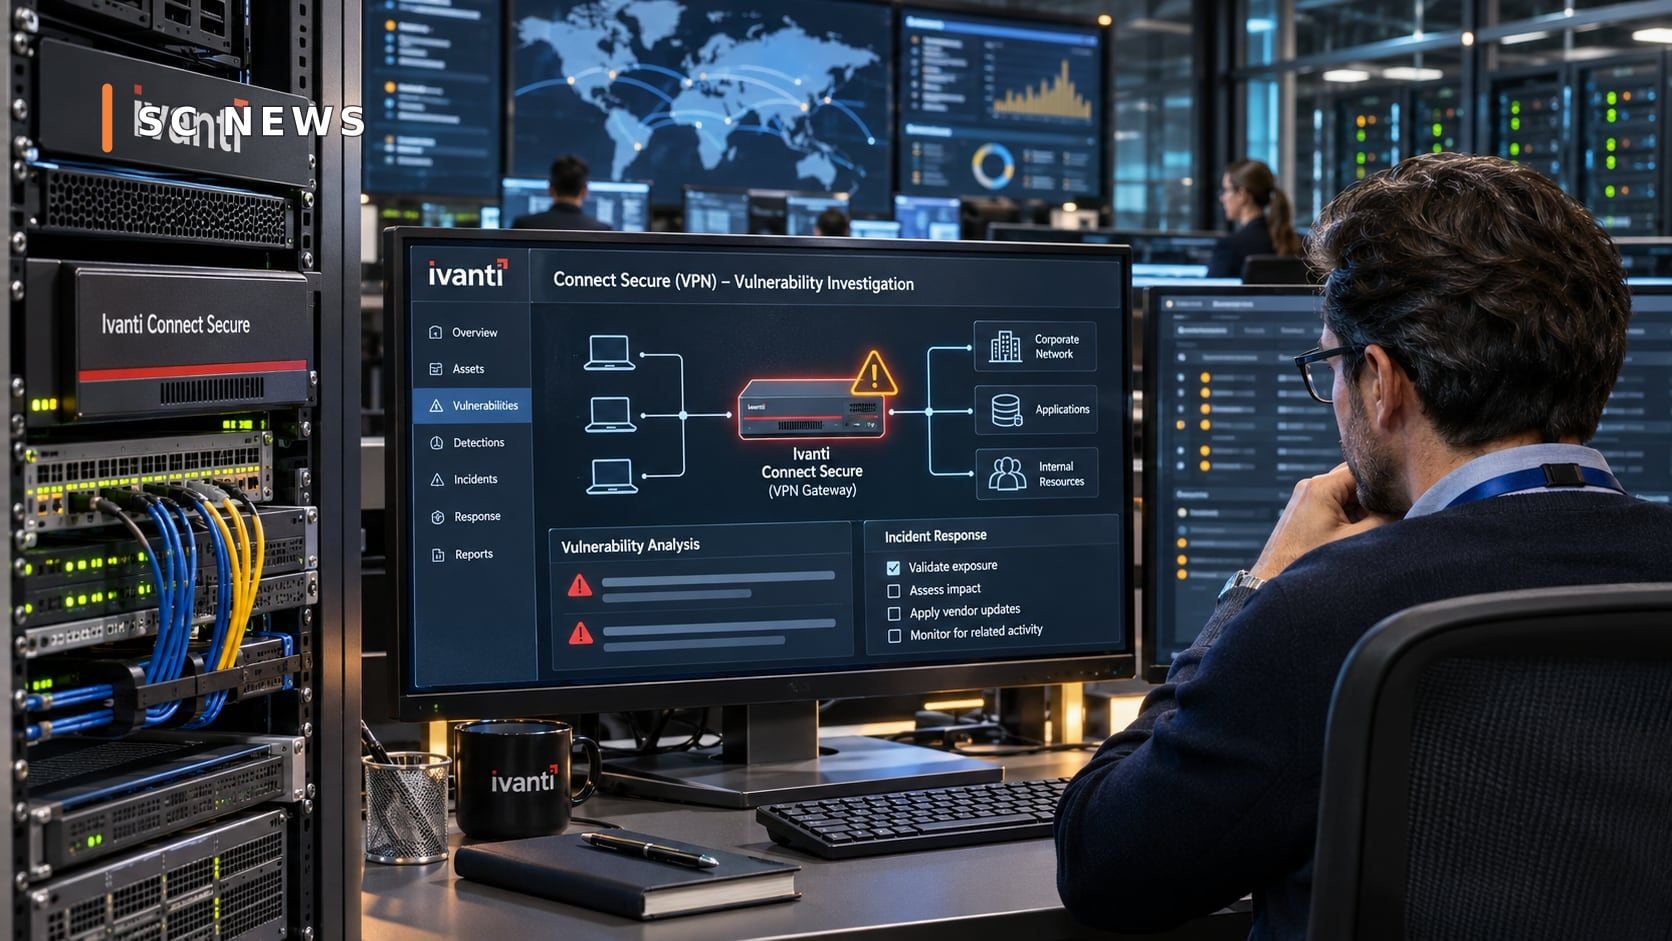
تواجه المؤسسات التي تعتمد على حلول الاتصال الآمن من شركة Ivanti مخاطر أمنية متزايدة بعد الكشف عن سلسلة من الثغرات التي استُخدمت في هجمات فعلية ضد أنظمة Connect Secure، وهي منتجات تُستخدم لتوفير اتصال آمن بموارد الشركات وشبكاتها الداخلية.
وأعلنت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية CISA، يوم الجمعة 30 أكتوبر 2026، إضافة ثغرتين تؤثران في Ivanti Connect Secure إلى قائمة الثغرات المعروفة باستغلالها، والمعروفة باسم Known Exploited Vulnerabilities أو KEV.
وتأتي الخطوة بعد تحقيقات أمنية كشفت إمكانية دمج عدة نقاط ضعف لتحقيق وصول مرتفع الصلاحيات إلى الأنظمة المستهدفة، ما يجعل المسألة تتجاوز وجود ثغرة منفردة يمكن التعامل معها بمعزل عن بقية المكونات.
The Hacker News+1
ثلاث ثغرات ضمن سلسلة هجومية واحدة
تتعلق الثغرتان المضافتان حديثًا إلى القائمة بالمعرفين:
- CVE-2026-111357: خلل في التحقق من الهوية عند تنفيذ إحدى الوظائف الحساسة، يمكن أن يسمح بتصعيد الصلاحيات في ظروف محددة.
- CVE-2026-118527: ضعف يتعلق بتوليد معرفات أو قيم قابلة للتوقع، بما قد يسمح برفع ملفات إلى مواقع معروفة على النظام بعد توافر الشروط اللازمة للاستغلال.
وأوضحت التقارير أن الثغرتين ارتبطتا بخلل ثالث هو CVE-2026-104935، سبق الكشف عنه وإضافته إلى قائمة CISA في أكتوبر.
وبحسب التحليل الذي نشرته شركة الأمن Volexity، أمكن استغلال نقاط الضعف الثلاث ضمن سلسلة هجومية للحصول على صلاحيات root، وهي من أعلى مستويات التحكم في الأنظمة المستهدفة.
ولا يعني ذلك أن كل ثغرة بمفردها تمنح مهاجمًا غير مصرح له التحكم الكامل؛ فالخطورة الأساسية تأتي من إمكانية الجمع بينها ضمن ظروف معينة.
المهاجمون يبحثون عن بيانات اعتماد حساسة
أشارت التحقيقات إلى نشاط جهة تهديد جرى تتبعها تحت الاسم UTA0576، استغلت سلسلة الثغرات في عمليات استهدفت الحصول على معلومات يمكن استخدامها لتوسيع الاختراق.
وشملت الأنشطة المرصودة البحث عن بيانات تسجيل الدخول ومعلومات محدودة تتعلق بخدمات Active Directory، إلى جانب محاولة العثور على كلمات مرور مسؤولي الأنظمة ومفاتيح استعادة BitLocker.
وتكمن أهمية هذه المعلومات في إمكانية استخدامها للوصول إلى أنظمة أخرى أو توسيع نطاق الهجوم داخل الشبكة.
كما يوضح نمط النشاط أن غياب برمجية خبيثة ظاهرة أو ملف هجومي معروف لا يكفي وحده لاستبعاد وقوع اختراق؛ فقد تركز بعض العمليات على جمع البيانات وإجراء الاستطلاع داخل الأنظمة.
التحديثات الأمنية أصبحت متاحة
أكدت Ivanti إتاحة إصلاحات لمعالجة الثغرات المرتبطة بسلسلة الهجوم، ومن بينها الإصداران:
- 25.1.1.3
- 22.8R2.6
ويعتمد الإصدار المناسب على فرع البرنامج المستخدم داخل المؤسسة، ولذلك ينبغي مراجعة إرشادات الشركة قبل تنفيذ التحديث.
ومن الضروري أيضًا التحقق من سلامة النظام قبل الاكتفاء باعتبار تثبيت التصحيح نهاية للمشكلة؛ فالتحديث يعالج نقطة الضعف، لكنه لا يضمن إزالة آثار اختراق قد يكون حدث سابقًا.
مواعيد المعالجة والالتزامات التنظيمية
حددت CISA مواعيد لمعالجة بعض الثغرات لدى الجهات المدنية الفيدرالية الأمريكية المشمولة بتوجيهاتها.
وتضمنت المواعيد 2 نوفمبر لمعالجة CVE-2026-111357 و13 نوفمبر لمعالجة CVE-2026-118527.
ولا تنطبق تلك المواعيد بوصفها التزامًا قانونيًا عامًا على جميع الشركات حول العالم، لكنها تشير إلى مستوى الأولوية الذي تمنحه الجهات الأمريكية لمعالجة هذه المخاطر.
ماذا يعني ذلك للشركات؟
أعادت الحادثة تسليط الضوء على خطورة أجهزة الاتصال البعيد عندما تكون معرضة للإنترنت، خاصة أنها قد تمثل نقطة عبور إلى موارد داخلية حساسة.
وتشمل الإجراءات الدفاعية المناسبة حصر الأنظمة المتأثرة، وتحديثها وفق إرشادات الشركة، ومراجعة سجلات الوصول، وفحص الحسابات ذات الصلاحيات المرتفعة، والبحث عن مؤشرات نشاط غير معتاد.
ويُفضل أن تتعامل فرق الأمن مع هذه الإجراءات باعتبارها عملية استجابة متكاملة، لا مجرد تثبيت تحديث برمجي.
ماذا بعد؟
تستمر الجهات الأمنية في مراقبة نشاط استغلال الثغرات وتحديث توصياتها. وتبقى الأولوية للمؤسسات التي تستخدم Ivanti Connect Secure في التأكد من حالة الإصدارات المثبتة، وتطبيق التصحيحات المناسبة، ومراجعة احتمالات الاستغلال السابق.