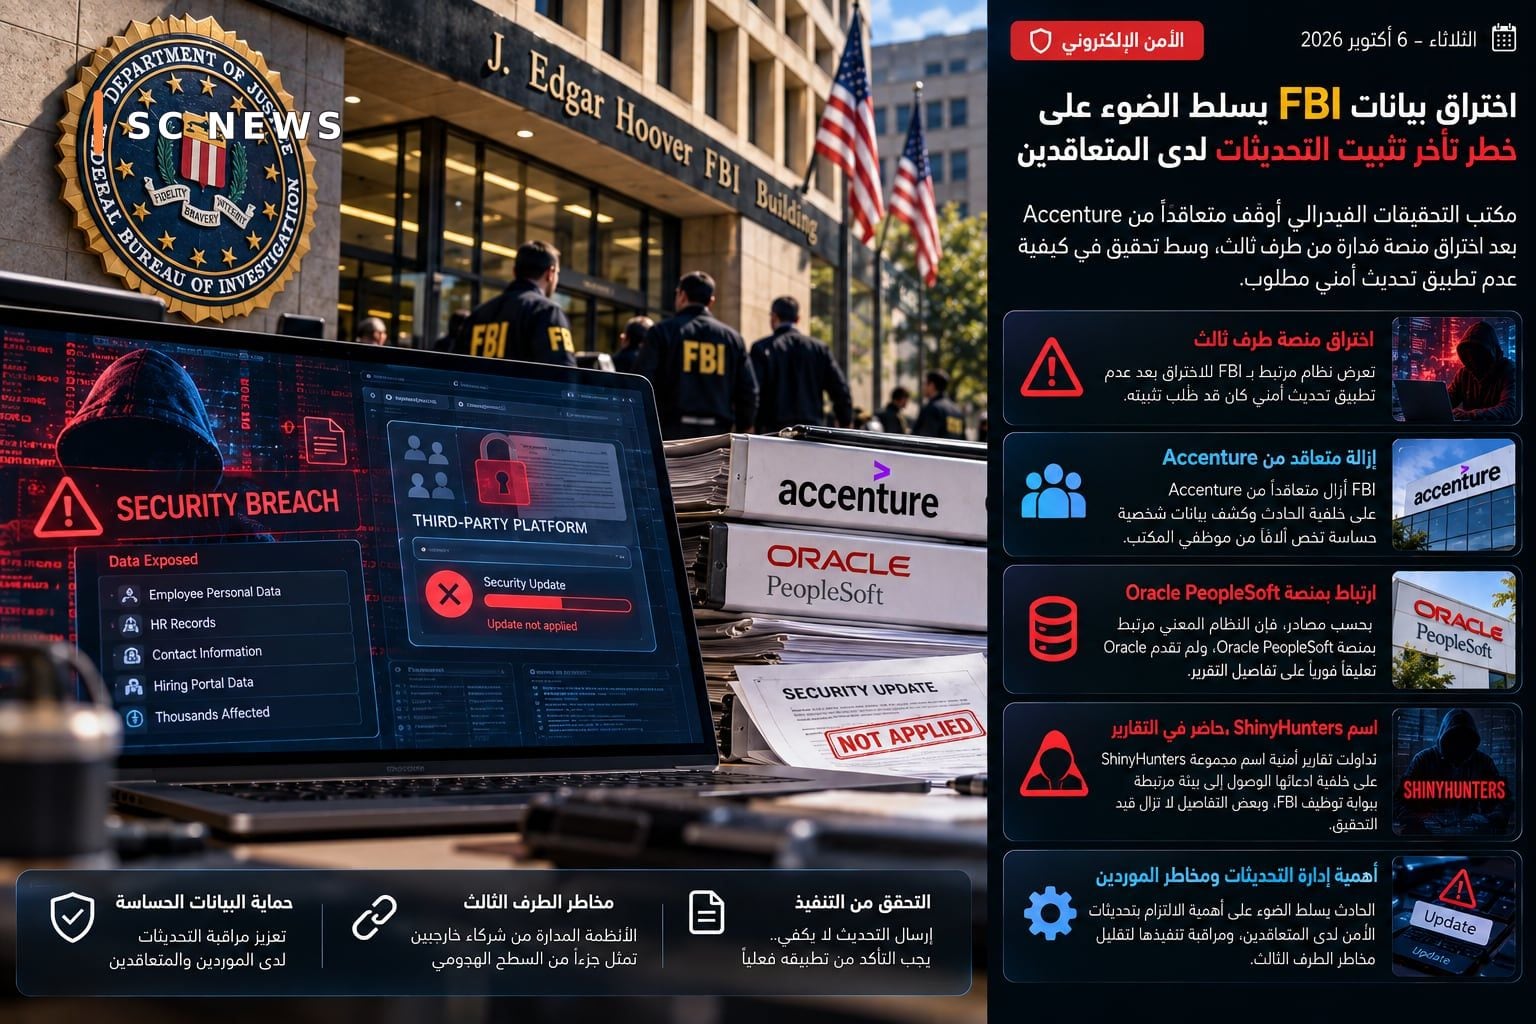
أعاد اختراق أمني أصاب نظامًا مرتبطًا بمكتب التحقيقات الفيدرالي الأمريكي FBI ملف إدارة تحديثات الأمان لدى الموردين والمتعاقدين إلى الواجهة، بعد أن كشف مسؤولون أن منصة يديرها طرف ثالث تعرضت للاختراق إثر عدم تطبيق تحديث أمني كان قد طُلب تثبيته.
وذكرت Reuters في تقرير نُشر اليوم أن FBI أزال متعاقدًا من Accenture عقب الحادث، الذي أدى إلى كشف بيانات شخصية حساسة تخص آلافًا من موظفي المكتب.
وقال مسؤول كبير في FBI، وفق التقرير، إن المشكلة ارتبطت بفشل داخل منصة مُدارة من طرف ثالث بعد عدم تنفيذ تحديث أمني تم إصداره بصورة صريحة.
وبحسب مصادر تحدثت إلى Reuters، فإن النظام المعني مرتبط بمنصة Oracle PeopleSoft، بينما كانت Accenture ضمن الجهات التي تقدم خدمات مرتبطة بالبيئة المتأثرة. ولم تكن Oracle قد قدمت تعليقًا فوريًا على تفاصيل التقرير وقت نشره.
وتداولت تقارير أمنية اسم مجموعة ShinyHunters على خلفية ادعائها الوصول إلى بيئة مرتبطة ببوابة توظيف FBI خلال الشهر الماضي، لكن بعض تفاصيل مسار الاختراق لا تزال تستند إلى تصريحات منسوبة للمهاجمين ومصادر صحفية، ولذلك لا ينبغي التعامل مع كل الادعاءات التقنية المتداولة باعتبارها نتائج نهائية للتحقيق.
أهمية الحادث تتجاوز المؤسسة المتضررة نفسها. ففي الشركات والجهات الحكومية الكبيرة، يمكن أن تكون أنظمة المؤسسة موزعة بين فرق داخلية وشركات استشارية وموردي برمجيات وخدمات مُدارة. وكلما زاد عدد الأطراف، أصبح تحديد المسؤولية عن تثبيت التحديثات ومتابعة التنبيهات الأمنية أكثر تعقيدًا.
وجود تحديث أمني لا يعني أن المشكلة انتهت. يجب أولًا تحديد الأنظمة المعرضة، اختبار التحديث، جدولة نشره، التأكد من نجاحه، ثم مراقبة البيئة بعد التنفيذ. وأي فجوة بين هذه الخطوات قد تترك النظام معرضًا للخطر حتى لو كانت المعالجة التقنية متاحة بالفعل.
وهنا يظهر مفهوم مخاطر الطرف الثالث بوضوح. المؤسسة يمكن أن تمتلك فريق أمن قويًا، لكن خدمة يديرها مقاول خارجي تظل جزءًا من سطحها الهجومي. لذلك تتجه سياسات الأمن المؤسسي الحديثة إلى مطالبة الموردين بسجلات واضحة للتحديثات، ومهل زمنية محددة لمعالجة الثغرات الحرجة، وإثبات أن التغيير نُفذ فعليًا.
الحادث يحمل أيضًا درسًا يتعلق بمراقبة الالتزام. فإرسال تعليمات إلى المقاول ليس بديلًا عن التحقق التقني من تنفيذها. الأنظمة الحساسة تحتاج إلى أدوات مركزية تستطيع إظهار حالة التحديثات، ورفع تنبيه عندما يظل نظام معرضًا دون معالجة.
وبالنسبة للجهات الحكومية، تصبح المشكلة أكثر حساسية بسبب طبيعة البيانات التي يمكن أن تحتوي عليها نظم الموارد البشرية أو التوظيف أو الخدمات الداخلية. حتى النظام الذي لا يحتوي على معلومات سرية عملياتية قد يضم بيانات شخصية ذات قيمة للمهاجمين.
FBI قال إنه يعمل على الاحتواء والتقييم، بينما أكدت Accenture في ردها أنها تفخر بدعم المكتب، وفق Reuters. ولم تُعلن حتى الآن نتيجة تحقيق نهائية تحدد جميع مراحل الواقعة والمسؤوليات بالتفصيل.