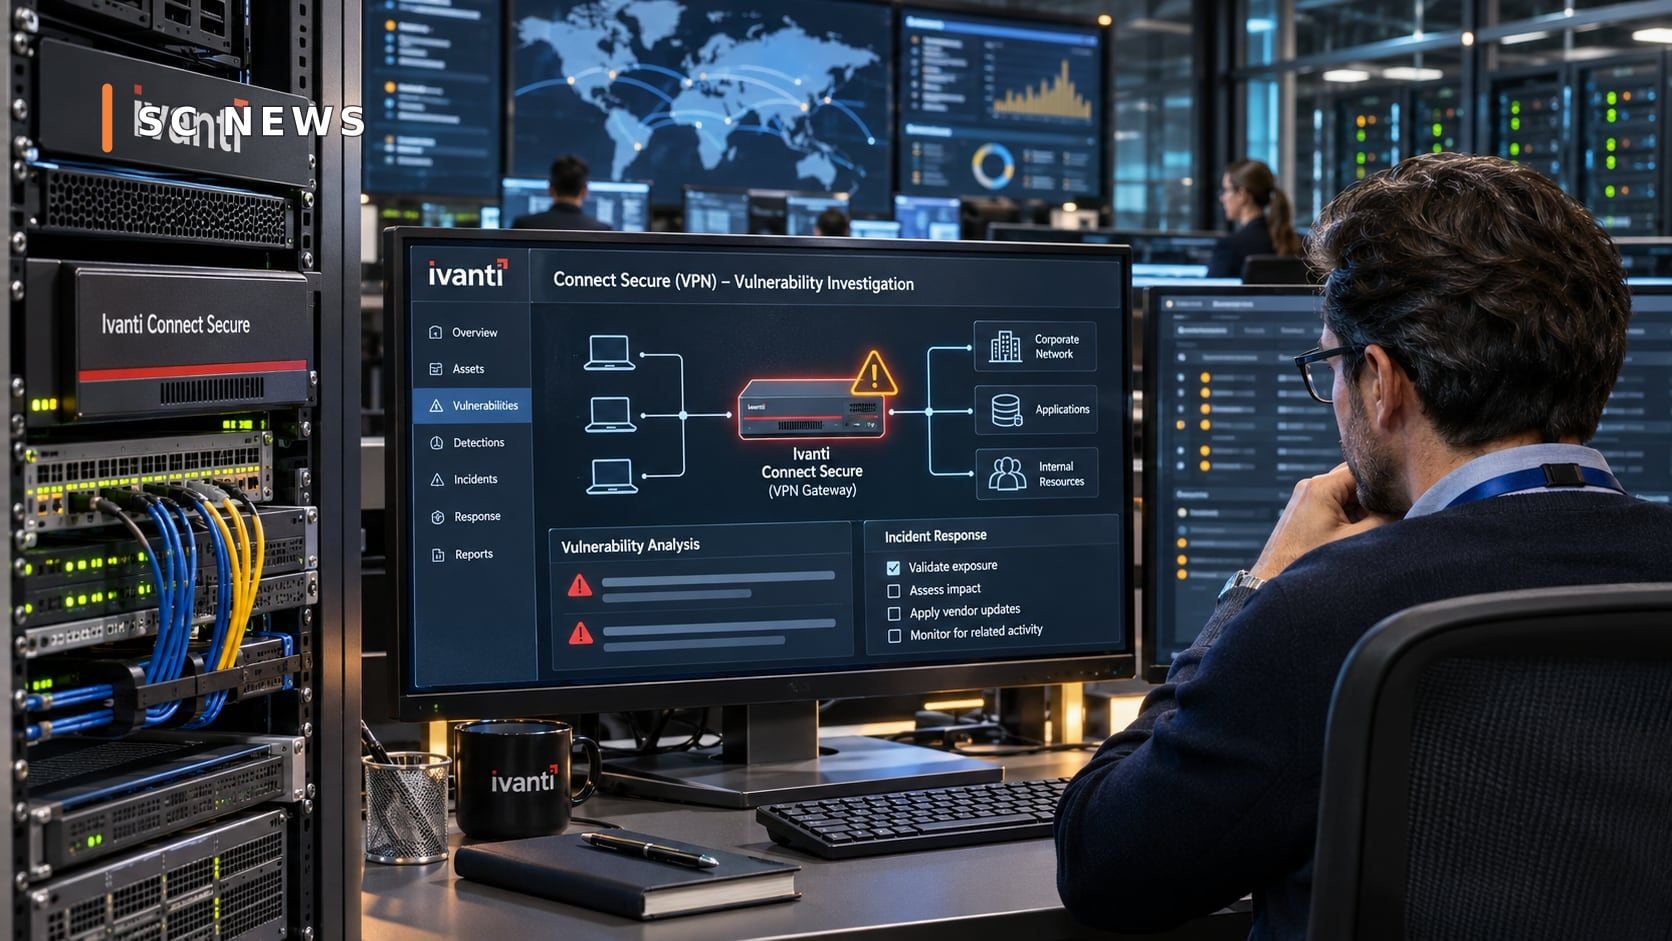
Les organisations qui s'appuient sur les solutions de connectivité sécurisée d'Ivanti sont confrontées à des risques de sécurité accrus suite à la divulgation d'une série de vulnérabilités qui ont été utilisées dans de véritables attaques contre les systèmes Connect Secure, des produits utilisés pour fournir une connectivité sécurisée aux ressources de l'entreprise et aux réseaux internes.
L'agence a annoncé Cybersécurité et sécurité des infrastructures L'US CISA a ajouté, vendredi 30 octobre 2026, deux vulnérabilités affectant Ivanti Connect Secure à sa liste de vulnérabilités connues pour être exploitées, connues sous le nom de vulnérabilités exploitées connues ou KEV.
Cette décision intervient après que des enquêtes de sécurité ont révélé la possibilité de fusionner plusieurs points. Faiblesse pour obtenir un accès de haute autorité aux systèmes ciblés, ce qui fait que le problème dépasse l'existence d'une seule vulnérabilité qui peut être traitée indépendamment du reste des composants.
L'actualité des hackers+1
Trois vulnérabilités dans une seule chaîne d'attaque
Les deux vulnérabilités nouvellement ajoutées à la liste concernent les identifiants :
- CVE-2026-111357 : Une faille de vérification d'identité lors de l'exécution d'une fonction sensible pourrait permettre une escalade d'autorisation dans des circonstances spécifiques.
- CVE-2026-118527 : Une vulnérabilité liée à la génération d'identifiants ou de valeurs prévisibles, qui peut permettre de télécharger des fichiers vers des emplacements connus du système une fois que les conditions nécessaires sont remplies. Pour exploitation.
Les rapports indiquent que les deux vulnérabilités étaient liées à une troisième faille, CVE-2026-104935, qui avait déjà été divulguée et ajoutée à la liste CISA en octobre.
Selon l'analyse publiée par la société de sécurité Volexity, les trois vulnérabilités pourraient être exploitées au sein d'une chaîne d'attaque pour obtenir les privilèges root, qui sont parmi les plus élevés. Niveaux de contrôle dans les systèmes cibles.
Cela ne signifie pas que chaque vulnérabilité donne un contrôle total à un attaquant non autorisé ; Le principal danger vient de la possibilité de les combiner dans certaines circonstances.
Les attaquants recherchent des informations d'identification sensibles
Les enquêtes ont révélé l'activité d'un acteur menaçant Traquée sous le nom d'UTA0576, la série a exploité les vulnérabilités des opérations visant à obtenir des informations pouvant être utilisées pour étendre le hack.
Les activités observées comprenaient la recherche d'identifiants de connexion et d'informations limitées liées aux services Active Directory, ainsi que la recherche de mots-clés. Mot de passe des administrateurs système et clés de récupération BitLocker.
L'importance de ces informations réside dans le fait qu'elles peuvent être utilisées pour accéder à d'autres systèmes ou étendre la portée de l'attaque au sein du réseau.
Le modèle d'activité montre également que l'absence de malware visible ou de fichier d'attaque connu ne suffit pas à elle seule à exclure une violation ; Certains processus peuvent se concentrer sur la collecte de données et la réalisation d'enquêtes au sein des systèmes.
Les mises à jour de sécurité sont maintenant disponibles
Ivanti a confirmé que des correctifs sont disponibles pour remédier aux vulnérabilités associées à la chaîne d'attaque, notamment :
- 25.1.1.3
-22.8R2.6
La version appropriée dépend de la branche du programme L'utilisateur fait partie de l'organisation. Les directives de l'entreprise doivent donc être examinées avant de mettre en œuvre la mise à jour.
Il faut également vérifier l'intégrité du système avant d'envisager simplement d'installer le patch en fin de problème ; La mise à jour corrige la faiblesse, mais elle ne garantit pas la suppression des traces d'une violation ayant pu se produire précédemment.
Délais de traitement et obligations réglementaires
La CISA a fixé des dates pour combler certaines des lacunes des entités civiles fédérales américaines couvertes par ses directives.
Les dates comprenaient le 2 novembre pour la correction de CVE-2026-111357 et le 13 novembre pour la correction de CVE-2026-118527.
Ces dates ne constituent pas un engagement Il s’agit d’une loi générale pour toutes les entreprises du monde entier, mais elle indique le niveau de priorité accordé par les autorités américaines pour faire face à ces risques.
Qu’est-ce que cela signifie pour les entreprises ?
L'incident a mis en évidence le danger des appareils de communication à distance lorsqu'ils sont exposés à Internet, d'autant plus qu'ils peuvent... Il représente un point de passage vers des ressources internes sensibles.
Les mesures défensives appropriées incluent l'inventaire des systèmes concernés, leur mise à jour conformément aux directives de l'entreprise, l'examen des journaux d'accès, l'examen des comptes élevés et la recherche d'indicateurs d'activité inhabituelle.
Il est préférable que les équipes de sécurité s'occupent de cela Avec ces actions comme processus de réponse intégré, vous n'installez pas simplement une mise à jour logicielle.
Quelle est la prochaine étape ?
Les agences de sécurité continuent de surveiller l'activité des exploits et de mettre à jour leurs recommandations. La priorité des organisations utilisant Ivanti Connect Secure reste de vérifier l'état des versions installées, Appliquez les corrections appropriées et examinez les éventuelles exploitations antérieures.