كشفت Microsoft عن توجه جديد لإدارة الثغرات الأمنية في نظام Windows، يقوم على توظيف نماذج الذكاء الاصطناعي في اكتشاف المشكلات البرمجية وتحليلها والمساعدة في تطوير إصلاحاتها، مع استمرار خضوع القرارات النهائية لمراجعة المهندسين المتخصصين.
وفي بيان تقني نشرته الشركة في 5 نوفمبر 2026، أوضحت أن تحديث Windows الأمني لشهر أكتوبر عالج أكثر من 1100 ثغرة مسجلة ضمن نظام التصنيف الدولي CVE. وتعتبر Microsoft هذا الرقم مؤشرًا على اتساع عمليات البحث عن الثغرات ومعالجتها، وليس دليلًا بمفرده على تراجع أمان النظام.
Windows Experience Blog
كيف تستخدم Microsoft الذكاء الاصطناعي؟
يعتمد التوجه الجديد على إدخال تقنيات الذكاء الاصطناعي في مراحل متعددة من دورة معالجة الثغرة، بدءًا من اكتشافها داخل الشيفرة البرمجية، مرورًا بتقييم أثرها، وصولًا إلى اختبار التصحيح ونشره.
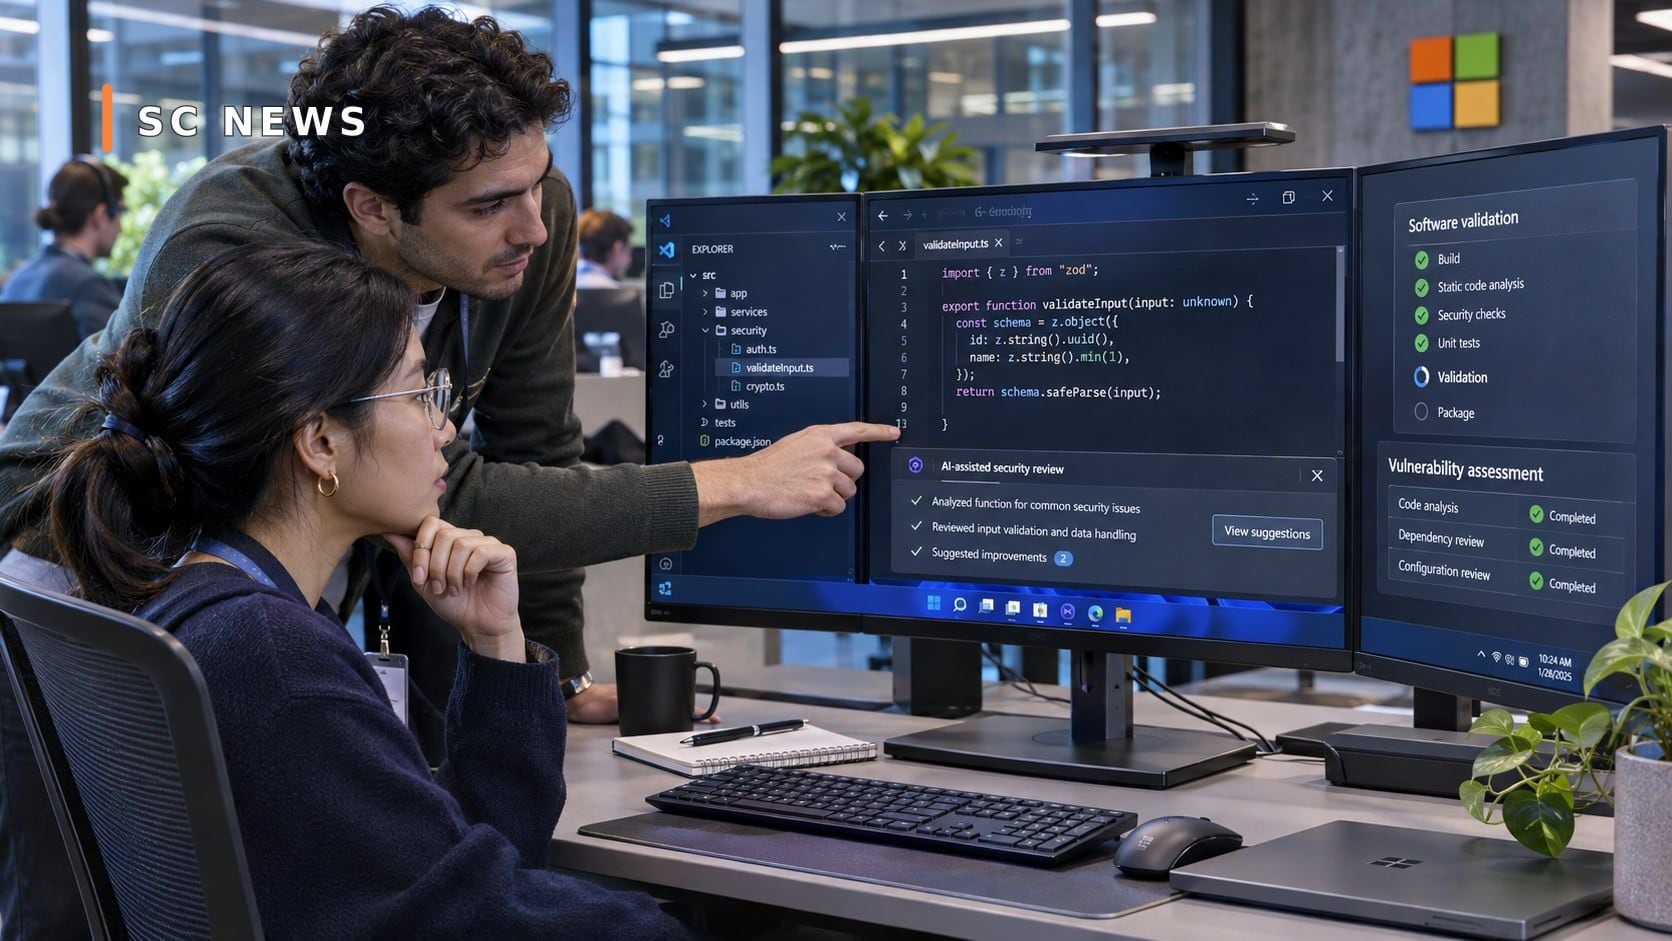
ومن بين الأدوات التي سلطت الشركة الضوء عليها نظام MDASH، وهو أداة لتحليل الشيفرة تعتمد على عدة نماذج ووكلاء ذكاء اصطناعي متخصصين. وتتمثل وظيفتها في تحديد مواضع الاشتباه والتحقق من النتائج الأولية، قبل أن يتولى المختصون مراجعتها واتخاذ الإجراء المناسب.
ولا تقتصر التطبيقات المعلنة على البحث عن الثغرات؛ إذ تستخدم Microsoft المساعدة الآلية لتحديد إصدارات Windows المتأثرة، والبحث عن مشكلات مشابهة في أجزاء أخرى من الشيفرة، وتحضير اختبارات أمنية واختبارات توافق تساعد على التأكد من أن الإصلاح لا يتسبب في أعطال جديدة.
وتؤكد الشركة أن هذه الأدوات لا تحل محل المسؤولية الهندسية البشرية، وإنما تساعد الفرق على التعامل مع حجم أكبر من التحليلات خلال وقت أقل.
أكثر من 1100 ثغرة في تحديث واحد
يعد الرقم الذي أعلنته Microsoft بشأن تحديث أكتوبر 2026 من أبرز التفاصيل في البيان.
لكن قراءة الرقم تحتاج إلى تمييز بين عدد الثغرات التي أمكن رصدها ومعالجتها وبين مستوى الخطر الفعلي الذي يواجه كل مستخدم. فليست جميع الثغرات متساوية في الخطورة، وقد يحتاج استغلال بعضها إلى صلاحيات خاصة أو ظروف محددة.
كما أن العدد الإجمالي لا يعني أن جميع الثغرات تعرضت للاستغلال، ولا يثبت أن المهاجمين نجحوا في استخدامها.
ومن جانب آخر، فإن استخدام الذكاء الاصطناعي في تحليل الشيفرة لا يفيد الشركات المدافعة وحدها. فالأدوات ذاتها قد تساعد جهات هجومية على فحص التحديثات المنشورة والبحث عن كيفية استغلال أنظمة لم تطبق التصحيحات بعد.
ولهذا ترى Microsoft أن الفترة الفاصلة بين إصدار التحديث وتثبيته أصبحت جزءًا أساسيًا من مستوى الحماية.
التحديثات ليست مجرد خطوة روتينية
تؤكد الشركة أن اكتشاف الثغرة وإصلاحها لا ينهيان المشكلة إذا بقيت الأجهزة معرضة للخطر نتيجة تأخر تثبيت التحديث.
وتدعو المؤسسات إلى إعطاء الأولوية للأجهزة الأكثر تعرضًا للهجمات، مثل الأنظمة المتصلة مباشرة بالإنترنت والبنية المرتبطة بإدارة الهويات والحسابات الحساسة.
وتستفيد المؤسسات في هذا المجال من أدوات مثل Windows Autopatch وMicrosoft Intune، إلى جانب إمكانات Hotpatch في البيئات المؤهلة، لتقليل التأخير في نشر الإصلاحات.
وتتيح Microsoft أيضًا بيانات الثغرات بصيغ قابلة للقراءة آليًا، منها CSAF وVEX، حتى تتمكن فرق الأمن من إدخال المعلومات مباشرة في أنظمة المتابعة والتقييم.
Windows Experience Blog
ماذا يعني ذلك للشركات ومستخدمي Windows؟
بالنسبة للمستخدم العادي، لا يغير الإعلان خطوات الحماية الأساسية: تثبيت التحديثات الموثوقة، وعدم تعطيل أنظمة الأمان دون ضرورة، والاحتفاظ بنسخ احتياطية للبيانات المهمة.
أما الشركات، فتواجه تحديًا أكثر تعقيدًا. فالتحديث الأمني يحتاج إلى اختبار توافق مع التطبيقات الداخلية، بينما قد يؤدي التأخير الطويل إلى إبقاء الأجهزة معرضة لثغرات أصبحت تفاصيلها معروفة.
وتحاول Microsoft معالجة هذه المعادلة من خلال تحسين الاختبار قبل إصدار التصحيح، ثم متابعة أداء التحديث بعد نشره، وإتاحة آليات للتعامل مع المشكلات التي قد تظهر أثناء التثبيت.
ماذا بعد؟
من المنتظر أن يستمر دمج الذكاء الاصطناعي في عمليات اكتشاف الثغرات وصيانتها داخل Windows، بالتوازي مع تطوير أدوات نشر التحديثات ومراقبتها.
وسيكون المقياس العملي لنجاح هذا التوجه هو تقليص الفترة التي تظل خلالها الأجهزة دون حماية، مع الحفاظ على استقرار النظام وتوافقه مع التطبيقات.