Microsoft, Windows sistemindeki güvenlik açıklarını yönetmeye yönelik, yazılım sorunlarını keşfedip analiz etmek ve düzeltmeler geliştirmeye yardımcı olmak için yapay zeka modellerinin kullanılmasına dayanan ve nihai kararların hâlâ uzman mühendisler tarafından incelenmeye tabi olduğu yeni bir yaklaşım ortaya koydu.
Ve teknik bir açıklamada Şirket tarafından 5 Kasım 2026'da yayınlanan Ekim Windows güvenlik güncellemesinin, uluslararası CVE sınıflandırma sisteminde kayıtlı 1.100'den fazla güvenlik açığını giderdiği açıklandı. Microsoft, bu sayıyı yalnızca sistem güvenliğindeki bir düşüşün kanıtı olarak değil, güvenlik açığı araştırması ve düzeltme konusundaki genişlemenin bir göstergesi olarak görüyor.
Windows Deneyimi Blog
Microsoft yapay zekayı nasıl kullanıyor?
Yeni trend, yapay zeka tekniklerinin, kod içinde keşfedilmesinden başlayarak etkisinin değerlendirilmesine ve yamanın test edilip yayınlanmasına kadar olan güvenlik açığı tedavi döngüsünün birçok aşamasına dahil edilmesine dayanıyor.
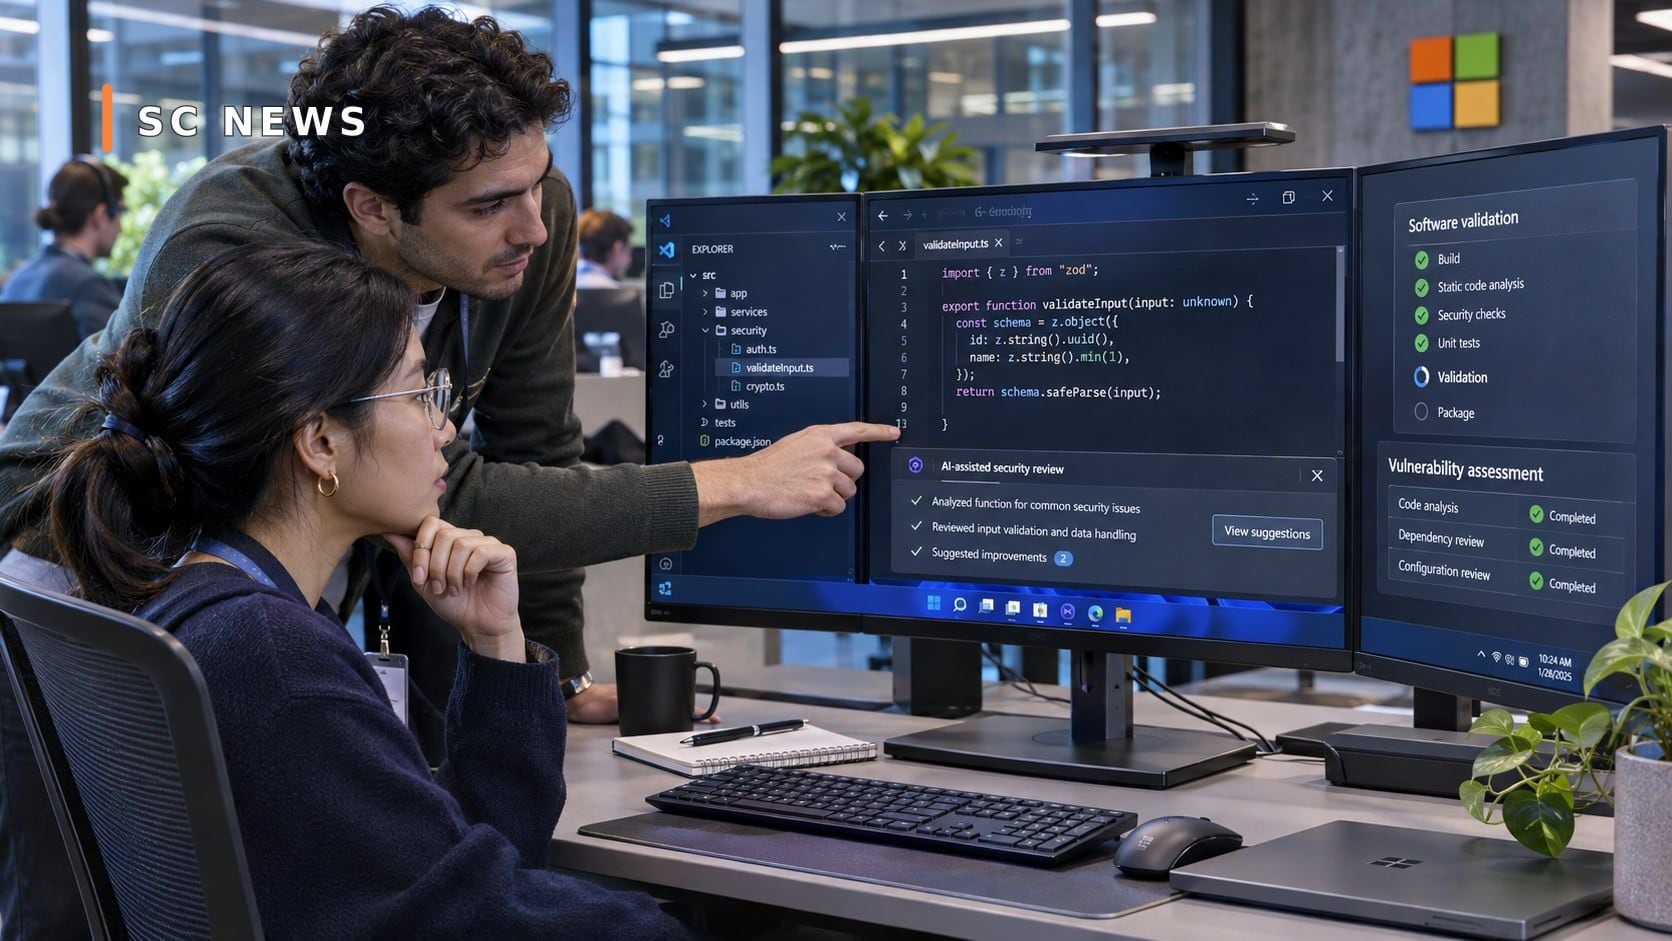
Araçlar arasında Şirket, çeşitli özel yapay zeka modellerine ve aracılarına dayanan bir kod analiz aracı olan MDASH sistemini öne çıkardı. İşlevi, uzmanlar incelemeden ve uygun önlemleri almadan önce şüphe duyulan alanları belirlemek ve ilk sonuçları doğrulamaktır.
Ve sınırlı kalmayın Güvenlik açığı taramasında reklamı yapılan uygulamalar; Microsoft, etkilenen Windows sürümlerini belirlemek için otomatik yardımdan yararlanır, kodun diğer bölümlerindeki benzer sorunları arar ve düzeltmenin yeni çökmelere neden olmadığından emin olmaya yardımcı olan güvenlik ve uyumluluk testleri hazırlar.
Şirket, bu araçların insan mühendisliği sorumluluğunun yerine geçmediğini, bunun yerine ekiplerin daha büyük hacimli analizleri daha kısa sürede halletmesine yardımcı olduğunu vurguluyor.
Tek güncellemede 1.100'den fazla güvenlik açığı
Microsoft'un Ekim 2026 güncellemesi için duyurduğu sayı, açıklamada en çok dikkat çeken detaylardan biri.
Ancak Sayıyı okumak, tespit edilebilecek ve giderilebilecek güvenlik açıklarının sayısı ile her kullanıcının karşı karşıya olduğu gerçek risk düzeyi arasında ayrım yapılmasını gerektirir. Tüm güvenlik açıkları eşit derecede tehlikeli değildir ve bazılarının kullanılması özel izinler veya özel koşullar gerektirebilir.
Ayrıca toplam sayı şu anlama gelmez: Tüm güvenlik açıklarından yararlanıldı ve saldırganların bunları kullanmayı başardığı kanıtlanmadı.
Öte yandan yapay zekanın kod analizinde kullanılmasının tek başına savunma şirketlerine faydası yok. Aynı araçlar, saldırganların yayınlanan güncellemeleri taramasına ve nasıl yapılacağını bulmalarına yardımcı olabilir. Henüz yama uygulamamış sistemlerden yararlanılıyor.
Bu nedenle Microsoft, güncellemenin yayınlanması ile kurulum arasındaki sürenin koruma düzeyinin önemli bir parçası haline geldiğine inanmaktadır.
Güncellemeler yalnızca rutin bir adım değildir
Şirket, cihazların açık kalması durumunda güvenlik açığının keşfedilip onarılmasının sorunu ortadan kaldırmayacağını vurguluyor. Gecikmeli güncelleme yüklemesi nedeniyle risk altında.
Kuruluşlara, doğrudan internete bağlı sistemler ve hassas kimliklerin ve hesapların yönetilmesiyle ilişkili altyapılar gibi saldırılara karşı en savunmasız cihazlara öncelik vermeleri çağrısında bulunuyor.
Bu alandaki kuruluşlar Windows gibi araçlardan yararlanmaktadır. Autopatch ve Microsoft Intune, uygun ortamlardaki Hotpatch özelliklerinin yanı sıra düzeltmelerin dağıtımındaki gecikmeleri azaltır.
Microsoft ayrıca güvenlik açığı verilerini CSAF ve VEX dahil olmak üzere makine tarafından okunabilir formatlarda kullanıma sunar, böylece güvenlik ekipleri bilgileri doğrudan izleme ve değerlendirme sistemlerine girebilir.
Windows Deneyim Blogu
Bu, işletmeler ve Windows kullanıcıları için ne anlama geliyor?
Ortalama bir kullanıcı için duyuru, temel güvenlik adımlarını değiştirmiyor: güvenilir güncellemelerin yüklenmesi, güvenlik sistemlerinin gereksiz yere devre dışı bırakılmaması ve önemli verilerin yedeklerinin tutulması.
Şirketlere gelince, onlar da bir zorlukla karşı karşıyalar Daha karmaşık. Bir güvenlik güncellemesi, dahili uygulamalarla uyumluluk testi yapılmasını gerektirirken, uzun gecikmeler, cihazları, ayrıntıları artık bilinen güvenlik açıklarına karşı savunmasız bırakabilir.
Microsoft, bir düzeltme eki yayınlamadan önce testleri iyileştirerek ve ardından düzeltmeleri takip ederek bu denklemi çözmeye çalışıyor. Güncellemenin dağıtıma çıktıktan sonra gerçekleştirilmesi ve kurulum sırasında ortaya çıkabilecek sorunların çözümüne yönelik mekanizmaların sağlanması.
Sırada ne var?
Yapay zekanın, güncelleme dağıtımı ve izleme araçlarının geliştirilmesine paralel olarak Windows içindeki güvenlik açığı tespitine ve bakımına entegre olmaya devam etmesi bekleniyor.
Standart olacak Bu yaklaşımın başarısı için pratik olan, sistemin kararlılığını ve uygulamalara uyumluluğunu korurken, cihazların korumasız kaldığı süreyi azaltmaktır.