Microsoft'un güvenlik istihbarat ekipleri, 2026'nın üçüncü çeyreğinde yaklaşık 7,3 milyar e-postayla ilişkili kimlik avı tehdidi tespit etti; bu, saldırganların hesap çalmaya çalışmanın ana yolu olarak kimlik avı mesajlarına güvenmeye devam ettiğinin bir göstergesi. Ve veriler.
Şirket tarafından 5 Kasım'da yayınlanan bir raporda, yalnızca Eylül ayının ağustos ayına göre %41 artışla yaklaşık üç milyar tehdidin keşfedildiğine tanık olduğu ve mesajlar içinde kullanılan aldatma yöntemlerinde gözle görülür bir değişiklik olduğu açıklandı.
Microsoft Güvenlik Blogu
Ticari markaların ve hizmetlerin kimliğine bürünme Profesyonel
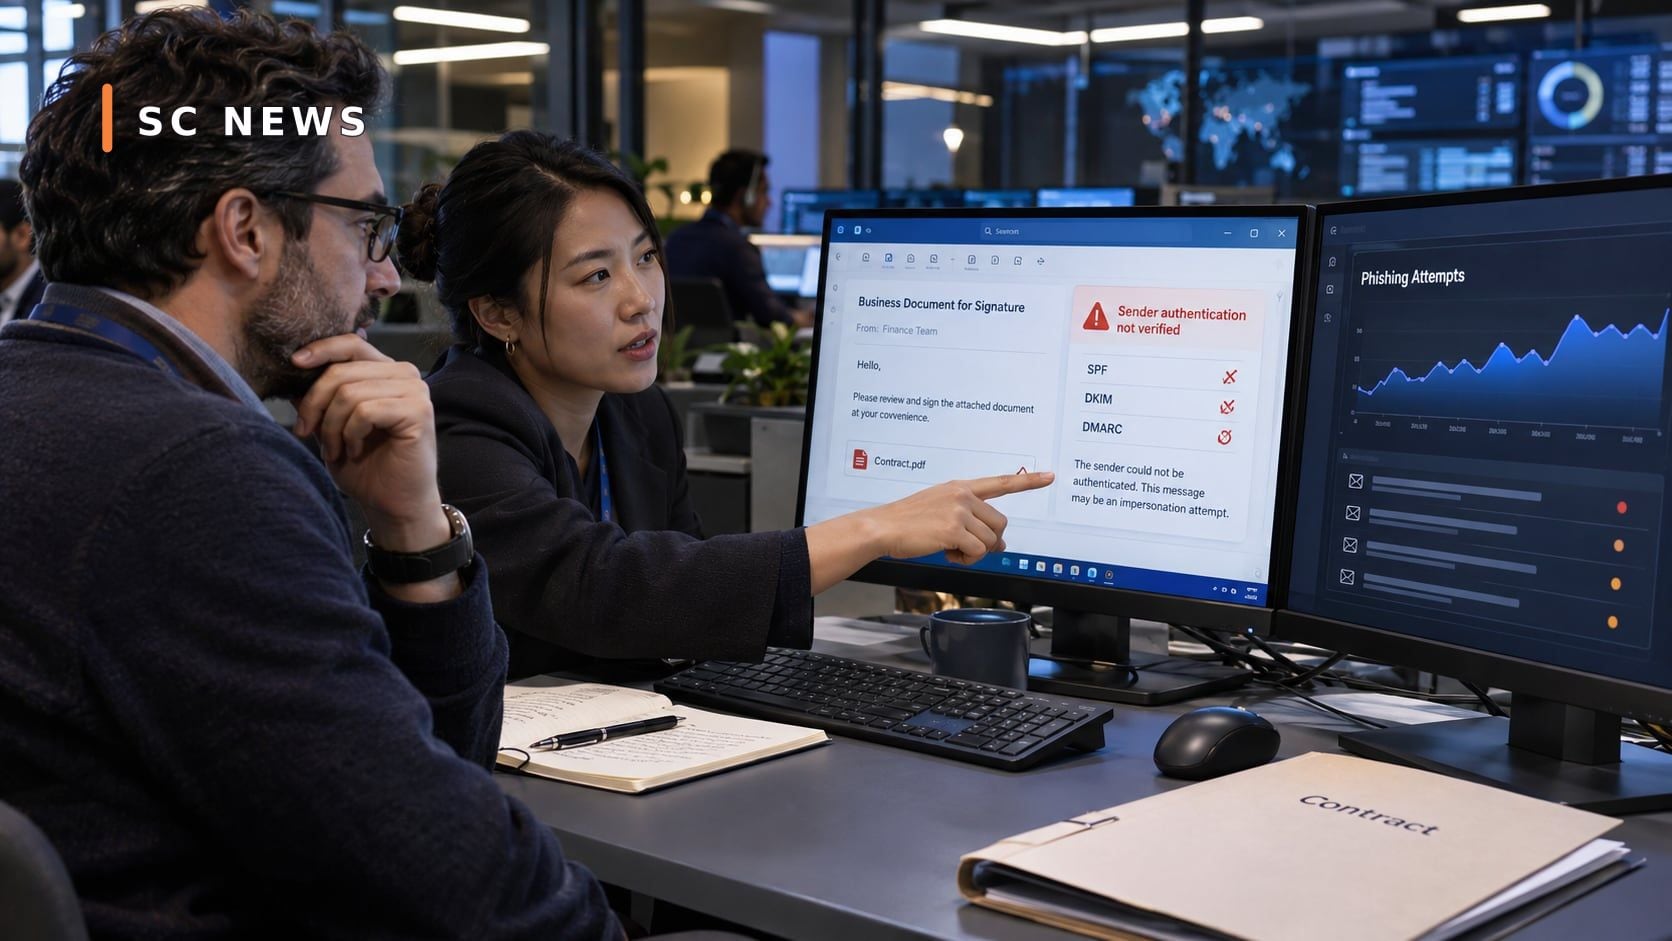
Raporda belirlenen en önemli trendlerden biri, şirketlerin her gün kullandığı belge imzalama, anket ve iş yönetimi platformları gibi hizmetlerin gönderme alanlarını taklit eden mesajlarla ilgili.
Microsoft'un bulgularına göre, alan adlarını taklit eden kötü amaçlı mesajların sayısı Analize dahil edilen ticari hizmetler Temmuz'dan Eylül'e kadar olan dönemde yaklaşık 129 milyon mesajdı.
DocuSign hizmeti, Eylül ayında bu tür sahtekarlığa maruz kalan etiketlerin başında yer aldı; zira bu hizmet, o ay bu kategoride tespit edilen mesajların yaklaşık %29'uyla ilişkilendirildi. Rapor da izlendi Adobe ve SurveyMonkey dahil olmak üzere diğer hizmetleri taklit etmeyi amaçlayan etkinlik.
Bu yöntem, saldırganların mesajı standart bir iş isteği biçiminde sunmalarına yardımcı olur: bir sözleşme imzalamak, bir faturayı incelemek veya bir idari prosedürü tamamlamak. Çalışanın görünen hizmet adına doğrulamadan güvenmesi durumunda risk artar Gerçek gönderen kimliği.
Bu rakamlar, isimleri hacklenen şirketlerin hacklendiği anlamına gelmiyor; Buradaki tehlike, şöhretinin ve kullanıcıların ona olan güveninin istismar edilmesiyle ilgilidir.
Koruma politikalarının kendisinde bir boşluk var
Raporda, güvenlik araçlarının kötü amaçlı mesajları tespit etme yeteneğiyle ilgili olmayan, daha ziyade, bir soruna dikkat çekildi. Kurumların izin ve istisna kurallarını belirleme şekli.
Eylül ayında, raporun analiz ettiği kimlik sahtekarlığı kategorisinde güvenlik bulguları kaydedilen kötü amaçlı mesajların %63'üne bazı güvenlik çözümlerinin ötesinde istisnalar uygulandı.
Şirket erişime izin vermek için bir istisna yapabilir Yazışmaların kesintiye uğramaması için, işi açısından önemli olan bir hizmetten gelen mesajlar. Ancak istisna çok genişse, bu hizmetin kimliğine bürünen mesajların geçmesine izin verebilir.
Microsoft, bu yüzde oranının kullanıcıların mesajları açtığını veya hesaplarının saldırıya uğradığını kanıtlamadığını vurguluyor. bu o Güvenlik ayarlarınızda incelemeye değer potansiyel bir zayıflığı ortaya çıkarır.
Microsoft Güvenlik Blogu
QR kimlik avı düşüşte ve sahte doğrulama sayfaları geri döndü
Tüm dolandırıcılık taktikleri aynı yönde ilerlemez.
Raporda, üçüncü çeyrekte QR kodları kullanılarak %67'lik bir düşüşle yaklaşık 12,1 milyon kimlik avı girişimi kaydedildi. Önceki çeyreğe kıyasla.
Buna karşılık, CAPTCHA benzeri doğrulama sayfalarını kullanan kampanyalar yeniden yükselişe geçti; Eylül ayında yaklaşık 3,1 milyon deneme kaydedildi; bu, Temmuz ayında kaydedilen seviyenin neredeyse iki katı.
Saldırganlar, deneyime doğal bir görünüm kazandırmak için bu sayfalardan yararlanır Sahte bir web sitesine erişmek veya kullanıcının hesap bilgilerini girmesini istemeden önce kafasını karıştırmak.
Raporda ayrıca bazı kampanyalarda kullanıcıya sıradan grafik öğeleri gibi görünebilen ancak bilinmeyen taraflardan geldiğinde dikkatli olunması gereken dosyalar olan SVG eklerinin kullanıldığı da belirtildi.
Giriş veri hırsızlığı Asıl amaç olmaya devam ediyor
Rapor, saldırganların oturum açma verilerine, özellikle de iş hesaplarına, kurumsal postalara ve bulut hizmetlerine odaklanmaya devam ettiğini yansıtıyor.
Bu hesaplar, saldırganın şirket bilgilerine, yazışmalarına veya hizmetlerine erişmesini sağlayabileceğinden büyük önem taşıyor. Kimlik avı işleminin başarılı olması ve yeterli ek korumanın bulunmaması durumuyla ilgilidir.
Microsoft ayrıca, Microsoft Teams aracılığıyla, teknik destek ekiplerinin kimliğine bürünmek yerine sahte iletişimlerde sıradan insanların adlarının kullanılması da dahil olmak üzere sosyal mühendislik girişimlerini de tespit etti.
Bu şunu gösteriyor Tehdit artık e-postalarla sınırlı değil; posta, işbirliği uygulamaları, çağrılar ve diğer iletişim araçlarına da yayılabilir.
Bu kuruluşlar için ne anlama geliyor?
En dikkate değer bulgu, kimlik avı önleme araçlarını güncellemenin tek başına yeterli olmamasıdır.
Kuruluşların istisnaları gözden geçirmesi gerekiyor E-postaya izin verin, gönderen kimlik doğrulama ayarlarını kontrol edin, gereksiz izinleri azaltın ve mümkün olduğunda güçlü kimlik avı kimlik doğrulama yöntemlerini etkinleştirin.
Çalışanlar ayrıca şifre değiştirme, para transferi veya kilit açma isteklerini yerine getirmemeleri konusunda da eğitilmelidir. Yalnızca tanıdık bir hizmet adına veya logosuna dayanan hassas belgeler.
Sırada ne var?
İzleme araçları geliştikçe kampanyaların yöntemlerini değiştirmeye devam etmesi bekleniyor. Böylece güvenlik ekipleri yalnızca bilinen dolandırıcılık şablonlarını aramakla kalmayıp mesaj davranışındaki küçük değişiklikleri de tespit edebilecek. Riskleri azaltmada çok önemli bir faktör.