Les équipes de renseignement de sécurité de Microsoft ont détecté environ 7,3 milliards de menaces de phishing liées aux e-mails au cours du troisième trimestre 2026, ce qui indique que les attaquants continuent de s'appuyer sur les messages de phishing comme principal moyen pour tenter de voler des comptes. Et des données.
Un rapport publié par l'entreprise le 5 novembre explique que le seul mois de septembre a vu la découverte de près de trois milliards de menaces, soit une augmentation de 41 % par rapport au mois d'août, avec un changement notable dans les méthodes de tromperie utilisées dans les messages.
Blog sur la sécurité Microsoft
Usurpation d’identité de marques et de services Professionnel
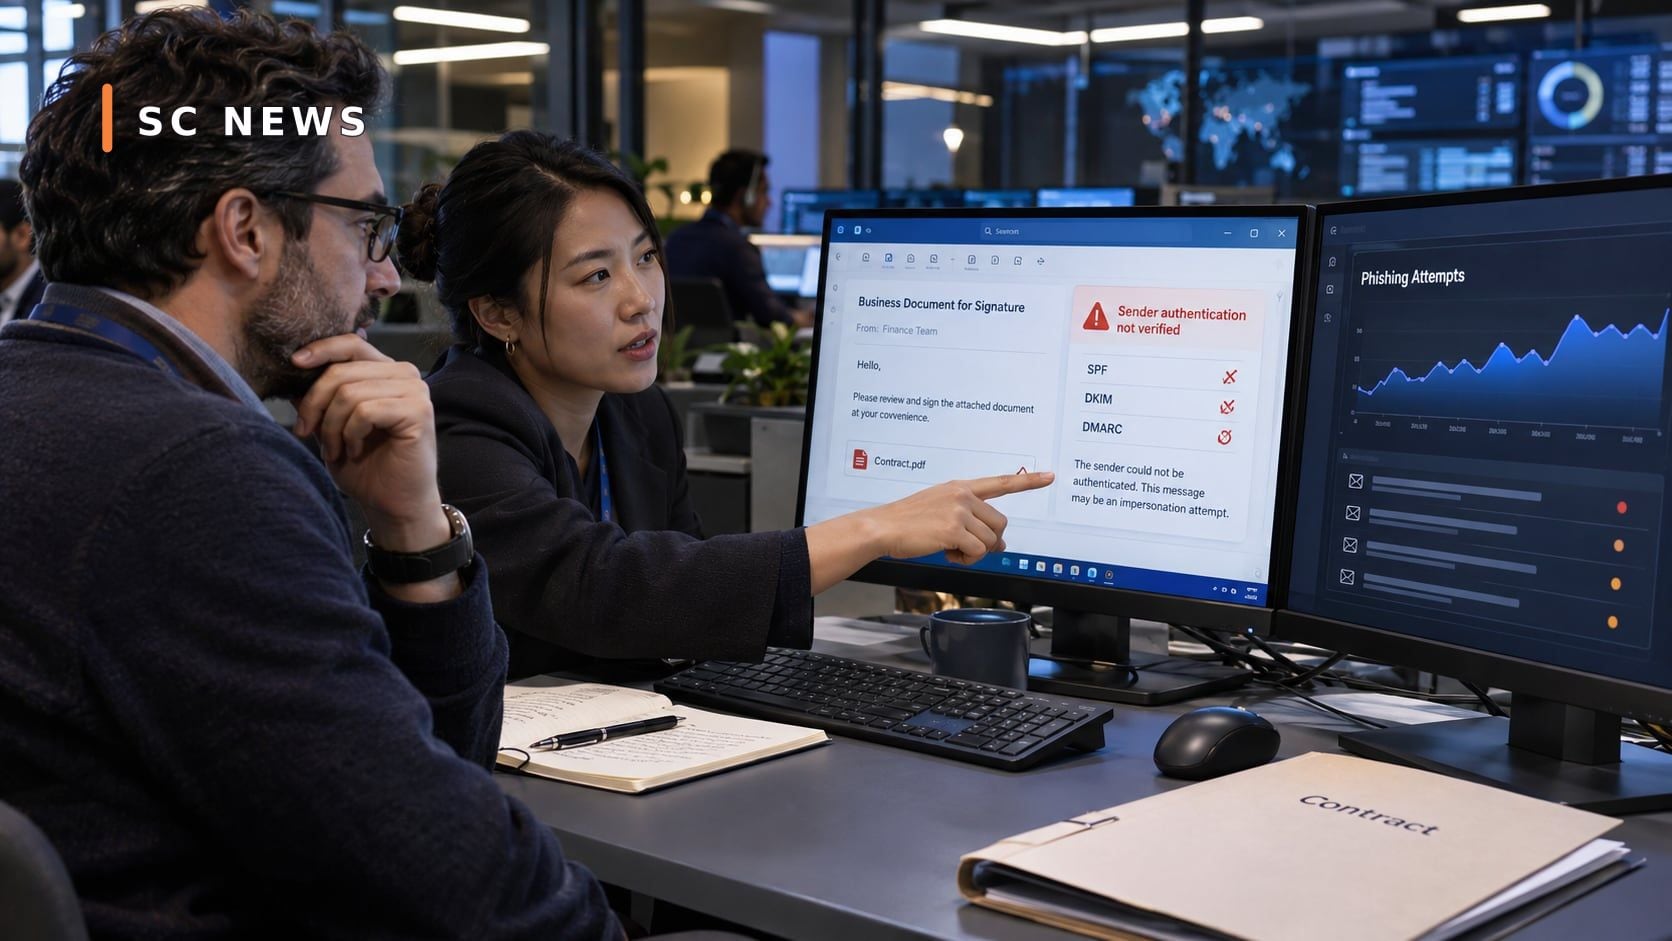
L'une des tendances les plus importantes identifiées dans le rapport concerne les messages qui usurpent les domaines d'envoi des services que les entreprises utilisent quotidiennement, tels que les plateformes de signature de documents, d'enquêtes et de gestion commerciale.
Selon les conclusions de Microsoft, le nombre de messages malveillants ayant atteint des domaines usurpés Les services commerciaux inclus dans l'analyse représentaient environ 129 millions de messages entre juillet et septembre.
Le service DocuSign est arrivé en tête des balises soumises à ce type d'usurpation d'identité en septembre, puisque son nom était associé à environ 29 % des messages détectés dans cette catégorie ce mois-là. Le rapport a également été surveillé Activité visant à imiter d'autres services, notamment Adobe et SurveyMonkey.
Cette méthode aide les attaquants à présenter le message sous la forme d'une demande commerciale standard : signature d'un contrat, révision d'une facture ou accomplissement d'une procédure administrative. Le risque augmente lorsque l'employé se fie au nom apparent du service sans le vérifier ID réel de l’expéditeur.
Ces chiffres ne signifient pas que les entreprises dont les noms ont été piratés l’ont été ; Le danger ici réside dans l’exploitation de sa renommée et de la confiance que lui accordent les utilisateurs.
Une faille dans les politiques de protection elles-mêmes
Le rapport a souligné un problème non lié à la capacité des outils de sécurité à détecter les messages malveillants, mais plutôt à la capacité des outils de sécurité à détecter les messages malveillants. La manière dont les institutions fixent les règles de permission et d’exception.
En septembre, des exceptions au-delà de certaines résolutions de sécurité ont été appliquées à 63 % des messages malveillants pour lesquels des résultats de sécurité étaient enregistrés dans la catégorie d'usurpation d'identité analysée par le rapport.
L'entreprise peut faire une exception pour autoriser l'accès Messages d'un service important pour son activité, pour ne pas perturber la correspondance. Mais si l’exception est trop large, elle peut permettre le passage de messages usurpant l’identité de ce service.
Microsoft souligne que ce pourcentage ne prouve pas que les utilisateurs ont ouvert les messages ou que leurs comptes ont été piratés. que c'est Il révèle une faiblesse potentielle dans vos paramètres de sécurité qui mérite d’être examinée.
Blog sur la sécurité Microsoft
Le phishing QR est en déclin et les fausses pages de vérification sont de retour
Toutes les tactiques de fraude ne vont pas dans la même direction.
Le rapport a enregistré environ 12,1 millions de tentatives de phishing utilisant des codes QR au cours du troisième trimestre, soit une diminution de 67 %. Par rapport au trimestre précédent.
En revanche, les campagnes utilisant des pages de vérification de type CAPTCHA sont de nouveau en hausse, avec environ 3,1 millions de tentatives enregistrées en septembre, soit près du double du niveau enregistré en juillet.
Les attaquants profitent de ces pages pour donner à l'expérience une apparence naturelle Accéder à un faux site Web, ou confondre l'utilisateur avant de lui demander de saisir les informations de son compte.
Le rapport indique également l'utilisation de pièces jointes SVG dans certaines campagnes, qui sont des fichiers qui peuvent apparaître à l'utilisateur comme des éléments graphiques ordinaires, mais qui doivent être prudents lorsqu'ils proviennent de tiers inconnus.
Vol de données de connexion Cela reste l’objectif principal
Le rapport reflète l'attention constante des attaquants sur les données de connexion, en particulier les comptes professionnels, la messagerie d'entreprise et les services cloud.
Ces comptes sont d'une grande importance car ils peuvent permettre à l'attaquant d'accéder aux informations, à la correspondance ou aux services de l'entreprise. De même, si l’opération de phishing réussit et qu’il n’y a pas suffisamment de protections supplémentaires.
Microsoft a également détecté des tentatives d'ingénierie sociale via Microsoft Teams, notamment l'utilisation de noms de personnes ordinaires dans des communications frauduleuses au lieu de simplement se faire passer pour des équipes d'assistance technique.
Cela montre que La menace ne se limite plus aux e-mails, mais peut se propager entre le courrier, les applications de collaboration, les appels et autres moyens de communication.
Qu’est-ce que cela signifie pour les organisations ?
Le constat le plus notable est que la mise à jour des outils anti-phishing ne suffit pas à elle seule.
Les organisations doivent revoir les exceptions Autorisez le courrier électronique, vérifiez les paramètres d'authentification de l'expéditeur, réduisez les autorisations inutiles et activez des méthodes d'authentification anti-phishing fortes lorsque cela est possible.
Les employés doivent également être formés pour ne pas gérer les changements de mot de passe, les transferts d'argent ou les demandes de déverrouillage. Documents sensibles basés uniquement sur un nom ou un logo de service familier.
Quelle est la prochaine étape ?
On s’attend à ce que les campagnes continuent de modifier leurs méthodes à mesure que les outils de suivi s’améliorent. Ainsi, les équipes de sécurité seront en mesure de détecter de petits changements dans le comportement des messages, et pas seulement de rechercher des modèles de fraude connus, Un facteur crucial dans la réduction des risques.