Los equipos de inteligencia de seguridad de Microsoft detectaron alrededor de 7.300 millones de amenazas de phishing relacionadas con el correo electrónico durante el tercer trimestre de 2026, una indicación de que los atacantes continúan confiando en los mensajes de phishing como medio principal para intentar robar cuentas. Y datos.
Un informe publicado por la empresa el 5 de noviembre explica que sólo en septiembre se descubrieron casi tres mil millones de amenazas, un aumento del 41% respecto a agosto, con un cambio notable en los métodos de engaño utilizados en los mensajes.
Blog de seguridad de Microsoft
Suplantación de marcas y servicios. Profesional
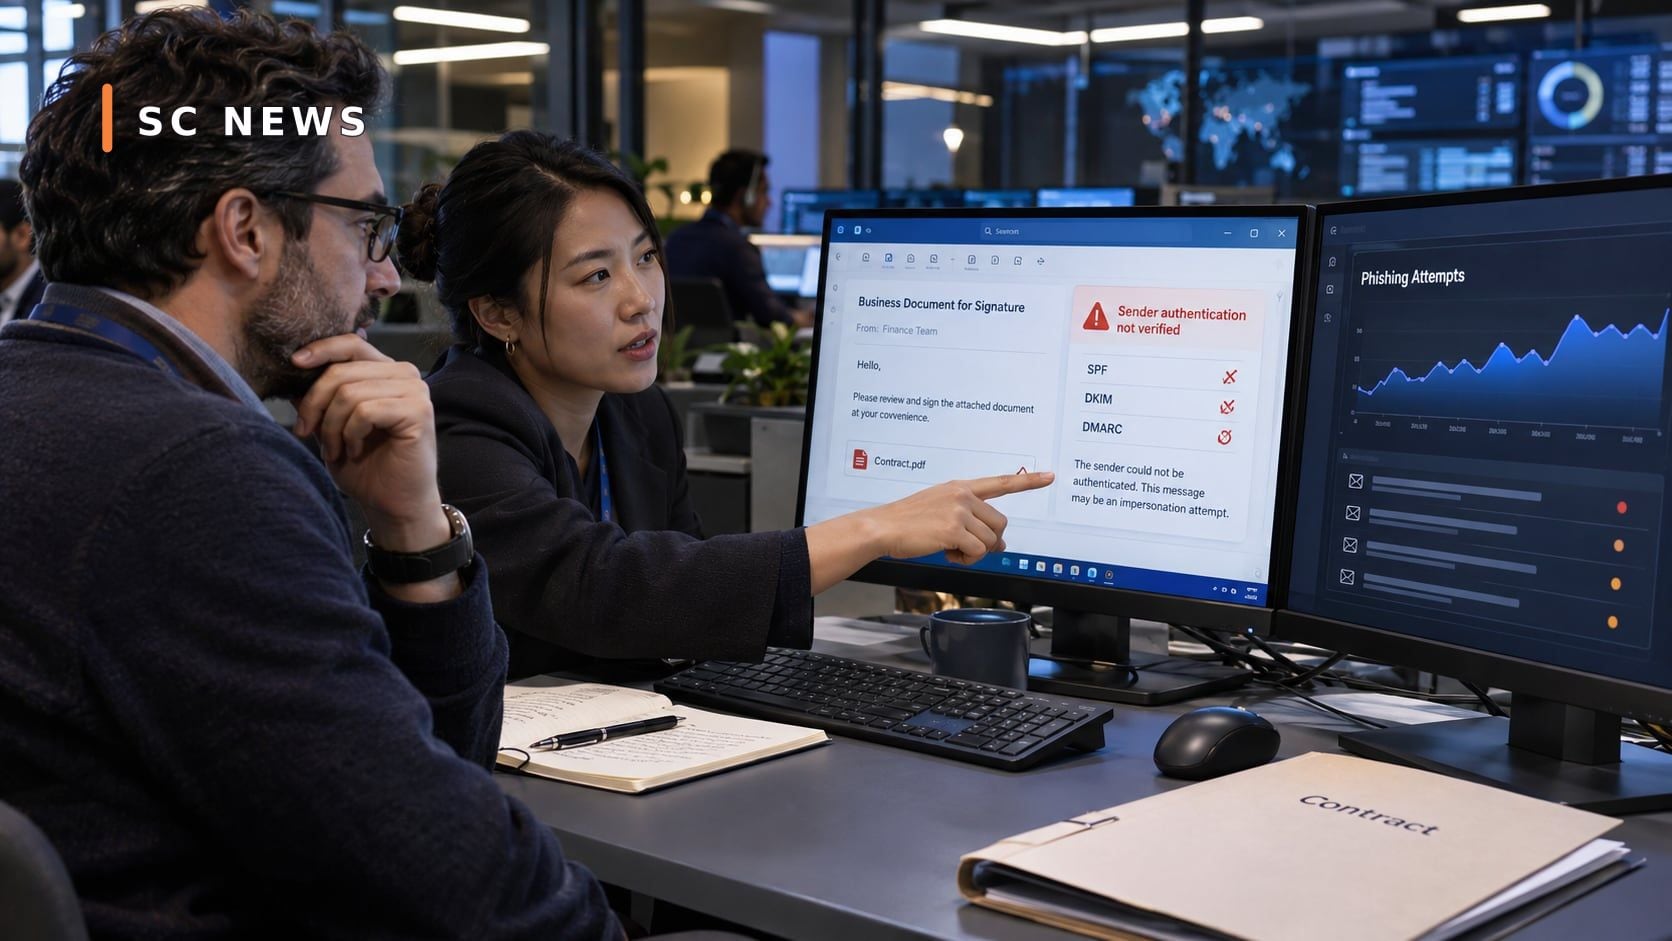
Una de las tendencias más importantes identificadas en el informe se refiere a los mensajes que falsifican los dominios de envío de los servicios que las empresas utilizan a diario, como las plataformas de firma de documentos, encuestas y gestión empresarial.
Según los hallazgos de Microsoft, la cantidad de mensajes maliciosos que falsificaban dominios alcanzó Los servicios comerciales incluidos en el análisis fueron unos 129 millones de mensajes durante el periodo de julio a septiembre.
El servicio DocuSign encabezó las etiquetas que fueron sometidas a este tipo de suplantación de identidad durante septiembre, ya que su nombre estuvo asociado con aproximadamente el 29% de los mensajes detectados en esta categoría en ese mes. El informe también fue monitoreado Actividad destinada a imitar otros servicios, incluidos Adobe y SurveyMonkey.
Este método ayuda a los atacantes a presentar el mensaje en forma de una solicitud comercial estándar: firmar un contrato, revisar una factura o completar un procedimiento administrativo. El riesgo aumenta cuando el empleado confía en el nombre aparente del servicio sin verificarlo ID del remitente real.
Estos números no significan que las empresas cuyos nombres fueron pirateados lo fueran; El peligro aquí está relacionado con explotar su fama y la confianza de los usuarios en él.
Un vacío legal en las propias políticas de protección
El informe señaló un problema no relacionado con la capacidad de las herramientas de seguridad para detectar mensajes maliciosos, sino más bien La forma en que las instituciones establecen las reglas de permiso y excepción.
En septiembre, se aplicaron excepciones más allá de algunas resoluciones de seguridad al 63% de los mensajes maliciosos cuyos hallazgos de seguridad se registraron en la categoría de suplantación de identidad analizada por el informe.
La empresa podrá hacer una excepción para permitir el acceso. Mensajes de un servicio que es importante para su negocio, para evitar interrumpir la correspondencia. Pero si la excepción es demasiado amplia, puede permitir el paso de mensajes que se hacen pasar por ese servicio.
Microsoft enfatiza que este porcentaje no prueba que los usuarios hayan abierto los mensajes o que sus cuentas hayan sido pirateadas. que Revela una debilidad potencial en su configuración de seguridad que vale la pena revisar.
Blog de seguridad de Microsoft
El phishing QR está en declive y las páginas de verificación falsas están de vuelta
No todas las tácticas de fraude van en la misma dirección.
El informe registró alrededor de 12,1 millones de intentos de phishing utilizando códigos QR durante el tercer trimestre, una disminución del 67%. En comparación con el trimestre anterior.
Por el contrario, las campañas que utilizan páginas de verificación tipo CAPTCHA han vuelto a aumentar, con alrededor de 3,1 millones de intentos registrados durante septiembre, casi el doble del nivel registrado en julio.
Los atacantes aprovechan estas páginas para darle una apariencia natural a la experiencia. Acceder a un sitio web falso, o confundir al usuario antes de solicitarle que introduzca los datos de su cuenta.
El informe también indicó el uso de archivos adjuntos SVG en algunas campañas, que son archivos que pueden parecerle al usuario elementos gráficos comunes, pero que requieren precaución cuando llegan de partes desconocidas.
Robo de datos de inicio de sesión Sigue siendo el objetivo principal
El informe refleja el continuo enfoque de los atacantes en los datos de inicio de sesión, especialmente cuentas de trabajo, correo corporativo y servicios en la nube.
Estas cuentas son de gran importancia porque pueden darle al atacante acceso a información, correspondencia o servicios de la empresa. Relacionado, si la operación de phishing tiene éxito y no existen suficientes protecciones adicionales.
Microsoft también detectó intentos de ingeniería social a través de Microsoft Teams, incluido el uso de nombres de personas comunes y corrientes en comunicaciones fraudulentas en lugar de simplemente hacerse pasar por equipos de soporte técnico.
Esto muestra que La amenaza ya no se limita a los correos electrónicos, sino que puede extenderse entre el correo, aplicaciones de colaboración, llamadas y otros medios de comunicación.
¿Qué significa esto para las organizaciones?
El hallazgo más notable es que actualizar las herramientas antiphishing por sí sola no es suficiente.
Las organizaciones necesitan revisar las excepciones Permita el correo electrónico, verifique la configuración de autenticación del remitente, reduzca los permisos innecesarios y habilite métodos sólidos de autenticación antiphishing cuando sea posible.
Los empleados también deben recibir capacitación para no manejar cambios de contraseña, transferencias de dinero o solicitudes de desbloqueo. Documentos confidenciales basados únicamente en un nombre o logotipo de servicio familiar.
¿Qué sigue?
Se espera que las campañas sigan modificando sus métodos a medida que mejoren las herramientas de seguimiento. Así, los equipos de seguridad podrán detectar pequeños cambios en el comportamiento de los mensajes y no sólo buscar plantillas de fraude conocidas. Un factor crucial para reducir los riesgos.