I team di security intelligence di Microsoft hanno rilevato circa 7,3 miliardi di minacce di phishing legate alla posta elettronica durante il terzo trimestre del 2026, un’indicazione che gli aggressori continuano a fare affidamento sui messaggi di phishing come mezzo principale per tentare di rubare gli account. E dati.
Un rapporto pubblicato dall'azienda il 5 novembre spiegava che solo settembre ha visto la scoperta di quasi tre miliardi di minacce, con un aumento del 41% rispetto ad agosto, con un notevole cambiamento nei metodi di inganno utilizzati all'interno dei messaggi.
Blog sulla sicurezza Microsoft
Furto d'identità di marchi e servizi Professionale
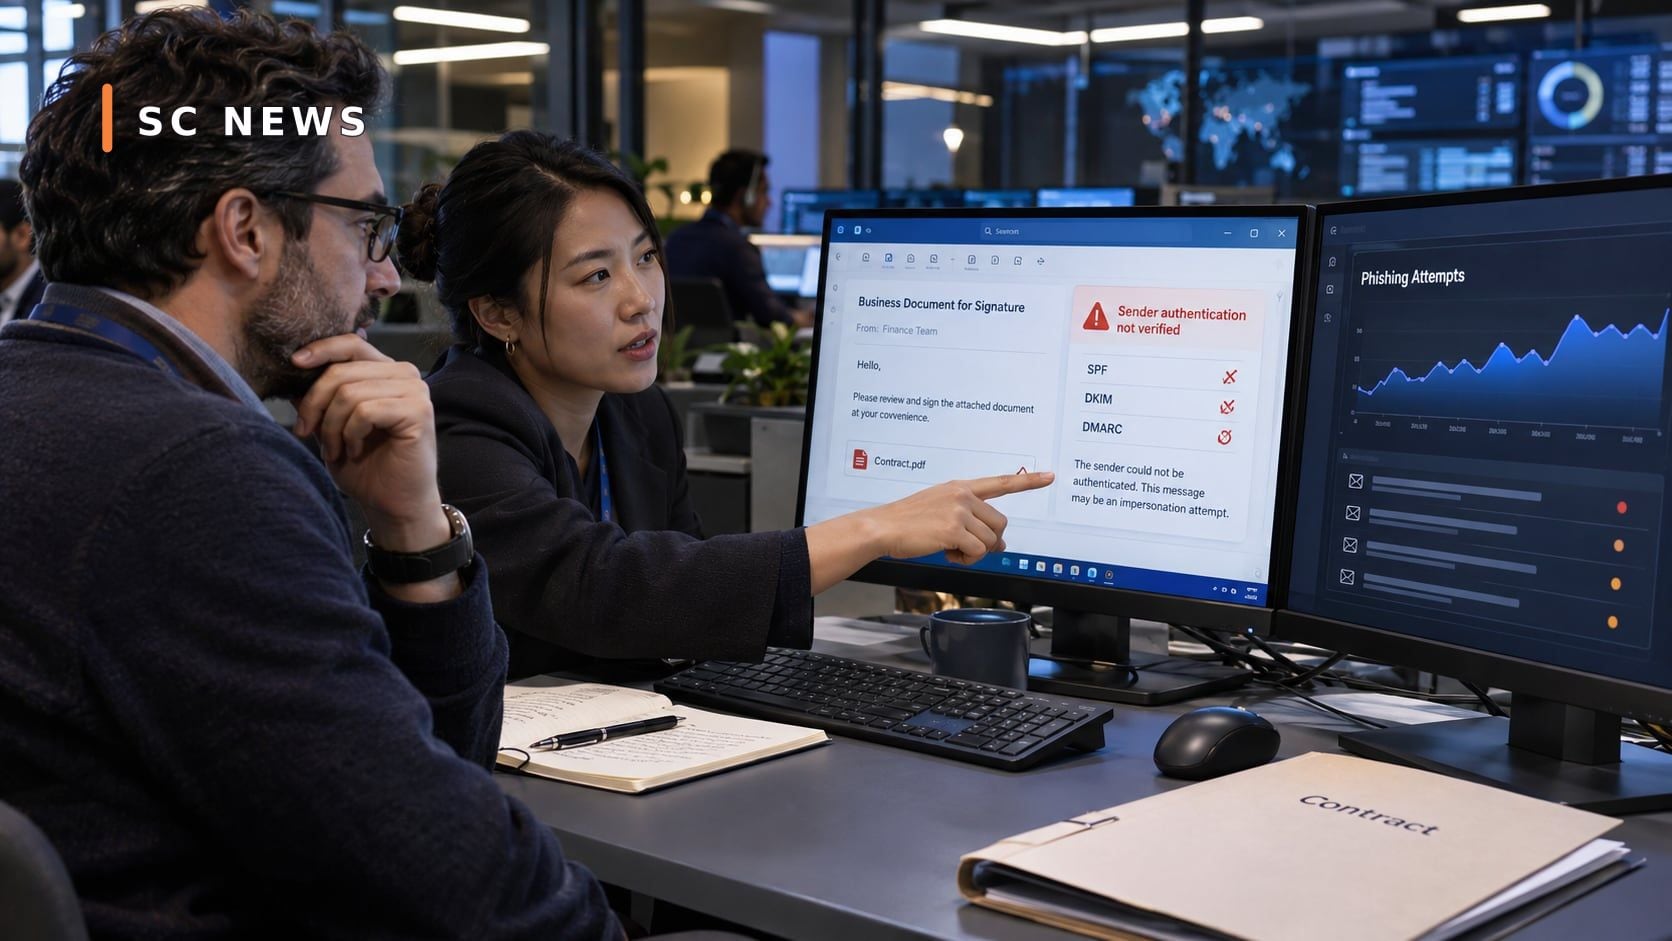
Uno dei trend più importanti individuati nel report riguarda i messaggi che falsificano i domini di invio dei servizi che le aziende utilizzano ogni giorno, come piattaforme di firma di documenti, sondaggi e gestione aziendale.
Secondo i risultati di Microsoft, il numero di messaggi dannosi raggiunto dai domini falsificati I servizi commerciali inclusi nell'analisi sono stati circa 129 milioni di messaggi nel periodo luglio-settembre.
Il servizio DocuSign è in cima alla classifica dei tag soggetti a questo tipo di spoofing nel mese di settembre, poiché il suo nome è stato associato a circa il 29% dei messaggi rilevati in questa categoria in quel mese. Anche la segnalazione è stata monitorata Attività volta a imitare altri servizi, tra cui Adobe e SurveyMonkey.
Questo metodo aiuta gli aggressori a presentare il messaggio sotto forma di una richiesta commerciale standard: firmando un contratto, esaminando una fattura o completando una procedura amministrativa. Il rischio aumenta quando il dipendente fa affidamento sul nome apparente del servizio senza verificarlo ID mittente effettivo.
Questi numeri non significano che le aziende i cui nomi sono stati violati siano state violate; Il pericolo qui riguarda lo sfruttamento della sua fama e della fiducia degli utenti in esso.
Una scappatoia nelle stesse politiche di protezione
Il rapporto ha evidenziato un problema non legato alla capacità degli strumenti di sicurezza di rilevare messaggi dannosi, ma piuttosto Il modo in cui le istituzioni stabiliscono le regole di autorizzazione ed eccezione.
Nel mese di settembre, sono state applicate eccezioni oltre ad alcune soluzioni di sicurezza al 63% dei messaggi dannosi per i quali erano stati registrati risultati di sicurezza nella categoria spoofing analizzata dal rapporto.
L'azienda può fare un'eccezione per consentire l'accesso Messaggi da un servizio importante per la propria attività, per evitare di interrompere la corrispondenza. Ma se l'eccezione è troppo ampia, potrebbe consentire il passaggio di messaggi che impersonano quel servizio.
Microsoft sottolinea che questa percentuale non prova che gli utenti abbiano aperto i messaggi o che i loro account siano stati violati. quello Rivela un potenziale punto debole nelle impostazioni di sicurezza che vale la pena esaminare.
Blog sulla sicurezza Microsoft
Il phishing QR è in declino e sono tornate le pagine di verifica false
Non tutte le tattiche di frode si muovono nella stessa direzione.
Il rapporto ha registrato circa 12,1 milioni di tentativi di phishing tramite codici QR durante il terzo trimestre, con un calo del 67%. Rispetto al trimestre precedente.
Al contrario, le campagne che utilizzano pagine di verifica simili a CAPTCHA sono tornate in aumento, con circa 3,1 milioni di tentativi registrati nel mese di settembre, quasi il doppio del livello registrato a luglio.
Gli aggressori sfruttano queste pagine per dare all'esperienza un aspetto naturale Accedere a un sito Web falso o confondere l'utente prima di chiedergli di inserire le informazioni del proprio account.
Il rapporto ha anche indicato l'uso di allegati SVG in alcune campagne, che sono file che possono sembrare all'utente normali elementi grafici, ma richiedono cautela quando arrivano da parti sconosciute.
Furto dei dati di accesso Resta l'obiettivo principale
Il rapporto riflette la continua attenzione degli aggressori ai dati di accesso, in particolare agli account di lavoro, alla posta aziendale e ai servizi cloud.
Questi account sono di grande importanza perché possono consentire all'aggressore di accedere a informazioni, corrispondenza o servizi aziendali Correlato, se l'operazione di phishing va a buon fine e non ci sono sufficienti protezioni aggiuntive.
Microsoft ha inoltre rilevato tentativi di ingegneria sociale tramite Microsoft Teams, incluso l’utilizzo di nomi di persone comuni in comunicazioni fraudolente invece di semplicemente impersonare team di supporto tecnico.
Questo lo dimostra La minaccia non si limita più alle e-mail, ma può diffondersi tra posta, applicazioni di collaborazione, chiamate e altri mezzi di comunicazione.
Cosa significa questo per le organizzazioni?
La scoperta più notevole è che il solo aggiornamento degli strumenti anti-phishing non è sufficiente.
Le organizzazioni devono rivedere le eccezioni Consenti la posta elettronica, controlla le impostazioni di autenticazione del mittente, riduci le autorizzazioni non necessarie e abilita metodi di autenticazione anti-phishing avanzati, ove possibile.
I dipendenti dovrebbero inoltre essere formati a non gestire richieste di modifica della password, trasferimento di denaro o sblocco Documenti sensibili basati solo su un nome di servizio o logo familiare.
Qual è il prossimo passo?
Si prevede che le campagne continueranno a modificare i propri metodi man mano che migliorano gli strumenti di monitoraggio. In questo modo i team di sicurezza saranno in grado di rilevare piccoli cambiamenti nel comportamento dei messaggi e non solo cercare modelli di frode noti, Un fattore cruciale per ridurre i rischi.