Microsoft ha rivelato un nuovo approccio alla gestione delle vulnerabilità della sicurezza nel sistema Windows, che si basa sull'utilizzo di modelli di intelligenza artificiale per scoprire e analizzare i problemi software e aiutare a sviluppare soluzioni, con le decisioni finali ancora soggette alla revisione da parte di ingegneri specializzati.
E in una dichiarazione tecnica Pubblicato dalla società il 5 novembre 2026, spiegava che l'aggiornamento di sicurezza di Windows di ottobre ha risolto più di 1.100 vulnerabilità registrate all'interno del sistema di classificazione CVE internazionale. Microsoft considera questo numero un'indicazione dell'espansione della ricerca e della risoluzione delle vulnerabilità e non solo la prova di un declino della sicurezza del sistema.
Esperienza Windows Blog
In che modo Microsoft utilizza l'intelligenza artificiale?
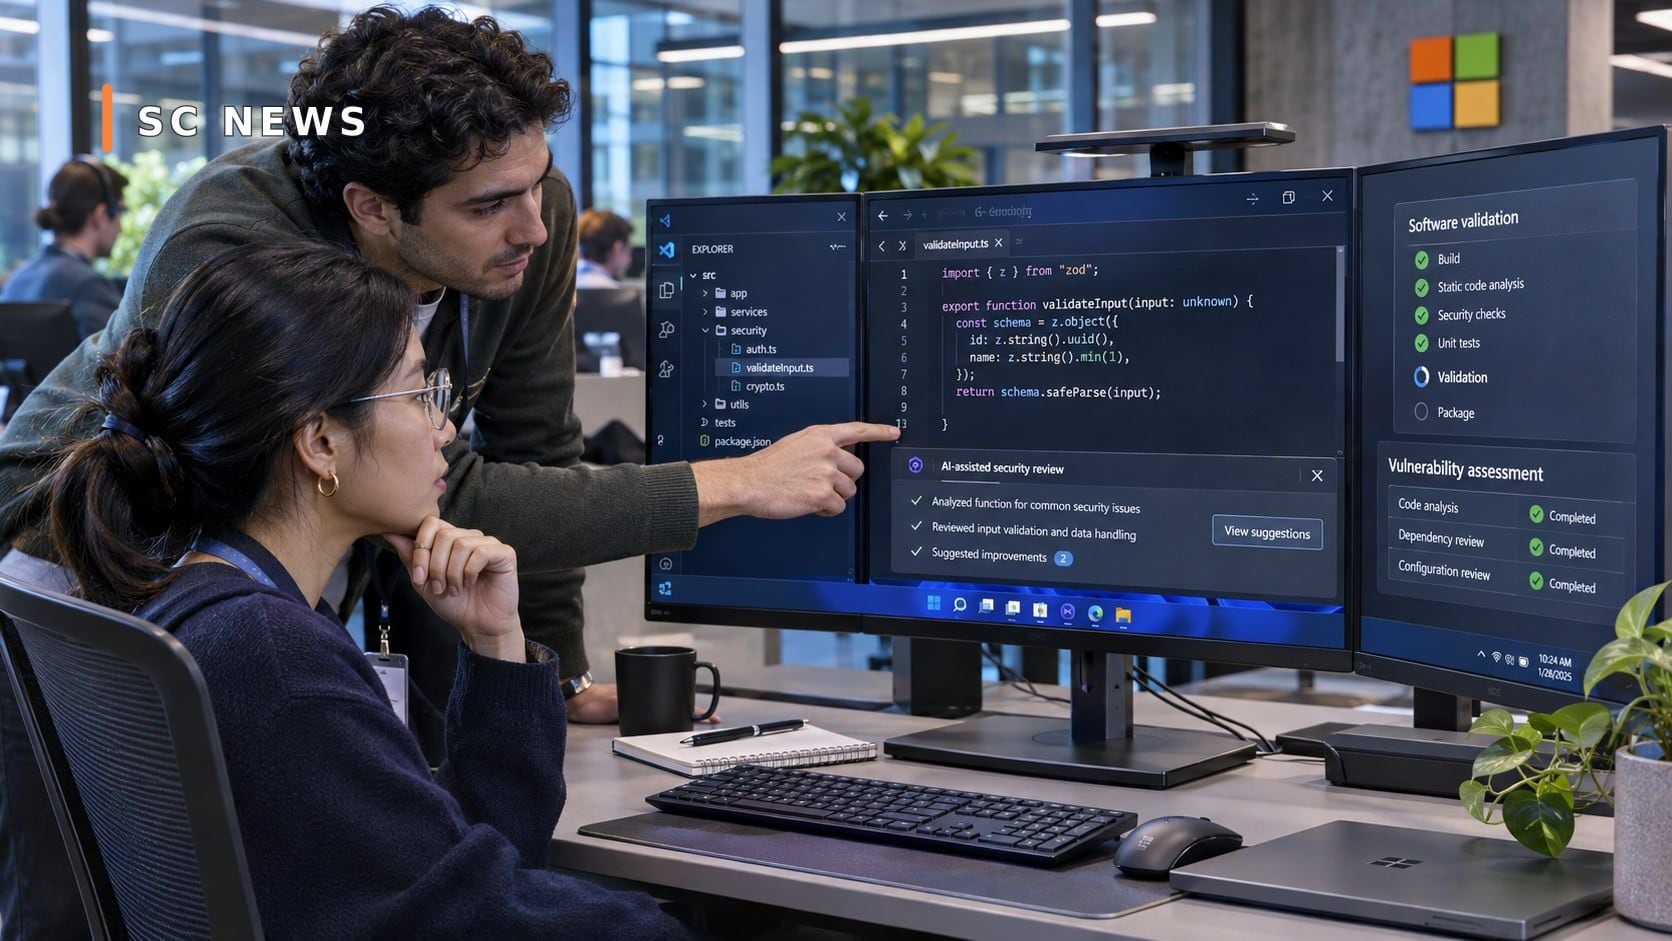
La nuova tendenza si basa sull’introduzione di tecniche di intelligenza artificiale in più fasi del ciclo di trattamento delle vulnerabilità, a partire dalla scoperta all’interno del codice, attraverso la valutazione del suo impatto, fino al test e alla pubblicazione della patch.
Tra gli strumenti L'azienda ha messo in evidenza il sistema MDASH, uno strumento di analisi del codice che si basa su diversi modelli e agenti specializzati di intelligenza artificiale. La sua funzione è identificare le aree di sospetto e verificare i risultati iniziali, prima che gli specialisti li esaminino e adottino le azioni appropriate.
E non essere limitato Applicazioni pubblicizzate sulla scansione delle vulnerabilità; Microsoft utilizza la guida automatizzata per identificare le versioni interessate di Windows, cerca problemi simili in altre parti del codice e prepara test di sicurezza e compatibilità che aiutano a garantire che la correzione non causi nuovi arresti anomali.
L’azienda sottolinea che questi strumenti non sostituiscono la responsabilità dell’ingegneria umana, ma piuttosto aiutano i team a gestire un volume maggiore di analisi in meno tempo.
Più di 1.100 vulnerabilità in un unico aggiornamento
Il numero annunciato da Microsoft per l'aggiornamento di ottobre 2026 è uno dei dettagli più importanti nella dichiarazione.
Ma La lettura del numero richiede una distinzione tra il numero di vulnerabilità che potrebbero essere rilevate e affrontate e l'effettivo livello di rischio affrontato da ciascun utente. Non tutte le vulnerabilità sono ugualmente pericolose e lo sfruttamento di alcune potrebbe richiedere autorizzazioni speciali o circostanze specifiche.
Inoltre, il numero totale non significa questo Tutte le vulnerabilità sono state sfruttate e non è dimostrato che gli aggressori siano riusciti a sfruttarle.
D’altro canto, l’uso dell’intelligenza artificiale nell’analisi dei codici non avvantaggia solo le aziende della difesa. Gli stessi strumenti possono aiutare gli aggressori a scansionare gli aggiornamenti pubblicati e scoprire come Sfruttare i sistemi a cui non sono ancora state applicate le patch.
Questo è il motivo per cui Microsoft ritiene che il periodo tra il rilascio dell'aggiornamento e l'installazione sia diventato una parte essenziale del livello di protezione.
Gli aggiornamenti non sono solo un passaggio di routine
L'azienda sottolinea che la scoperta e la correzione della vulnerabilità non eliminano il problema se i dispositivi rimangono A rischio a causa del ritardo nell'installazione dell'aggiornamento.
Invita le organizzazioni a dare priorità ai dispositivi più vulnerabili agli attacchi, come i sistemi connessi direttamente a Internet e le infrastrutture associate alla gestione di identità e account sensibili.
Le organizzazioni in quest'area traggono vantaggio da strumenti come Windows Autopatch e Microsoft Intune, insieme alle funzionalità Hotpatch negli ambienti idonei, riducono i ritardi nella distribuzione delle correzioni.
Microsoft rende inoltre disponibili i dati sulle vulnerabilità in formati leggibili dalle macchine, inclusi CSAF e VEX, in modo che i team di sicurezza possano inserire le informazioni direttamente nei sistemi di monitoraggio e valutazione.
Finestre Blog dell'esperienza
Cosa significa questo per le aziende e gli utenti Windows?
Per l’utente medio, l’annuncio non cambia i passaggi fondamentali della sicurezza: installazione di aggiornamenti affidabili, non disabilitazione inutilmente dei sistemi di sicurezza e conservazione dei backup dei dati importanti.
Per quanto riguarda le aziende, si trovano ad affrontare una sfida Più complicato. Un aggiornamento di sicurezza richiede test di compatibilità con le applicazioni interne, mentre lunghi ritardi possono lasciare i dispositivi vulnerabili a vulnerabilità i cui dettagli sono ora noti.
Microsoft sta cercando di risolvere questa equazione migliorando i test prima di rilasciare una patch e poi proseguendo Esecuzione dell'aggiornamento dopo la distribuzione e fornitura di meccanismi per gestire i problemi che potrebbero verificarsi durante l'installazione.
Qual è il prossimo passo?
Si prevede che l’intelligenza artificiale continuerà a essere integrata nel rilevamento e nella manutenzione delle vulnerabilità all’interno di Windows, parallelamente allo sviluppo di strumenti di distribuzione e monitoraggio degli aggiornamenti.
Sarà lo standard Ciò che è pratico per il successo di questo approccio è ridurre il periodo durante il quale i dispositivi rimangono non protetti, pur mantenendo la stabilità del sistema e la sua compatibilità con le applicazioni.