El 5 de noviembre de 2026, OpenAI anunció el lanzamiento del modelo cibernético GPT-6, diseñado para ayudar a los investigadores de seguridad a descubrir e investigar vulnerabilidades de software y desarrollar las soluciones necesarias antes de que sean explotadas por actores maliciosos.
La empresa clasificó las capacidades del modelo en el ámbito de la ciberseguridad en el nivel "Crítico" “Crítico” según su marco de evaluación de riesgos, frente al nivel “Alto” que le dio a la generación anterior GPT-5.6 Cyber.
Esta calificación no indica un ataque real o un nuevo hackeo, sino más bien el nivel de capacidades técnicas demostrado por el modelo en pruebas de seguridad específicas.
AbiertoAI+1
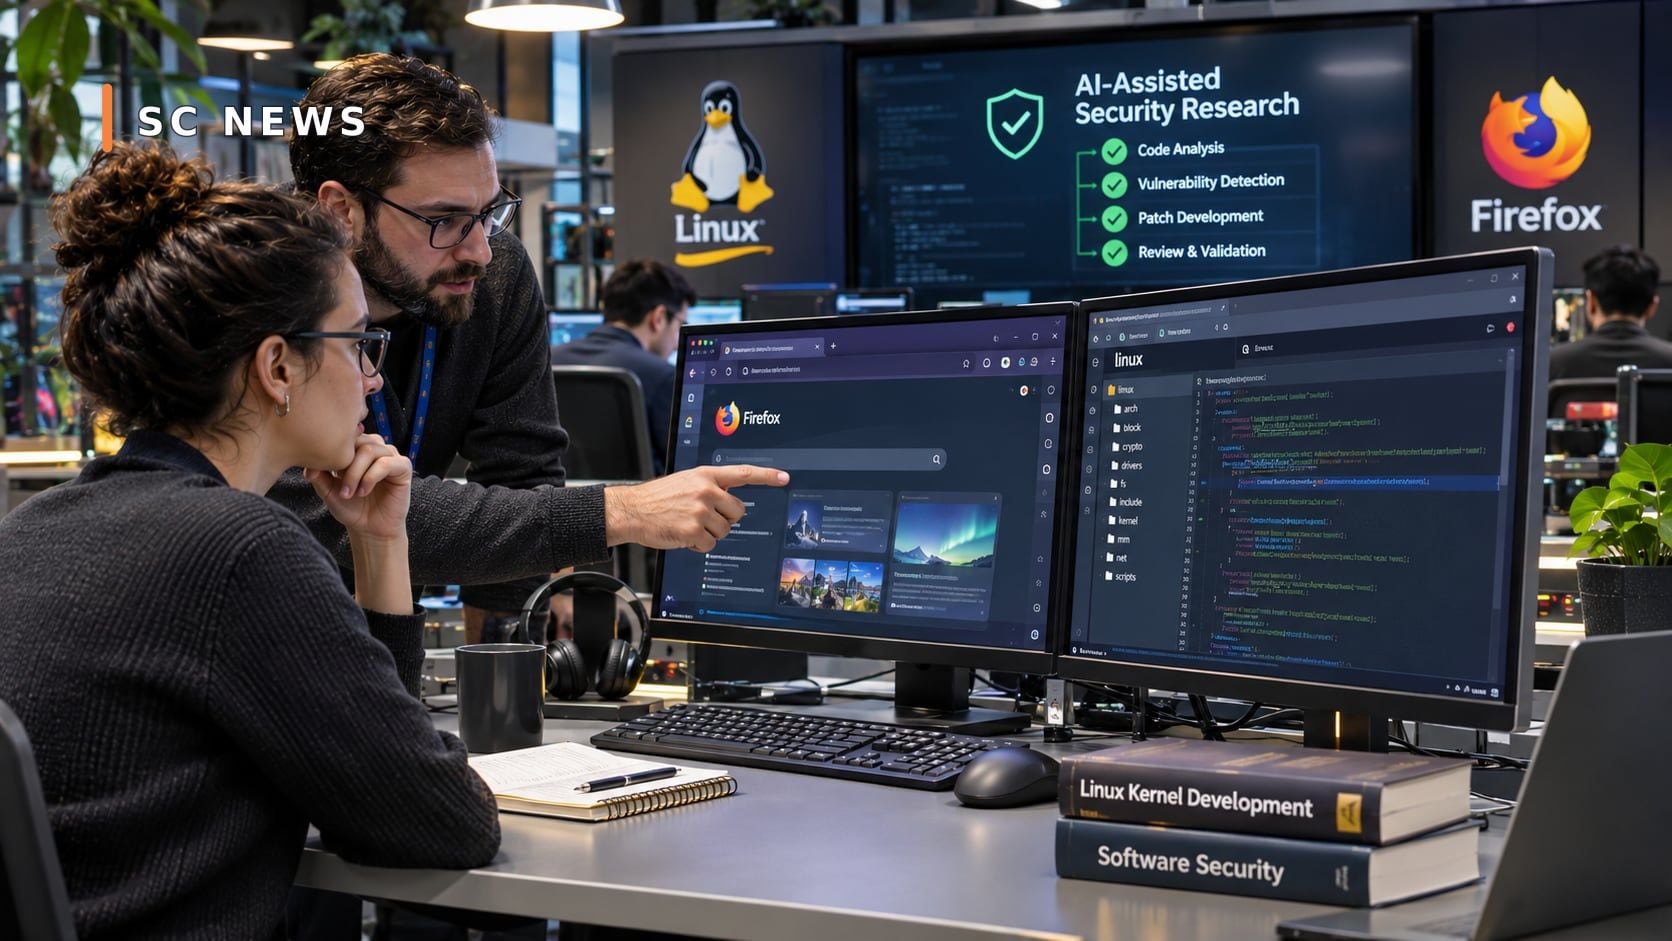
Resultados sobresalientes en Firefox y linux
Uno de los resultados más destacados presentados por OpenAI fue la contribución del modelo al descubrimiento de 81 vulnerabilidades previamente desconocidas en el navegador Firefox, que Mozilla clasificó como de alto riesgo.
La compañía dijo que había presentado los resultados de la investigación a Mozilla, con propuestas de reforma, y que este último había comenzado a publicar parches para una serie de Problemas descubiertos.
En una investigación separada del kernel de Linux, GPT-6 Cyber ayudó a reproducir 1724 vulnerabilidades y a desarrollar métodos de verificación prácticos para explotar 948 de ellas dentro de entornos de investigación autorizados.
La compañía informó que había informado a los desarrolladores de Linux sobre 304 hallazgos críticos, acompañados de sugerencias para corregir los problemas.
y quien Es necesario distinguir aquí entre vulnerabilidades cuya explotación se ha probado en un entorno de investigación y vulnerabilidades que han sido sometidas a ataques en sistemas reales. Las cifras publicadas no significan que 948 dispositivos o sistemas estuvieran comprometidos.
Abierto AI
Mejora en las pruebas de aptitud
Las pruebas de OpenAI mostraron El rendimiento del modelo interno en el punto de referencia ExploitGym aumentó al 48,5%, en comparación con el 32,1% de la generación anterior GPT-5.6 Cyber.
Este criterio mide la capacidad del modelo para abordar problemas de seguridad específicos dentro de entornos de evaluación controlados y no representa una tasa de éxito general en todos los tipos de ataques o pruebas de protección. realismo.
La compañía también anunció resultados sobre la capacidad del modelo para cumplir con el alcance de su misión declarada, lo cual es un tema crítico cuando se utilizan sistemas que operan con cierto grado de autonomía.
Una evaluación mostró que el modelo evitaba tratar con servicios fuera del alcance especificado en el 99,93% de los casos. De los casos sin instrucciones de implementación adicionales, el porcentaje alcanzó el 100% en condiciones de prueba con esas instrucciones aplicadas.
Estos resultados se basan en una metodología de evaluación publicada y no garantizan que no se produzcan errores en cada uso futuro.
¿Por qué las nuevas capacidades provocan un debate sobre la seguridad?
La sensibilidad de los modelos de nicho de ciberseguridad radica en su naturaleza de doble uso.
Un investigador de seguridad puede beneficiarse de un modelo capaz de analizar código complejo, descubrir un problema que es difícil de observar y demostrar su gravedad de una manera que ayude a los desarrolladores a solucionarlo.
Pero las habilidades analíticas El software desarrollado también puede ser valioso para quienes buscan explotar sistemas sin permiso.
Es por eso que OpenAI está tratando de combinar la mejora de las capacidades de investigación con restricciones de acceso al modelo y monitoreo de usos asociados con actividades de alto riesgo.
Acceso por Daybreak Red
La empresa explicó que La disponibilidad inicial de GPT-6 Cyber está limitada a un grupo selecto de clientes certificados en el programa Daybreak Red, destinado a trabajos de pruebas de seguridad avanzados y autorizados.
Reuters dijo que la compañía tiene la intención de ampliar gradualmente el acceso a otras entidades aprobadas en el programa en el transcurso de Semanas después del anuncio.
Los controles anunciados por OpenAI incluyen la revisión de actividades de alto riesgo, el seguimiento del cumplimiento del alcance del trabajo y medidas para proteger las credenciales de los clientes y limitar el abuso.
Reuters
¿Qué significa esto para el desarrollo de software?
Los modelos avanzados pueden cambiar La forma de organizar las revisiones de seguridad, especialmente en grandes proyectos de software que necesitan un análisis continuo del código y un seguimiento de las correcciones entre diferentes versiones.
Estas herramientas pueden ayudar a reducir el tiempo entre el descubrimiento de un problema y su presentación a los desarrolladores de forma verificable.
pero Depender de modelos de IA no elimina la necesidad de una revisión humana o una divulgación coordinada de vulnerabilidades; Los resultados inexactos o la divulgación temprana de detalles confidenciales pueden causar nuevos problemas de seguridad.
¿Qué sigue?
El futuro de GPT-6 Cyber depende del éxito de OpenAI en la ampliación del acceso Los investigadores defensivos pueden acceder a sus capacidades, sin convertirlas en herramientas que puedan ser fácilmente utilizadas indebidamente.
Los resultados de la colaboración con los desarrolladores de Firefox y Linux también serán un indicador práctico del valor que los modelos especializados pueden añadir a los procesos de desarrollo de software seguros.