Le 5 novembre 2026, OpenAI a annoncé le lancement du Cyber Model GPT-6, conçu pour aider les chercheurs en sécurité à découvrir et à enquêter sur les vulnérabilités logicielles et à développer les correctifs nécessaires avant qu'elles ne soient exploitées par des acteurs malveillants.
L'entreprise a classé les capacités du modèle dans le domaine de la cybersécurité au niveau « Critique ». « Critique » selon son cadre d'évaluation des risques, par rapport au niveau « Élevé » qu'il attribuait à la génération précédente GPT-5.6 Cyber.
Cette note n'indique pas une attaque réelle ou un nouveau piratage, mais plutôt le niveau de capacités techniques démontrées par le modèle lors de tests de sécurité spécifiques.
OuvrirAI+1
Des résultats exceptionnels dans Firefox Et Linux
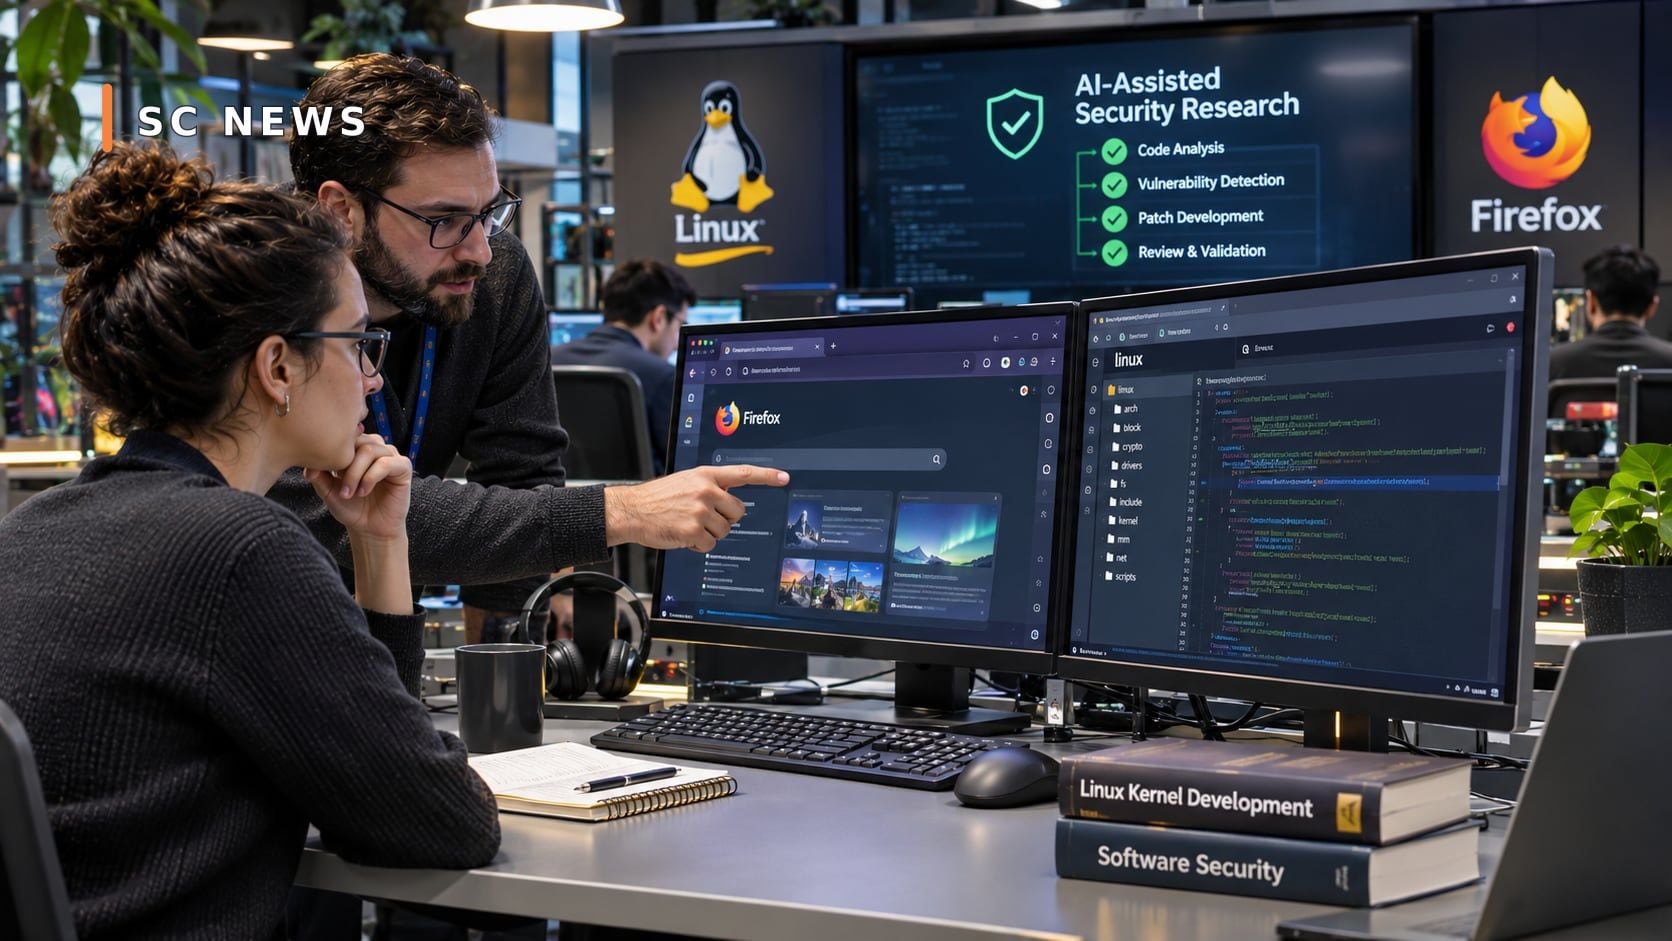
L'un des résultats les plus remarquables présentés par OpenAI a été la contribution du modèle à la découverte de 81 vulnérabilités jusqu'alors inconnues dans le navigateur Firefox, que Mozilla a classées comme à haut risque.
La société a déclaré qu'elle avait soumis les résultats de la recherche à Mozilla, accompagnés de propositions de réforme, et que ce dernier avait commencé à publier des correctifs pour un certain nombre de Problèmes découverts.
Dans le cadre d'une recherche distincte sur le noyau Linux, GPT-6 Cyber a aidé à reproduire 1 724 vulnérabilités et à développer des méthodes de vérification pratiques pour en exploiter 948 dans des environnements de recherche autorisés.
La société a indiqué avoir informé les développeurs Linux de 304 découvertes critiques, accompagnées de suggestions pour corriger les problèmes.
Et qui Il faut ici faire la distinction entre les vulnérabilités qui ont été testées pour être exploitées dans un environnement de recherche et les vulnérabilités qui ont fait l'objet d'attaques dans des systèmes réels. Les chiffres publiés ne signifient pas que 948 appareils ou systèmes ont été compromis.
OpenAI
Amélioration des tests d'aptitude
Les tests OpenAI ont montré Les performances du modèle interne sur le benchmark ExploitGym ont augmenté à 48,5 %, contre 32,1 % pour la génération précédente GPT-5.6 Cyber.
Ce critère mesure la capacité du modèle à traiter des problèmes de sécurité spécifiques dans des environnements d'évaluation contrôlés et ne représente pas un taux de réussite général dans tous les types d'attaques ou de tests de protection. réalisme.
La société a également annoncé des résultats concernant la capacité du modèle à respecter la portée de sa mission déclarée, ce qui constitue un problème critique lors de l'utilisation de systèmes fonctionnant avec un certain degré d'autonomie.
Une évaluation a montré que le modèle évitait de traiter des services en dehors du champ d'application spécifié dans 99,93 % des cas. Parmi les cas sans instructions de déploiement supplémentaires, le pourcentage a atteint 100 % dans les conditions de test avec ces instructions appliquées.
Ces résultats sont basés sur une méthodologie d'évaluation publiée et ne garantissent pas que des erreurs ne se produiront pas lors de chaque utilisation future.
Pourquoi les nouvelles capacités suscitent-elles un débat sur la sécurité ?
La sensibilité des modèles de niche en cybersécurité réside dans leur nature à double usage.
Un chercheur en sécurité peut bénéficier d'un modèle capable d'analyser du code complexe, de découvrir un problème difficile à observer et de prouver sa gravité de manière à aider les développeurs à le résoudre.
Mais les capacités analytiques Les logiciels développés peuvent également être utiles aux parties cherchant à exploiter des systèmes sans autorisation.
C'est pourquoi OpenAI tente de combiner l'amélioration des capacités de recherche avec des restrictions d'accès au modèle et la surveillance des usages associés aux activités à haut risque.
Accès via Daybreak Red
La société a expliqué que La disponibilité initiale de GPT-6 Cyber est limitée à un groupe sélectionné de clients certifiés dans le programme Daybreak Red, destiné aux travaux de tests de sécurité avancés et autorisés.
Reuters a déclaré que la société avait l'intention d'étendre progressivement l'accès à d'autres entités approuvées dans le programme au cours de l'année. Quelques semaines après l'annonce.
Les contrôles annoncés par OpenAI comprennent l'examen des activités à haut risque, le contrôle du respect de l'étendue des travaux et des mesures visant à protéger les informations d'identification des clients et à limiter les abus.
Reuters
Qu’est-ce que cela signifie pour le développement de logiciels ?
Les modèles avancés peuvent changer La manière d'organiser les revues de sécurité, en particulier dans les grands projets logiciels qui nécessitent une analyse continue du code et un suivi des correctifs entre les différentes versions.
Ces outils peuvent contribuer à réduire le délai entre la découverte d'un problème et sa présentation aux développeurs sous une forme vérifiable.
mais S'appuyer sur des modèles d'IA n'élimine pas la nécessité d'un examen humain ou d'une divulgation coordonnée des vulnérabilités ; Des résultats inexacts ou une divulgation précoce de détails sensibles peuvent entraîner de nouveaux problèmes de sécurité.
Quelle est la prochaine étape ?
L'avenir de GPT-6 Cyber dépend du succès d'OpenAI dans l'extension de l'accès Les chercheurs défensifs sont en mesure d’accéder à ses capacités, sans les transformer en outils susceptibles d’être facilement utilisés à mauvais escient.
Les résultats de la collaboration avec les développeurs Firefox et Linux constitueront également un indicateur pratique de la valeur que les modèles spécialisés peuvent ajouter aux processus de développement logiciel sécurisés.