رصدت فرق الاستخبارات الأمنية التابعة لشركة Microsoft نحو 7.3 مليار تهديد تصيد احتيالي مرتبط بالبريد الإلكتروني خلال الربع الثالث من عام 2026، في مؤشر على استمرار اعتماد المهاجمين على الرسائل الاحتيالية باعتبارها وسيلة رئيسية لمحاولة سرقة الحسابات والبيانات.
وأوضح تقرير نشرته الشركة في 5 نوفمبر أن سبتمبر وحده شهد اكتشاف ما يقرب من ثلاثة مليارات تهديد، بزيادة نسبتها 41% مقارنة بأغسطس، مع تغير ملحوظ في أساليب الخداع المستخدمة داخل الرسائل.
Microsoft Security Blog
انتحال العلامات التجارية والخدمات المهنية
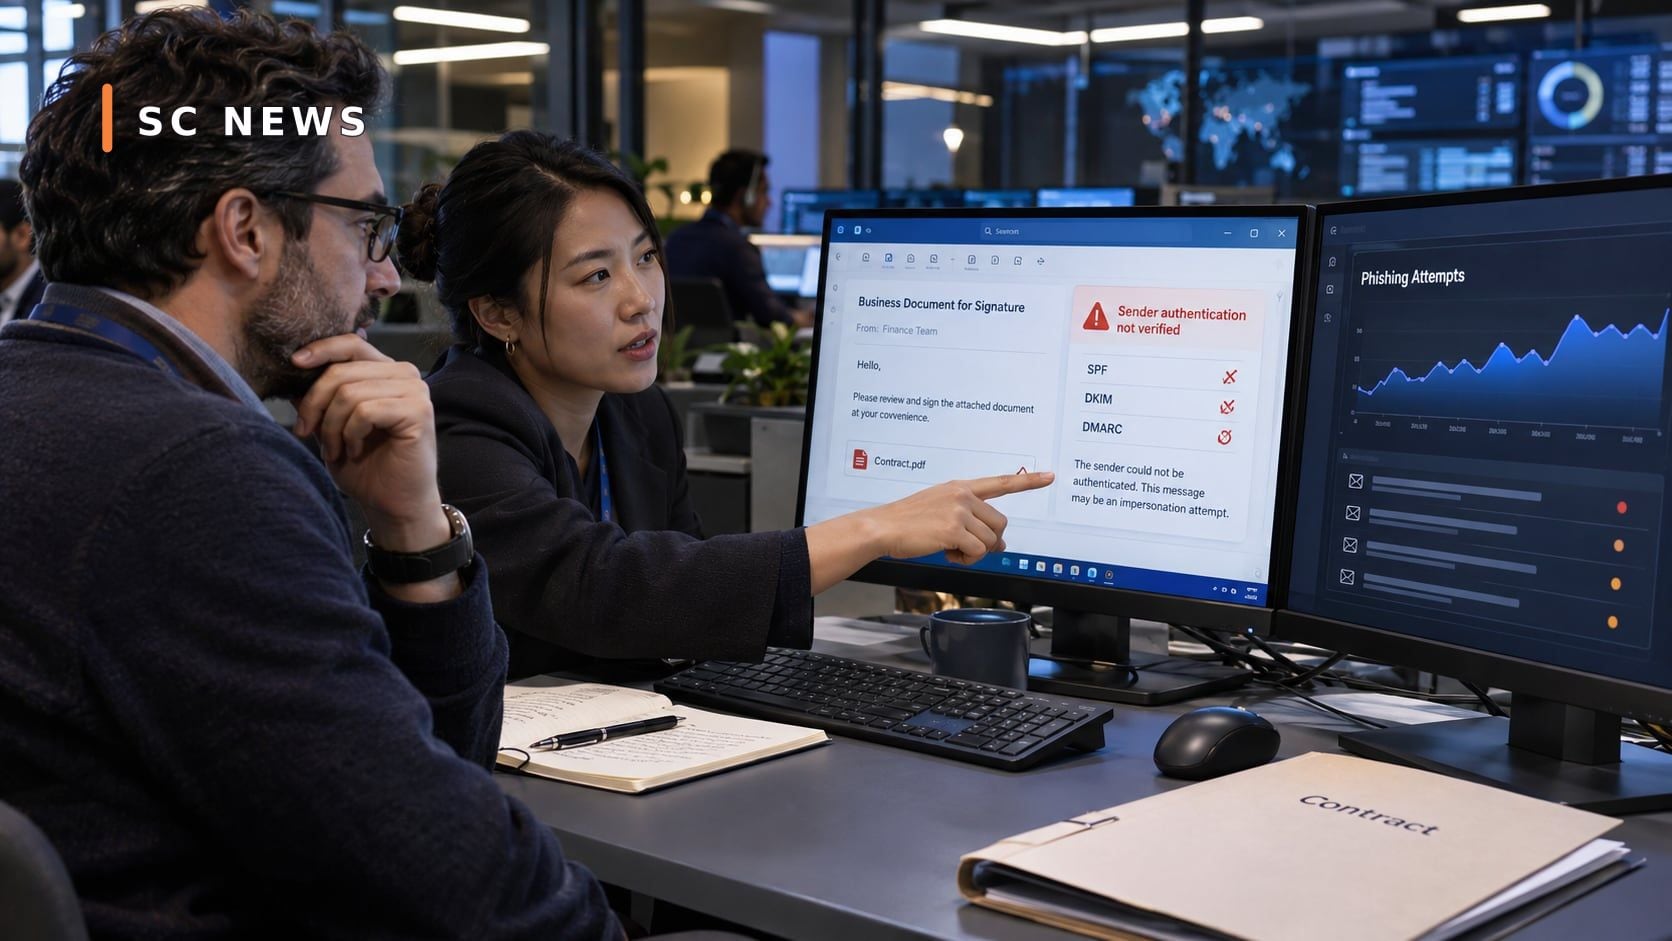
أحد أهم الاتجاهات التي رصدها التقرير يتعلق بالرسائل التي تنتحل نطاقات إرسال خاصة بخدمات تستخدمها الشركات يوميًا، مثل منصات توقيع المستندات والاستبيانات وإدارة الأعمال.
وبحسب نتائج Microsoft، بلغ عدد الرسائل الضارة التي انتحلت نطاقات الخدمات التجارية المشمولة بالتحليل نحو 129 مليون رسالة خلال الفترة من يوليو إلى سبتمبر.
وتصدرت خدمة DocuSign العلامات التي تعرضت لهذا النوع من الانتحال خلال سبتمبر، إذ ارتبط اسمها بنحو 29% من الرسائل المكتشفة ضمن هذه الفئة في ذلك الشهر. كما رصد التقرير نشاطًا يستهدف تقليد خدمات أخرى، من بينها Adobe وSurveyMonkey.
ويساعد هذا الأسلوب المهاجمين على تقديم الرسالة في شكل طلب عمل اعتيادي: توقيع عقد، أو مراجعة فاتورة، أو استكمال إجراء إداري. وتزداد الخطورة عندما يعتمد الموظف على اسم الخدمة الظاهر دون التحقق من هوية المرسل الفعلية.
ولا تعني هذه الأرقام اختراق الشركات التي جرى انتحال أسمائها؛ فالخطر هنا يتعلق باستغلال شهرتها وثقة المستخدمين بها.
ثغرة في سياسات الحماية نفسها
لفت التقرير إلى مشكلة لا ترتبط بقدرة أدوات الأمن على اكتشاف الرسائل الضارة، بل بالطريقة التي تضبط بها المؤسسات قواعد السماح والاستثناء.
ففي سبتمبر، طُبقت استثناءات تتجاوز بعض قرارات الحماية على 63% من الرسائل الضارة التي توافرت لها نتائج أمنية مسجلة ضمن فئة الانتحال التي حللها التقرير.
وقد تضع الشركة استثناءً للسماح بوصول رسائل من خدمة مهمة لأعمالها، تجنبًا لتعطيل المراسلات. لكن إذا كان الاستثناء واسعًا أكثر من اللازم، فقد يسمح بمرور رسائل تنتحل هوية تلك الخدمة.
وتشدد Microsoft على أن هذه النسبة لا تثبت أن المستخدمين فتحوا الرسائل أو أن حساباتهم تعرضت للاختراق. إنها تكشف نقطة ضعف محتملة في إعدادات الحماية تستحق المراجعة.
Microsoft Security Blog
تراجع التصيد عبر QR وعودة صفحات التحقق الوهمية
لم تتحرك جميع أساليب الاحتيال في الاتجاه نفسه.
فقد سجل التقرير نحو 12.1 مليون محاولة تصيد تستخدم رموز QR خلال الربع الثالث، بانخفاض 67% مقارنة بالربع السابق.
في المقابل، عادت الحملات التي تستخدم صفحات تحقق شبيهة باختبارات CAPTCHA إلى الارتفاع، مع رصد نحو 3.1 مليون محاولة خلال سبتمبر، أي ما يقارب ضعف المستوى المسجل في يوليو.
ويستفيد المهاجمون من هذه الصفحات لإضفاء مظهر طبيعي على تجربة الوصول إلى موقع مزيف، أو لإرباك المستخدم قبل دفعه إلى إدخال بيانات حسابه.
وأشار التقرير كذلك إلى استخدام مرفقات SVG في بعض الحملات، وهي ملفات قد تبدو للمستخدم عناصر رسومية عادية، لكنها تستدعي الحذر عند وصولها من جهات غير معروفة.
سرقة بيانات الدخول تظل الهدف الرئيسي
يعكس التقرير استمرار تركيز المهاجمين على بيانات الدخول، خصوصًا حسابات العمل والبريد المؤسسي والخدمات السحابية.
وتكتسب هذه الحسابات أهمية كبيرة لأنها قد تمنح المهاجم إمكانية الوصول إلى معلومات الشركة أو مراسلاتها أو خدمات مرتبطة بها، إذا نجحت عملية التصيد ولم تكن هناك وسائل حماية إضافية كافية.
كما رصدت Microsoft محاولات هندسة اجتماعية عبر Microsoft Teams، بما يشمل استخدام أسماء أشخاص عاديين في الاتصالات الاحتيالية بدلًا من الاكتفاء بانتحال صفة فرق الدعم الفني.
وهذا يوضح أن التهديد لم يعد مقتصرًا على الرسائل الإلكترونية، بل قد ينتقل بين البريد وتطبيقات التعاون والمكالمات ووسائل التواصل الأخرى.
ماذا يعني ذلك للمؤسسات؟
النتيجة الأبرز هي أن تحديث أدوات مكافحة التصيد وحده لا يكفي.
تحتاج المؤسسات إلى مراجعة استثناءات السماح بالبريد الإلكتروني، والتحقق من إعدادات مصادقة المرسل، وتقليل الصلاحيات غير الضرورية، وتفعيل وسائل مصادقة قوية مقاومة للتصيد حيثما أمكن.
كما ينبغي تدريب الموظفين على عدم التعامل مع طلبات تغيير كلمات المرور أو تحويل الأموال أو فتح المستندات الحساسة اعتمادًا على اسم خدمة أو شعار مألوف فقط.
ماذا بعد؟
يتوقع أن تستمر الحملات في تعديل أساليبها مع تحسن أدوات الرصد. لذلك ستكون قدرة فرق الأمن على اكتشاف التغيرات الصغيرة في سلوك الرسائل، وليس مجرد البحث عن قوالب احتيال معروفة، عاملًا حاسمًا في تقليل المخاطر.